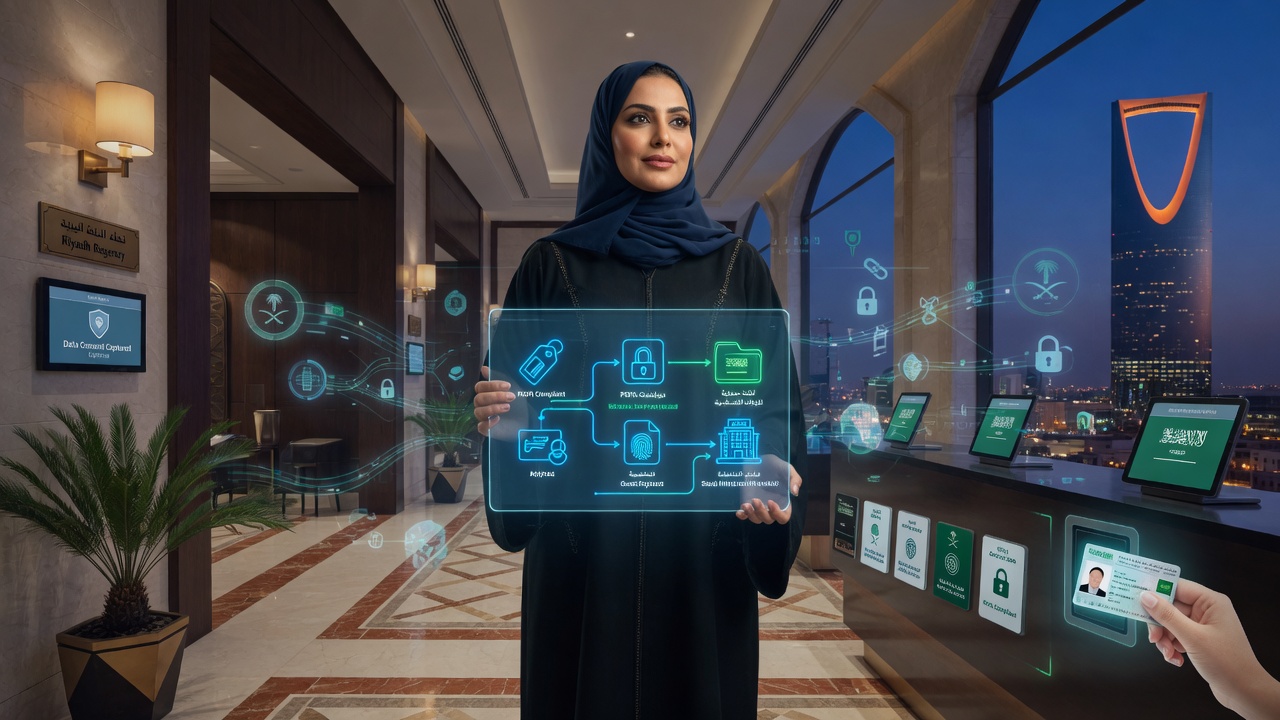
في عصرٍ يمكن أن يُكلف فيه اختراقٌ واحدٌ للبيانات فندقًا ملايين الريالات السعودية — إضافةً إلى ضررٍ لا يمكن إصلاحه بسمعته — أصبح الأمن السيبراني للفنادق السعودية أولويةً استراتيجيةً قصوى، وليس مجرد مسألة تقنية ثانوية. فمع استقبال المملكة أكثر من 100 مليون سائح في عام 2023 ضمن رؤية المملكة 2030، تجمع الفنادق في الرياض وجدة ومكة المكرمة والعلا كميات هائلة من بيانات النزلاء: صور جوازات السفر، وتفاصيل بطاقات الائتمان، والمعلومات البيومترية، والتفضيلات الشخصية. لم يعد حماية هذه المعلومات الحساسة يتعلق فقط بالامتثال التنظيمي — بل صار مسألة ثقة، وسمعة تجارية، واستدامة طويلة الأمد في واحد من أسرع أسواق السياحة نموًا في العالم.
يقدم هذا الدليل الشامل نظرة متعمقة على المشهد المتطور لـ حماية بيانات النزلاء في المملكة العربية السعودية، مستعرضًا الأطر التنظيمية مثل ضوابط هيئة الأمن السيبراني (NCA)، وقانون حماية البيانات الشخصية (PDPL)، والمعايير العالمية مثل معيارPCI DSS. سواء كنت تدير فندقًا صغيرًا في البلد أو سلسلة فنادق فاخرة في نيوم، تم تصميم هذا الدليل لتزويدك باستراتيجيات عملية لحماية أكثر معلومات النزلاء حساسية.
هل تعلم؟ وفقًا لمعهد بونيمون، بلغ متوسط تكلفة اختراق البيانات في قطاع الضيافة 3.4 مليون دولار في عام 2024. وبالنسبة للفنادق السعودية، فإن الضغط الإضافي للامتثال لـ هيئة الأمن السيبراني وقانون حماية البيانات الشخصية يجعل المخاطر أعلى من أي وقت مضى.
لماذا يُعد الأمن السيبراني للفنادق السعودية أولوية حرجة اليوم
يشهد قطاع الضيافة السعودي تحولاً رقميًا جذريًا. فمن منصات الحجز الإلكتروني وتسجيل الدخول عبر الهاتف المحمول إلى أنظمة التحكم الذكية في الغرف وخدمات الكونسيرج المعتمدة على الذكاء الاصطناعي، تلامس التكنولوجيا كل جانب من رحلة النزيل. ورغم أن هذه الابتكارات تعزز الراحة والسهولة، إلا أنها توسع أيضًا سطح الهجوم للمخترقين. الفنادق معرضة بشكل فريد للخطر لأنها تعالج وتخزن وتنقل مجموعة واسعة من البيانات الحساسة — مما يجعلها هدفًا عالي القيمة لعصابات برامج الفدية وحملات التصيد وسرقة بيانات الدخول.
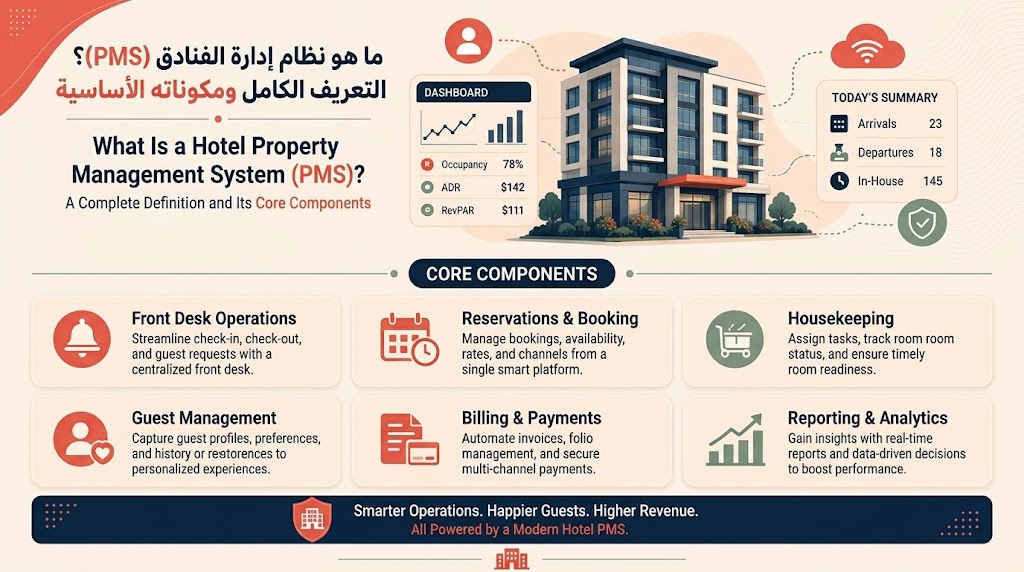
تأمل الواقع: اختراق واحد لنظام إدارة الممتلكات (PMS) يمكن أن يكشف آلاف سجلات النزلاء، بما في ذلك الأسماء وأرقام الهوية الوطنية وتفاصيل التأشيرة وبيانات بطاقات الدفع. بالنسبة للفنادق السعودية التي تخدم الحجاج والمعتمرين ورجال الأعمال والسياح الفاخرين، يمكن أن تكون التداعيات السمعة الناتجة عن الاختراق كارثية. لقد ائتمنك النزلاء على معلوماتهم الشخصية — وفقدان هذه الثقة قد يعني خسارتهم إلى الأبد.
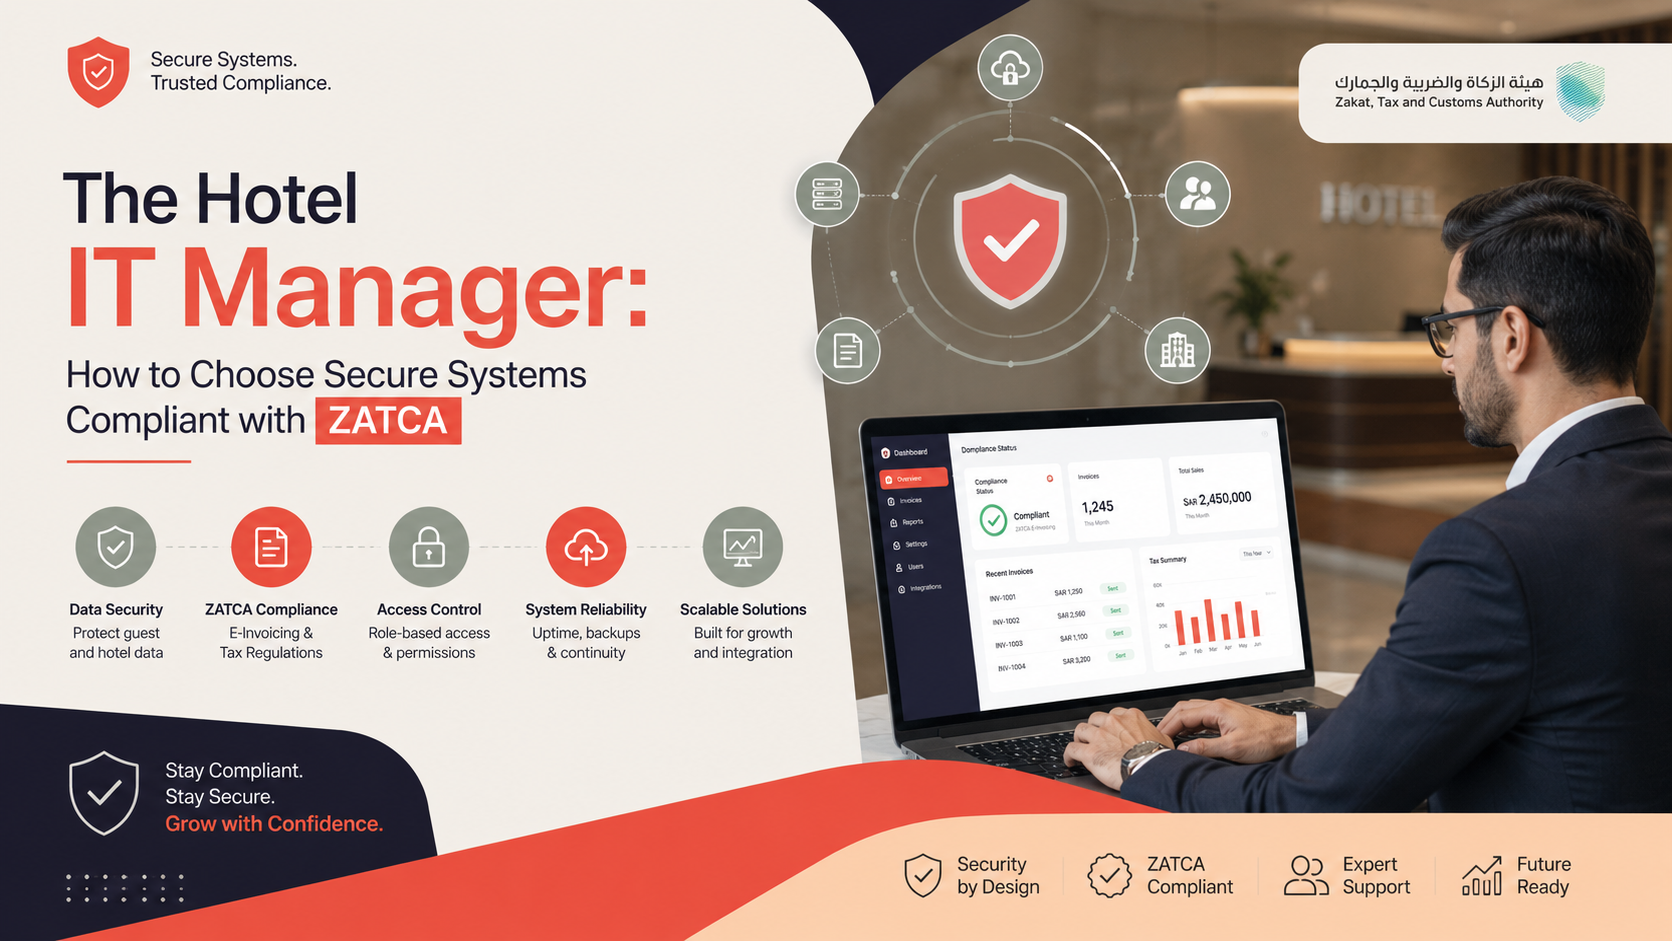
علاوة على ذلك، أصدرت هيئة الأمن السيبراني (NCA) ضوابط أمن سيبراني ملزمة تنطبق على جميع المؤسسات في المملكة، بما في ذلك مزودو خدمات الضيافة. وعدم الامتثال ليس خيارًا؛ بل يحمل عواقب قانونية وغرامات مالية وتعليقًا محتملاً لرخص التشغيل. الرسالة واضحة: الأمن السيبراني للفنادق السعودية هو وظيفة حيوية للأعمال، وليس مجرد نشاط خلفي ثانوي.
"في قطاع الضيافة، الثقة هي العملة المتداولة. في كل مرة يُسلم فيها النزيل جواز سفره أو بطاقته الائتمانية، فهو يضع ثقته في قدرة الفندق على حماية تلك البيانات. الأمن السيبراني لم يعد مسألة تقنية فحسب — بل أصبح وعدًا تجاريًا."
— مستشار أول للأمن السيبراني، هيئة السياحة السعودية
المشهد المتطور للتهديدات السيبرانية في قطاع الضيافة السعودي
أصبحت التهديدات السيبرانية التي تستهدف الفنادق أكثر تطورًا واستهدافًا. وفهم هذه التهديدات هو الخطوة الأولى نحو بناء درع دفاعي قوي. فيما يلي أبرز المخاطر السيبرانية التي تؤثر في أمن بيانات الفنادق في المملكة العربية السعودية اليوم:
- هجمات برامج الفدية: يقوم المخترقون بتشفير أنظمة الفندق — بما في ذلك قواعد بيانات الحجوزات — ويطالبون بفدية بالعملات المشفرة. قطاع الضيافة من بين أكثر خمس صناعات استهدافًا على مستوى العالم.
- التصيد والهندسة الاجتماعية: غالبًا ما يُستهدف موظفو الاستقبال ووكلاء الحجوزات برسائل بريد إلكتروني خادعة تهدف إلى سرقة بيانات تسجيل الدخول إلى أنظمة إدارة الممتلكات ومنصات الدفع.
- برمجيات نقاط البيع الخبيثة: يمكن أن تقوم أجهزة نقاط البيع المخترقة بسرقة بيانات بطاقات الائتمان من النزلاء غير المنتبهين أثناء تسجيل الدخول أو معاملات المطاعم.
- التهديدات الداخلية: قد يكشف الموظفون غير الراضين أو أولئك الذين يفتقرون إلى التدريب الكافي بيانات النزلاء عن قصد أو عن غير قصد من خلال كلمات مرور ضعيفة أو وصول غير مصرح به.
- ثغرات إنترنت الأشياء: غالبًا ما تُنشر أجهزة التلفاز الذكية وأنظمة الدخول بدون مفتاح وأجهزة تنظيم الحرارة المتصلة دون إعدادات أمنية محكمة، مما يخلق نقاط دخول للمهاجمين.
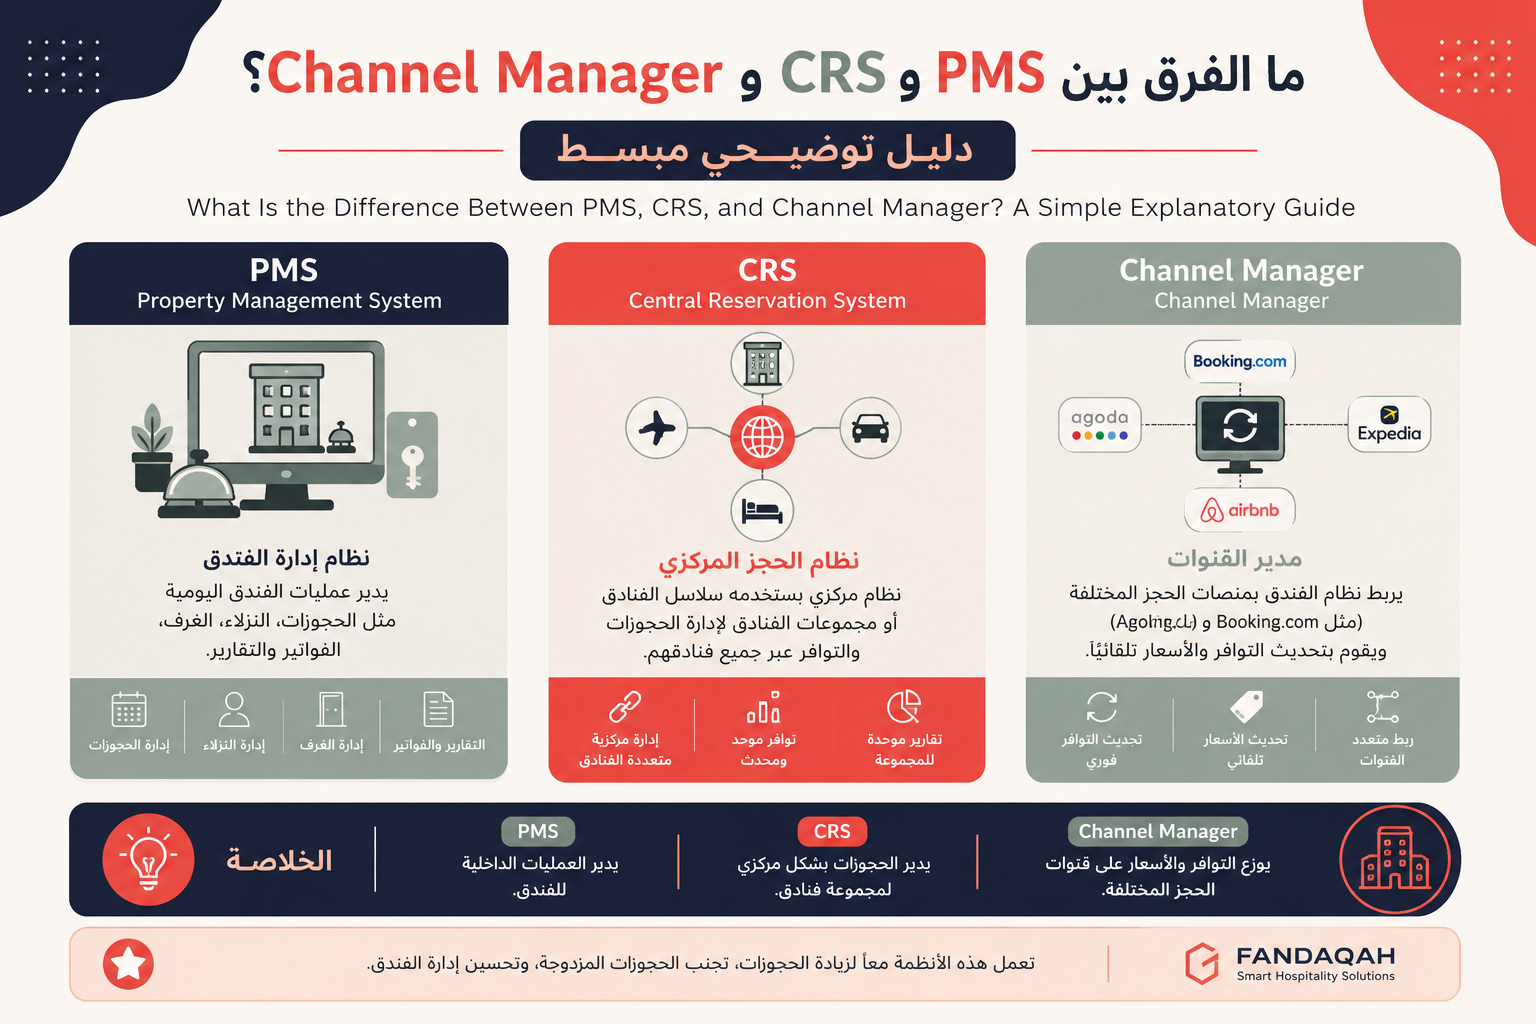
- اختراقات البائعين الخارجيين: تعتمد الفنادق على العديد من الموردين — منصات الحجز، وبوابات الدفع، وخدمات الحوسبة السحابية. أي اختراق لدى أي مورد يمكن أن يمتد إلى أنظمة الفندق.
الأطر التنظيمية الرئيسية الناظمة لحماية بيانات النزلاء في المملكة
طورت المملكة العربية السعودية بيئتها التنظيمية للأمن السيبراني وحماية البيانات بسرعة. وبالنسبة لمشغلي الفنادق، فإن فهم هذه الأطر والامتثال لها ليس اختياريًا. فيما يلي الركائز الثلاث لامتثال الأمن السيبراني في قطاع الضيافة السعودي:
1. هيئة الأمن السيبراني (NCA) — ضوابط الأمن السيبراني الأساسية (ECC)
تقدم ضوابط الأمن السيبراني الأساسية (ECC-1:2018) الصادرة عن هيئة الأمن السيبراني مجموعة شاملة من المتطلبات التي تغطي الحوكمة وإدارة المخاطر وضوابط الوصول والاستجابة للحوادث وحماية البيانات. يجب على جميع الفنادق العاملة في المملكة — خاصة تلك المصنفة كبنية تحتية حيوية أو التي تتعامل مع كميات كبيرة من البيانات الشخصية — أن تتوافق مع معايير الهيئة. تشمل المتطلبات الأساسية إجراء تقييمات مخاطر دورية، والاحتفاظ بـ سجلات التدقيق، وتطبيق المصادقة متعددة العوامل (MFA) لجميع عمليات الوصول الإداري.
2. قانون حماية البيانات الشخصية (PDPL)
يشرف على تطبيق قانون حماية البيانات الشخصية الهيئة السعودية للبيانات والذكاء الاصطناعي (SDAIA)، وينظم كيفية جمع البيانات الشخصية — بما في ذلك معلومات النزلاء — ومعالجتها وتخزينها ومشاركتها. يجب على الفنادق الحصول على موافقة صريحة قبل جمع البيانات الشخصية، وإبلاغ النزلاء بالغرض من جمع البيانات، وتوفير آليات لحذف البيانات عند الطلب. يمكن أن تؤدي المخالفات إلى غرامات تصل إلى 5 ملايين ريال سعودي وعقوبات جنائية في الحالات الشديدة.
3. معيار أمن بيانات صناعة بطاقات الدفع (PCI DSS)
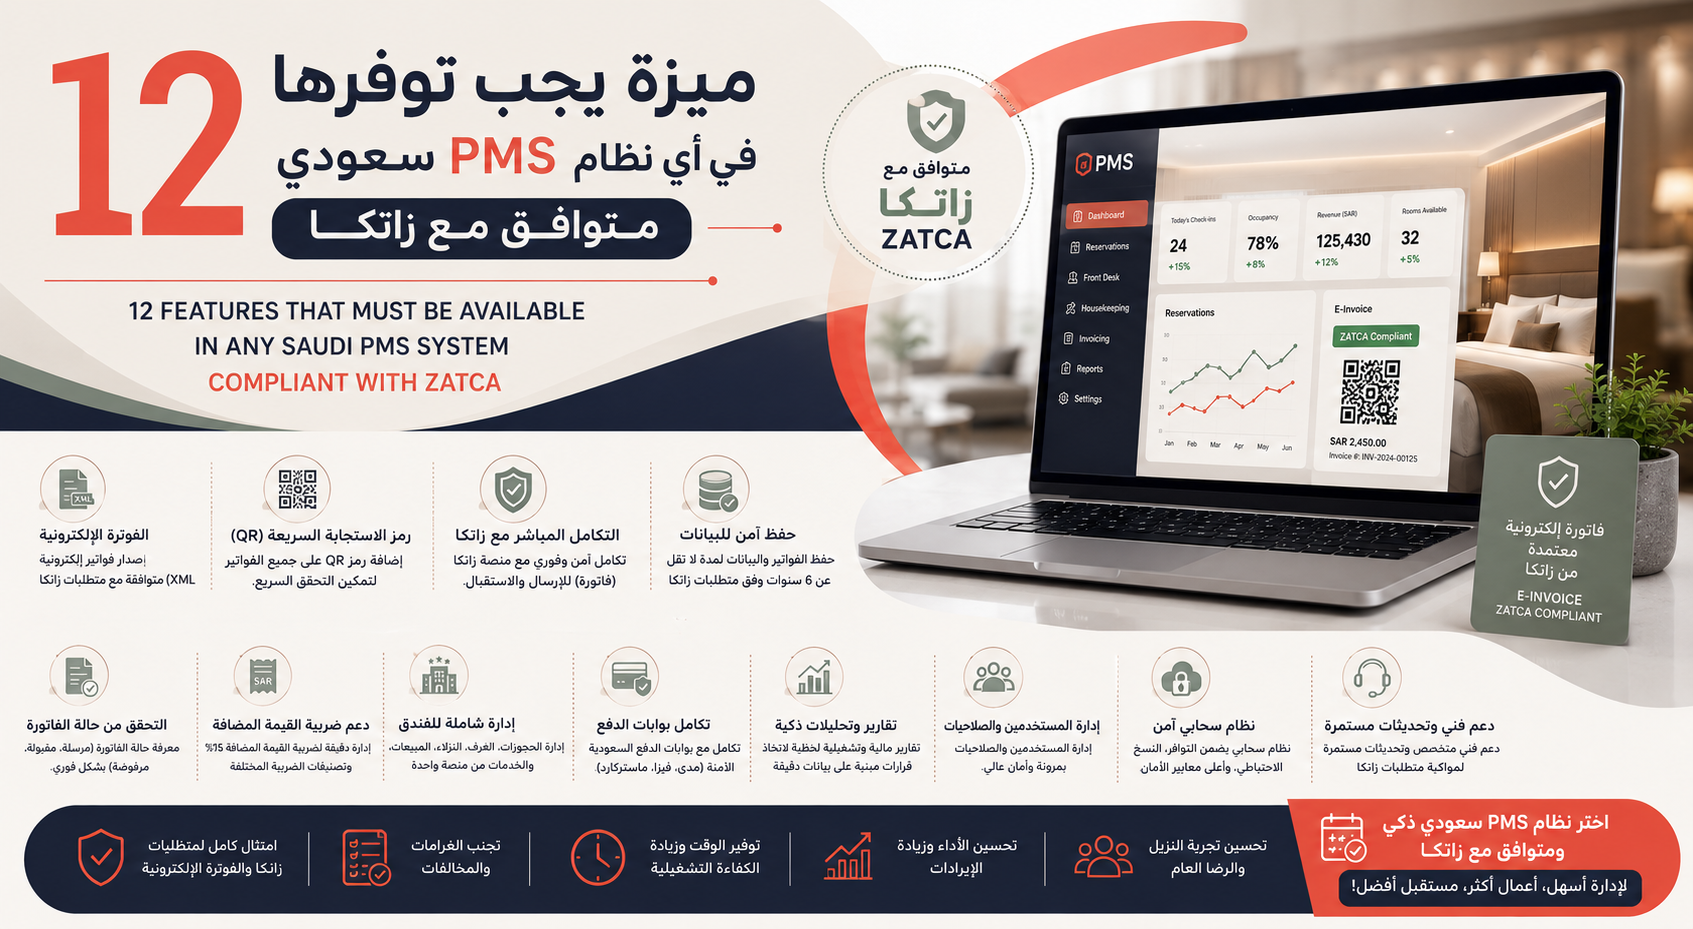
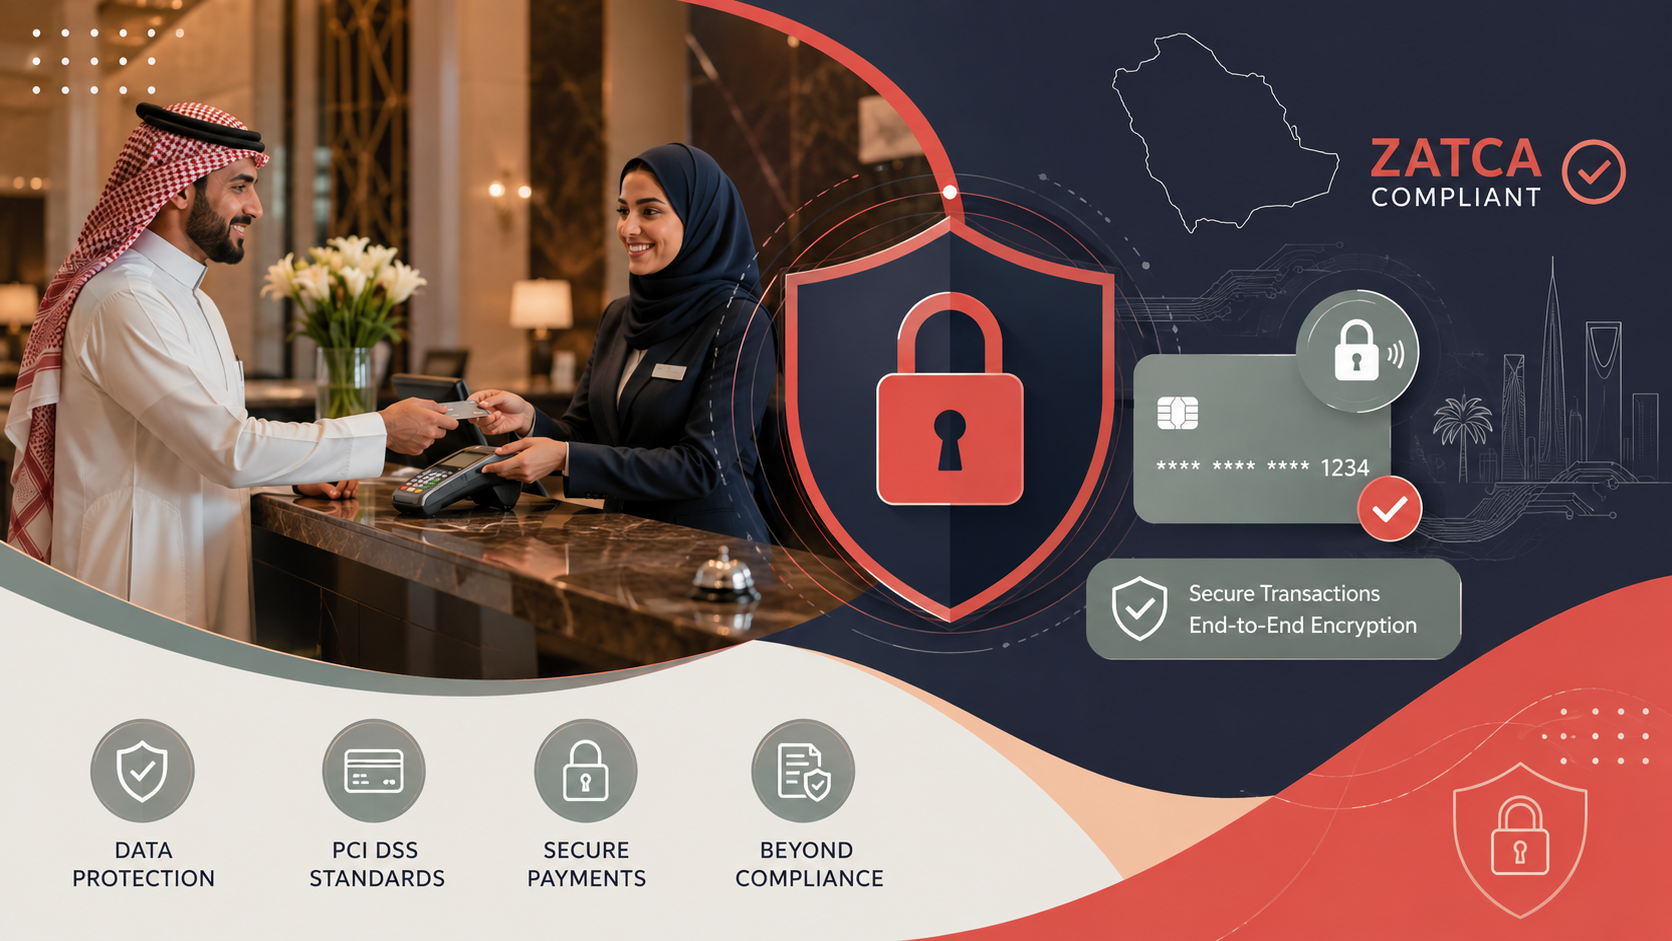
أي فندق يقبل المدفوعات ببطاقات الائتمان أو الخصم يجب أن يلتزم بمتطلبات PCI DSS. يشمل ذلك تشفير بيانات حاملي البطاقات أثناء النقل، والحفاظ على شبكات آمنة، واختبار أنظمة الأمن بانتظام. بالنسبة للفنادق السعودية التي تستقبل ضيوفًا دوليين، فإن الامتثال لمعيار PCI DSS ليس مجرد التزام تعاقدي مع معالجي المدفوعات بل هو أيضًا طبقة أساسية من حماية بيانات النزلاء.
مقارنة حلول الأمن السيبراني للفنادق السعودية
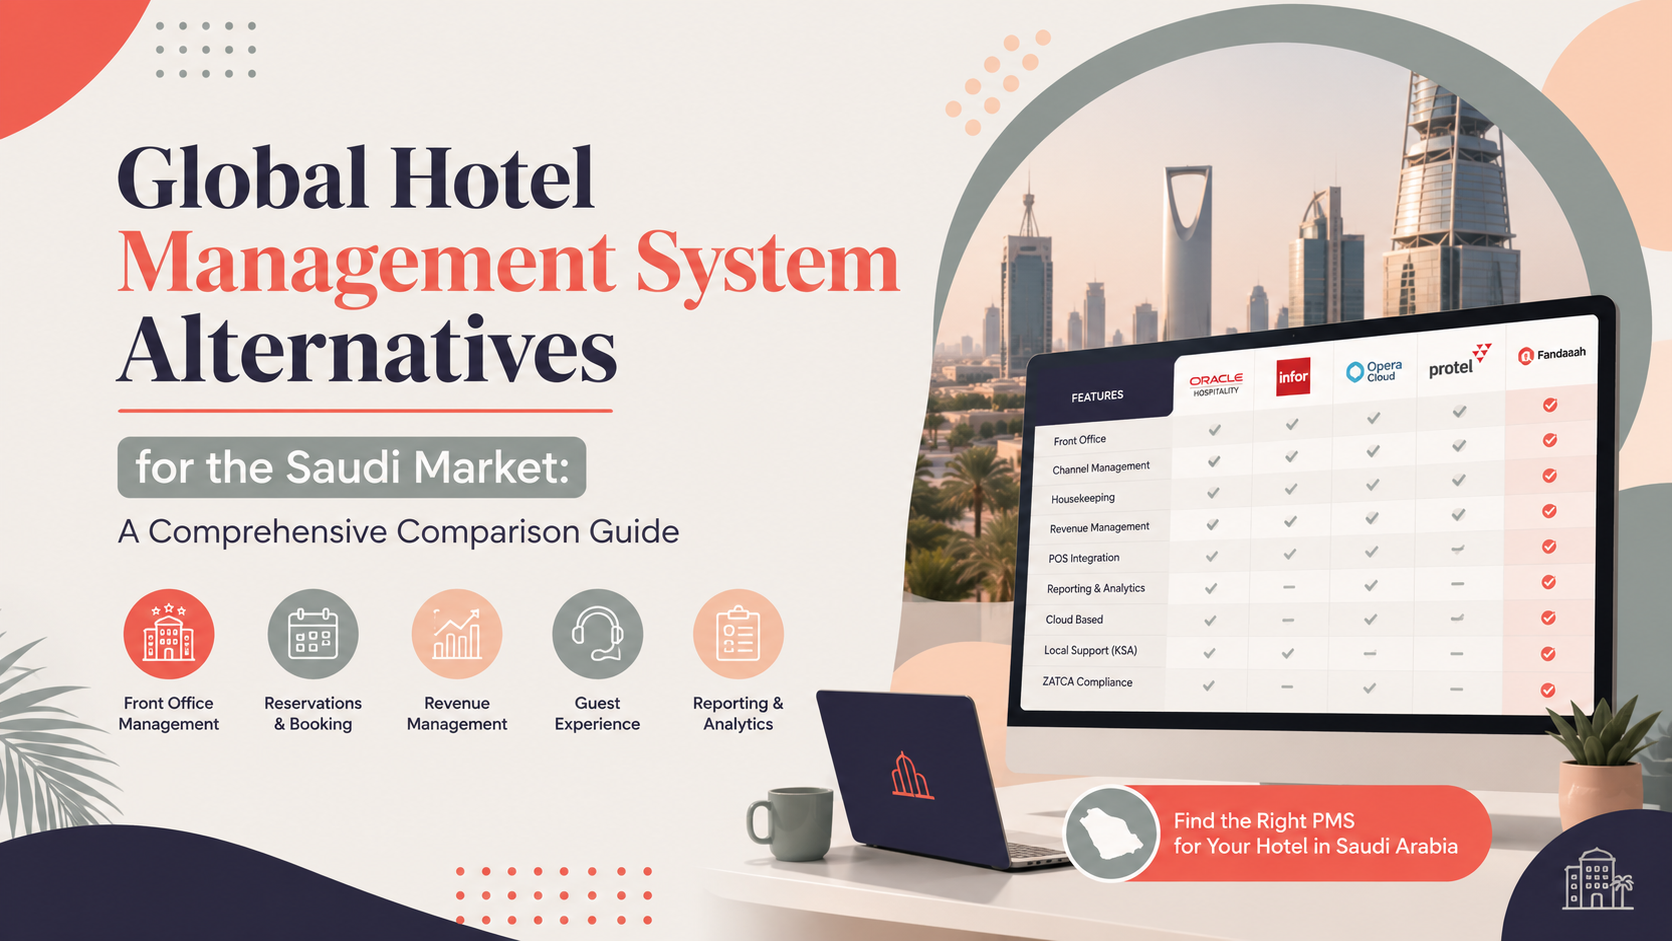
يعتمد اختيار أدوات وخدمات الأمن السيبراني المناسبة على حجم فندقك وميزانيته وحساسية بياناته. يقارن الجدول التالي الحلول الشائعة المصممة خصيصًا لـ الأمن السيبراني للفنادق السعودية:
المميزات والفوائد الرئيسية لبرنامج أمن سيبراني قوي في الفنادق
الاستثمار في أمن شبكات الفنادق وحماية البيانات يحقق عوائد ملموسة تتجاوز مجرد الامتثال. فيما يلي الفوائد الأساسية التي يمكن أن تتوقعها الفنادق السعودية من وضع أمن سيبراني ناضج:
ثقة وولاء النزلاء: ممارسات حماية البيانات الواضحة تزيد من ثقة النزلاء وتشجع على تكرار الحجوزات — وهو أمر بالغ الأهمية في سوق تنافسي مثل المملكة العربية السعودية.
الامتثال لـ NCA وPDPL: تجنب الغرامات الباهظة والإجراءات القانونية والضرر السمعة من خلال التوافق مع المتطلبات التنظيمية السعودية.- ⚡ المرونة التشغيلية: تقليل وقت التوقف الناتج عن الحوادث السيبرانية — يمكن لبرامج الفدية أن تُعطل أنظمة تسجيل الدخول لأيام، مما يؤدي إلى خسائر في الإيرادات واستياء النزلاء.
حماية العلامة التجارية العالمية: تحافظ سلاسل الفنادق الدولية العاملة في المملكة على سمعتها العالمية من خلال الحفاظ على معايير أمنية متسقة.
ميزة تنافسية: تسويق فندقك كـ "معتمد في الأمن السيبراني" أو "متوافق مع NCA" يمكن أن يميز منشأتك في أعين المسافرين من رجال الأعمال والسياح الفاخرين المهتمين بالأمن.
الحد من التهديدات الداخلية: ضوابط الوصول الصارمة وتدريب الموظفين يقللان من مخاطر تسرب البيانات العرضي أو المتعمد من داخل المؤسسة.
حالات استخدام واقعية: الأمن السيبراني للفنادق السعودية على أرض الواقع
دعونا نستعرض سيناريوهات عملية حيث تساهم أفضل ممارسات الأمن السيبراني للفنادق في المملكة في حماية العمليات وخصوصية النزلاء بشكل مباشر:
مكة المكرمة والمدينة المنورة: إدارة بيانات الحجاج والمعتمرين خلال مواسم الذروة
خلال مواسم الحج والعمرة، تعالج الفنادق في المدن المقدسة كميات ضخمة من بيانات النزلاء — بما في ذلك معلومات التأشيرة الدينية الحساسة والسجلات الصحية. أي اختراق خلال هذه الفترة يمكن أن يُعطل آلاف الحجوزات ويُفقد ثقة الحجاج الدوليين. تطبيق بروتوكولات تشفير قوية ومراقبة فورية للشبكة يضمن بقاء بيانات النزلاء آمنة وبقاء الأنظمة عاملة حتى في ظل الأحمال العالية.
الرياض: تأمين بيانات الوفود الحكومية وكبار الشخصيات
تستضيف فنادق الرياض بشكل متكرر وفودًا حكومية ودبلوماسيين وكبار المسؤولين التنفيذيين. ولا يمكن المبالغة في حساسية بيانات هؤلاء النزلاء. يمكن للفنادق تطبيق ضوابط الوصول القائمة على الأدوار (RBAC) لضمان أن الموظفين المصرح لهم فقط هم من يمكنهم عرض أو تعديل ملفات النزلاء رفيعي المستوى، بينما تقوم حلول SIEM بتسجيل كل محاولة وصول للتتبع الجنائي والامتثال لمتطلبات هيئة الأمن السيبراني.
منتجعات البحر الأحمر والعلا: حماية النظم البيئية للمنتجعات الذكية
تقوم المنتجعات الفاخرة على طول ساحل البحر الأحمر وفي العلا بدمج أجهزة إنترنت الأشياء — الأقفال الذكية والمساعدات الصوتية والتحكم الآلي في المناخ — في تجربة النزيل. كل جهاز متصل يمثل نقطة دخول محتملة للمهاجمين. استراتيجية تقسيم الشبكة تفصل شبكات إنترنت الأشياء المواجهة للنزلاء عن أنظمة إدارة الممتلكات والدفع الخلفية، مما يحصر أي اختراق محتمل.
نصيحة عملية: قم بإجراء تقييم فجوة الأمن السيبراني مقابل معايير NCA ECC مرتين سنويًا على الأقل. استخدم النتائج لتحديد أولويات جهود المعالجة — ركز أولاً على الأنظمة التي تواجه النزلاء مثل محركات الحجز وأنظمة PMS والبنية التحتية لشبكة Wi-Fi. وثّق كل شيء؛ فالتوثيق الدقيق هو نصف المعركة أثناء التدقيقات التنظيمية.
التوجهات المستقبلية: رؤية 2030 والحدود التالية للأمن السيبراني في الضيافة السعودية
تعمل خطة رؤية المملكة 2030 على تحويل المملكة إلى قوة سياحية عالمية. مع المشاريع العملاقة مثل نيوم، ومشروع البحر الأحمر، وبوابة الدرعية، والقدية، يتوسع قطاع الضيافة بوتيرة استثنائية. هذا النمو يجلب فرصًا هائلة ومخاطر سيبرانية متزايدة. إليك كيف سيتطور الأمن السيبراني جنبًا إلى جنب مع طموحات المملكة:
- كشف التهديدات بالذكاء الاصطناعي: ستعتمد الفنادق بشكل متزايد على الذكاء الاصطناعي لتحديد أنماط السلوك غير الطبيعية — مثل محاولات تسجيل الدخول غير المعتادة في الساعة الثالثة صباحًا — والاستجابة الفورية قبل وقوع الضرر.
- حماية البيانات البيومترية: مع انتشار تسجيل الدخول البيومتري (التعرف على الوجه، مسح البصمات) في الفنادق السعودية، سيتطلب تأمين قواعد البيانات البيومترية تشفيرًا متخصصًا وامتثالًا لإرشادات PDPL المتطورة.
- نضج الأمن السحابي: المزيد من الفنادق تنقل أنظمة PMS وCRM إلى السحابة. وسيكون ضمان امتثال مزودي الخدمات السحابية لمتطلبات إقامة البيانات السعودية أمرًا بالغ الأهمية.
- بنية الثقة الصفرية: يكتسب نموذج "لا تثق أبدًا، تحقق دائمًا" زخمًا في قطاع الضيافة. يجب على كل مستخدم وجهاز وتطبيق أن يصادق بشكل مستمر قبل الوصول إلى موارد بيانات الفندق.
- تطوير الكفاءات الوطنية في الأمن السيبراني: تماشيًا مع أهداف رأس المال البشري في رؤية 2030، ستستثمر الفنادق السعودية في تدريب الكفاءات المحلية في الأمن السيبراني، مما يقلل الاعتماد على الخبرات الأجنبية ويبني قدرات وطنية.
- أتمتة الامتثال لـ NCA: ستصبح تقارير الامتثال آلية من خلال منصات ترتبط مباشرة بضوابط NCA، مما يسهّل التحضير للتدقيق ويقلل الأعباء الإدارية.
تقاطع متطلبات الأمن السيبراني لرؤية 2030 مع الرقمنة السريعة لقطاع الضيافة السعودي يعني أن على الفنادق أن تنظر إلى الأمن السيبراني ليس كمركز تكلفة، بل كمحرك استراتيجي. المنشآت التي تستثمر بشكل استباقي في منع اختراق بيانات النزلاء ستكون الأفضل استعدادًا للازدهار في مستقبل السياحة المثير للمملكة.
الأسئلة الشائعة حول الأمن السيبراني للفنادق السعودية
س1: ما هو التهديد السيبراني الأكثر شيوعًا الذي يواجه الفنادق السعودية اليوم؟
برامج الفدية هي التهديد الأكثر انتشارًا وضررًا. يستهدف المهاجمون قواعد بيانات أنظمة إدارة الممتلكات الفندقية (PMS)، ويقومون بتشفير سجلات الحجوزات، ويطالبون بفدية — غالبًا بالعملات المشفرة — لاستعادة الوصول. رسائل البريد الإلكتروني التصيدية التي تستهدف موظفي الاستقبال والحجوزات هي الوسيلة الرئيسية لإيصال هذه الهجمات.
س2: هل الفنادق الصغيرة في المملكة مطالبة بالامتثال لضوابط هيئة الأمن السيبراني؟
نعم. ضوابط الأمن السيبراني الأساسية الصادرة عن هيئة الأمن السيبراني تنطبق على نطاق واسع على جميع المنظمات التي تتعامل مع البيانات الشخصية أو الحساسة في المملكة. وفي حين أن التنفيذ يمكن أن يُكيّف حسب الحجم وملف المخاطر، فإن الامتثال إلزامي. يجب أن تركز الفنادق الصغيرة على الضوابط الأساسية: كلمات مرور قوية، والمصادقة متعددة العوامل، والنسخ الاحتياطي المنتظم، وتدريب الموظفين على الوعي الأمني.
س3: كيف يؤثر قانون حماية البيانات الشخصية على طريقة جمع الفنادق لمعلومات النزلاء؟
بموجب قانون حماية البيانات الشخصية (PDPL)، يجب على الفنادق الحصول على موافقة واضحة ومستنيرة من النزلاء قبل جمع البيانات الشخصية. يجب إخبار النزلاء عن سبب جمع بياناتهم، وكيف سيتم استخدامها، ومع من قد تتم مشاركتها. كما يجب على الفنادق السماح للنزلاء بطلب الوصول إلى بياناتهم الشخصية أو تصحيحها أو حذفها.
س4: ما الخطوات التي يمكن أن يتخذها الفندق فورًا لتحسين أمن بيانات النزلاء؟
ابدأ بهذه الإجراءات الفورية الخمسة: (1) تفعيل المصادقة متعددة العوامل (MFA) على جميع أنظمة الفندق، (2) إجراء جرد للبيانات لفهم بيانات النزلاء التي تحتفظ بها وأماكن وجودها، (3) تشفير جميع بيانات النزلاء المخزنة والبيانات أثناء النقل، (4) تدريب جميع الموظفين على الوعي بالتصيد ونظافة كلمات المرور، (5) تنفيذ نسخ احتياطي تلقائي منتظم مع نسخ غير متصلة بالإنترنت. هذه الخطوات الأساسية تقلل بشكل كبير من مخاطر الاختراق.
س5: هل الامتثال لمعيار PCI DSS إلزامي للفنادق السعودية؟
نعم، إذا كان فندقك يقبل بطاقات الدفع (الائتمان أو الخصم)، فإن الامتثال لـ PCI DSS مطلوب تعاقديًا من قبل معالجي المدفوعات وشبكات البطاقات. يمكن أن يؤدي عدم الامتثال إلى غرامات ورسوم معاملات أعلى أو حتى إلغاء قدرتك على معالجة مدفوعات البطاقات. كما يُعتبر ممارسة أمنية أساسية ضمن توقعات هيئة الأمن السيبراني الأوسع.
س6: كم مرة يجب على الفنادق السعودية إجراء تقييمات مخاطر الأمن السيبراني؟
كحد أدنى، مرتين سنويًا. ومع ذلك، الفنادق التي تتعامل مع كميات كبيرة من بيانات النزلاء أو تعمل في بيئات عالية المخاطر (مثل موسم الحج أو المناطق الحساسة سياسيًا) يجب أن تجري تقييمات مخاطر ربع سنوية. بالإضافة إلى ذلك، أي تغيير كبير — مثل نشر نظام PMS جديد، أو الاندماج مع منشأة أخرى، أو إدخال أجهزة إنترنت الأشياء — يجب أن يؤدي إلى تقييم فوري مستهدف.
س7: ما دور تدريب الموظفين في الأمن السيبراني للفنادق؟
الموظفون هم خط الدفاع الأول والحلقة الأضعف في آنٍ واحد. أكثر من 80% من اختراقات البيانات تنطوي على خطأ بشري، وفقًا لأبحاث الصناعة. التدريب المنتظم والجذاب على الوعي بالأمن السيبراني — الذي يغطي التعرف على رسائل التصيد وسياسات كلمات المرور وإجراءات التعامل مع البيانات — يمكن أن يقلل بشكل كبير من احتمالية نجاح الهجوم. يجب إجراء التدريب ربع السنوي على الأقل وتعزيزه بتمارين محاكاة للتصيد.
الخلاصة: تأمين مستقبل الضيافة السعودية
يقف قطاع الضيافة في المملكة العربية السعودية عند مفترق طرق استثنائي — مدفوعًا بـ رؤية 2030 والاستثمار الدولي ونمو قطاع السياحة المتسارع. لكن مع هذه الفرصة الرقمية الكبيرة تأتي مسؤولية عظيمة. الأمن السيبراني للفنادق السعودية لا يتعلق فقط بتثبيت جدران الحماية أو تحقيق مربعات الامتثال — بل يتعلق ببناء ثقافة أمنية تحمي كل نزيل يدخل من أبوابك، وكل معاملة تُجرى، وكل معلومة شخصية تُؤتمن عليها.
من المدن المقدسة مكة المكرمة والمدينة المنورة إلى المشاهد المستقبلية في نيوم، يجب على الفنادق السعودية أن ترتقي إلى مستوى التحدي. من خلال التوافق مع ضوابط هيئة الأمن السيبراني، وتبني مبادئ قانون حماية البيانات الشخصية، والاستثمار في استراتيجيات حماية بيانات النزلاء القوية، يمكن لمشغلي الفنادق تحويل الأمن السيبراني إلى ميزة تنافسية — ميزة تكسب ولاء النزلاء والثقة التنظيمية والمرونة التجارية طويلة الأمد.
وقت العمل هو الآن. كل يوم يمر دون تدابير كافية للأمن السيبراني هو مقامرة بثقة نزلائك ومستقبل فندقك. أمّن بياناتك. أمّن سمعتك. أمّن مكانتك في قصة السياحة الاستثنائية للمملكة العربية السعودية.
هل أنت مستعد لتحصين الأمن السيبراني لفندقك؟
تواصل مع فريقنا اليوم للحصول على تقييم فجوة مجاني وفق معايير هيئة الأمن السيبراني مصمم خصيصًا لمنشأتك. احمِ نزلاءك، احمِ علامتك التجارية، وابقَ متقدمًا على التهديدات المتطورة.
اطلب تقييمك المجاني الآنالوسوم
الأمن السيبراني للفنادق السعودية، حماية بيانات النزلاء، أمن المعلومات في الفنادق، هيئة الأمن السيبراني السعودية، قانون حماية البيانات الشخصية، الامتثال لمعايير NCA، PCI DSS الفنادق، أمن شبكات الفنادق، رؤية 2030 والأمن السيبراني، الأمن الرقمي للسياحة السعودية، منع اختراق بيانات النزلاء، حماية المعلومات الشخصية في الفنادق السعودية، تهديدات الضيافة السيبرانية، ضوابط الأمن السيبراني الأساسية، أمن أنظمة إدارة الممتلكات الفندقية، قانون حماية البيانات الشخصية في الفنادق، الأمن السيبراني للفنادق الذكية، أمن بيانات الحجاج في الفنادق، الأمن السيبراني للفنادق الفاخرة، خدمات الأمن المُدارة للضيافة، الامتثال الرقمي للفنادق السعودية، تقييم مخاطر الأمن السيبراني في الفنادق، حماية خصوصية النزلاء في المملكة، أفضل ممارسات الأمن السيبراني للضيافة، أمن المعلومات في قطاع السياحة السعودي