مدير القنوات للفنادق في السعودية: الدليل الكامل 2026 | فندقة
تعرّف على أساسيات مدير القنوات للفنادق في السعودية: كيف يمنع الحجز الزائد، ويحمي تكافؤ الأسعار، ويرفع الإشغا�...
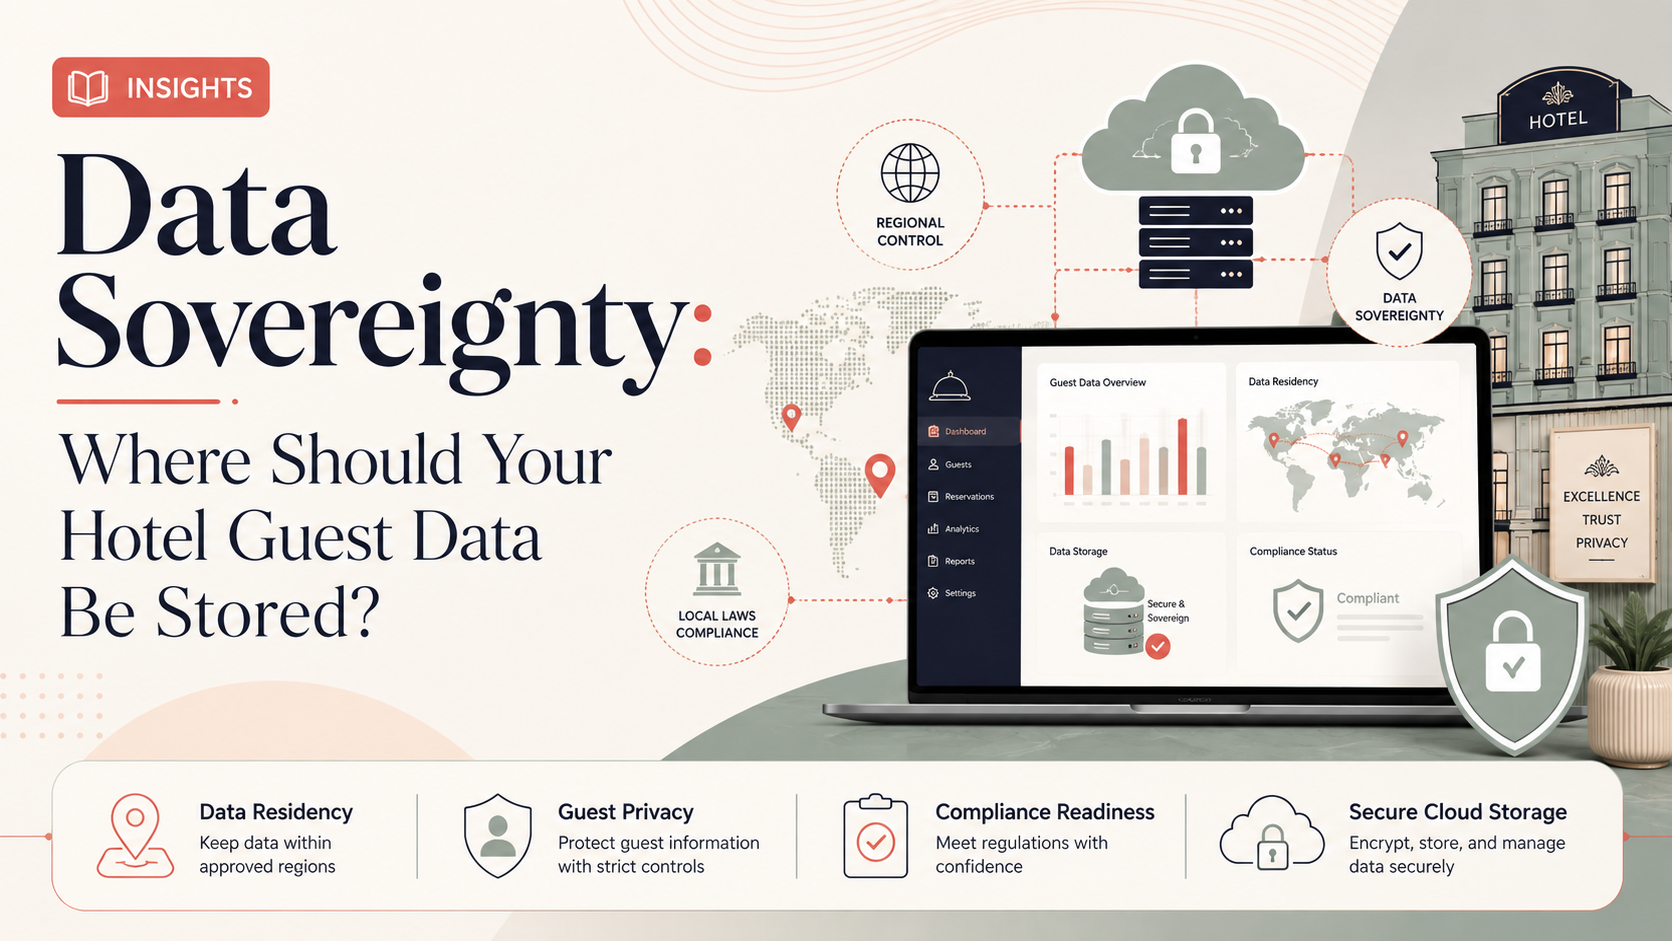
أصبحت سيادة بيانات ضيوف الفنادق قضية إدارية وتشغيلية وقانونية لا تقل أهمية عن جودة الغرف أو مستوى خدمة العملاء. فالفندق الحديث لا يحتفظ باسم الضيف ورقم غرفته فقط، بل قد يجمع بيانات الهوية وجواز السفر ومعلومات الاتصال وتفاصيل الحجز وسجل الإقامة وتفضيلات الطعام وطلبات الخدمة وسجلات الدخول إلى شبكة الإنترنت وصور كاميرات المراقبة وبيانات برامج الولاء، وربما بيانات صحية أو حيوية في بعض المنشآت.
ومع توسع استخدام أنظمة إدارة الفنادق السحابية، ومنصات الحجز الدولية، وتطبيقات تسجيل الوصول الرقمي، يبرز سؤال جوهري: أين يجب تخزين بيانات ضيوف الفندق في السعودية؟ هل ينبغي أن تبقى جميع البيانات داخل المملكة؟ وهل يمكن استخدام مزود سحابي عالمي؟ وماذا يحدث عندما يرسل نظام إدارة الفندق المعلومات إلى خوادم خارج السعودية؟
الإجابة العملية ليست مجرد اختيار مركز بيانات قريب، بل بناء منظومة تجمع بين توطين البيانات في السعودية، والامتثال لنظام حماية البيانات الشخصية، وإدارة عمليات النقل الدولي، والأمن السيبراني، واستمرارية الأعمال. يشرح هذا الدليل كيف يمكن للفنادق والمنتجعات والشقق المخدومة في المملكة اتخاذ قرار تخزين آمن ومدروس يدعم ثقة الضيف ونمو المنشأة.
الإجابة المباشرة: الخيار الأكثر أمانًا لمعظم الفنادق السعودية هو الاحتفاظ بالنسخة التشغيلية الأساسية من بيانات الضيوف والنسخ الاحتياطية الحساسة داخل المملكة لدى مزود موثوق، مع السماح بالنقل إلى الخارج فقط عند وجود حاجة تشغيلية واضحة، ومسوغ نظامي مناسب، وضمانات تعاقدية وتقنية، وتقييم للمخاطر. لا ينبغي افتراض أن استخدام علامة فندقية عالمية أو منصة سحابية مشهورة يجعل نقل البيانات متوافقًا تلقائيًا.
الكلمة المفتاحية الرئيسية: سيادة بيانات ضيوف الفنادق.
الكلمات المفتاحية الثانوية: توطين البيانات في السعودية، حماية بيانات النزلاء، نظام حماية البيانات الشخصية السعودي، تخزين بيانات الفنادق، الأمن السيبراني للفنادق، الحوسبة السحابية في السعودية، نقل البيانات خارج المملكة، إدارة بيانات الضيوف، امتثال الفنادق للخصوصية.
الكلمات المفتاحية الطويلة: أين يجب تخزين بيانات ضيوف الفندق في السعودية، متطلبات تخزين بيانات النزلاء وفق نظام حماية البيانات الشخصية، كيفية اختيار مزود سحابي للفنادق في المملكة، هل يجوز نقل بيانات الفندق خارج السعودية، أفضل ممارسات حماية بيانات الضيوف في الفنادق السعودية، كيفية تأمين نظام إدارة الفنادق السحابي.
سيادة البيانات تعني أن البيانات تخضع لأنظمة الدولة التي توجد أو تتم معالجتها داخل نطاقها، إضافة إلى الأنظمة التي تنطبق على الجهة التي جمعتها. لذلك لا يرتبط الموضوع بالموقع الجغرافي للخادم فقط، بل يشمل الجهة المالكة للبنية السحابية، والدول التي يمكن لموظفي الدعم الوصول منها، والأنظمة القانونية التي يخضع لها مزود الخدمة، ومسارات النسخ الاحتياطي والمعالجة والتحليل.
توطين البيانات أو إقامة البيانات يعني الاحتفاظ بها داخل حدود جغرافية محددة، مثل تخزين قاعدة بيانات الفندق داخل مركز بيانات في الرياض أو جدة أو منطقة سحابية سعودية. أما سيادة البيانات فهي مفهوم أوسع يتعلق بالسلطة القانونية والقدرة على التحكم والوصول والتدقيق والحذف والنقل.
قد تكون الخوادم موجودة داخل المملكة، لكن فريق دعم خارجي يستطيع الوصول إلى بيانات الضيوف من دولة أخرى. وقد تكون قاعدة البيانات الأساسية محلية، بينما تُرسل النسخ الاحتياطية أو تقارير التحليلات أو سجلات الأخطاء إلى الخارج. في هذه الحالات لا يكفي أن يخبرك المزود بأن لديه مركز بيانات سعودي؛ بل يجب فهم دورة حياة البيانات بالكامل.
الموقع الآمن للبيانات ليس عنوان الخادم فقط؛ بل هو مجموع الأماكن والأشخاص والأنظمة والجهات التي تستطيع الوصول إلى بيانات الضيف طوال دورة حياتها.
قبل تحديد مكان التخزين، يحتاج الفندق إلى إعداد خريطة شاملة للبيانات. بيانات الضيف لا توجد في نظام إدارة الفندق PMS وحده، بل تتوزع غالبًا بين منصة الحجز، ونظام نقاط البيع، وبرنامج الولاء، وبوابات الدفع، وتطبيق الهاتف، وشبكة الإنترنت، وكاميرات المراقبة، ونظام الأقفال الذكية، ورسائل البريد الإلكتروني، وأجهزة موظفي الاستقبال.
| فئة البيانات | أمثلة فندقية | مستوى العناية المقترح |
|---|---|---|
| بيانات التعريف | الاسم، الهوية، الإقامة، جواز السفر، الجنسية، تاريخ الميلاد | تشفير قوي، وصول محدود، تخزين أساسي داخل المملكة |
| بيانات الحجز والإقامة | تواريخ الوصول والمغادرة، رقم الغرفة، المرافقون، الطلبات الخاصة | تقليل مدة الاحتفاظ، مراقبة الاستخدام، فصلها عن التسويق |
| بيانات الاتصال | الهاتف، البريد الإلكتروني، العنوان، قنوات التواصل المفضلة | ضبط الموافقات التسويقية ومنع الاستخدام غير المصرح |
| بيانات الدفع | رموز الدفع، الفواتير، المبالغ، الضمانات المالية | عدم حفظ بيانات البطاقة الكاملة، واستخدام الترميز ومزود دفع معتمد |
| الصور والسجلات الأمنية | كاميرات المراقبة، سجلات الأبواب، صور الوثائق، سجلات الزوار | مدة احتفاظ محددة، توثيق الوصول، حماية من النسخ والتصدير |
| البيانات الحساسة | المعلومات الصحية، الاحتياجات الطبية، والسمات الحيوية عند استخدامها للتعرف على الهوية | أعلى مستوى حماية وتقييم أثر وضوابط صارمة للنقل والوصول |
نصيحة عملية: لا تبدأ مشروع سيادة البيانات بشراء خادم جديد. ابدأ بإعداد قائمة بجميع الأنظمة التي تلمس بيانات الضيف، وحدد نوع البيانات، والغرض من جمعها، وموقع تخزينها، ومن يستطيع الوصول إليها، والجهات التي تُرسل إليها، وموعد حذفها.
يعرف نظام حماية البيانات الشخصية البيانات الشخصية بأنها كل بيان يمكن أن يؤدي إلى معرفة الفرد بصورة مباشرة أو غير مباشرة، ومن أمثلتها الاسم ورقم الهوية والعنوان ووسائل التواصل وأرقام الحسابات والصور. كما يشمل مفهوم المعالجة الجمع والحفظ والتخزين والاستعمال والإفصاح والنقل والمشاركة والحذف. وهذا يعني أن الفندق قد يُعد جهة تحكم عندما يحدد لماذا تُجمع بيانات الضيف وكيف تُستخدم، بينما يعمل مزود نظام الحجز أو الخدمات السحابية بصفته جهة معالجة في كثير من الحالات.
النظام لا ينبغي اختزاله في قاعدة تقول إن كل بيانات الفندق يجب أن تبقى داخل المملكة في جميع الحالات. لكن نقل البيانات الشخصية أو الإفصاح عنها إلى جهة خارج المملكة يخضع لشروط وضمانات، وقد يتطلب التحقق من مستوى الحماية، واستخدام ضمانات مناسبة مثل البنود التعاقدية القياسية أو القواعد المشتركة الملزمة في الحالات المنطبقة، وإجراء تقييم للمخاطر عند تحقق حالات معينة، خصوصًا عندما يتعلق النقل ببيانات حساسة على نطاق واسع أو بصورة مستمرة.
عند اختيار جهة معالجة، ينبغي للفندق التأكد من أن المزود يقدم ضمانات كافية لحماية البيانات، وأن يوضح العقد أغراض المعالجة وفئات البيانات ومدتها والتزام المزود بالإبلاغ عن التسرب، وما إذا كان يخضع لأنظمة دول أخرى، وآلية حذف البيانات أو إعادتها بعد انتهاء التعاقد.
تنبيه مهم: وجود بند عام في عقد المزود يسمح له باستخدام “مراكز بيانات عالمية” لا يكفي لاتخاذ قرار النقل. يجب أن يعرف الفندق الدول المستقبلة، وفئات البيانات المنقولة، والغرض، والجهات الفرعية، ومسارات الدعم الفني، ومواقع النسخ الاحتياطية.
قد يصبح تعيين مسؤول لحماية البيانات الشخصية إلزاميًا عندما تقوم الأنشطة الأساسية للجهة على معالجة بيانات حساسة، أو على مراقبة منتظمة وممنهجة لأصحاب البيانات، أو في حالات أخرى تحددها القواعد. وقد تكون هذه المسألة مهمة بصورة خاصة للمجموعات الفندقية الكبيرة، والفنادق التي تستخدم التتبع الرقمي واسع النطاق، أو تقنيات التعرف الحيوي، أو برامج الولاء الموحدة عبر عدة منشآت.
بالنسبة لمعظم الفنادق في المملكة، يمكن بناء نموذج تخزين متوازن من ثلاث طبقات. هذا النموذج لا يمنع استخدام التقنيات العالمية، لكنه يضع البيانات الأعلى حساسية في بيئة تخضع لسيطرة أوضح داخل السعودية.
يُفضّل أن تشمل هذه الطبقة البيانات الضرورية لإدارة إقامة الضيف، مثل الهوية والحجز وتفاصيل الوصول والمغادرة والفواتير وطلبات الخدمة وسجلات الوصول الأساسية. ويمكن تخزينها في منطقة سحابية سعودية أو مركز بيانات محلي مؤهل أو بنية خاصة داخل المنشأة، بحسب حجم الفندق وقدراته.
يفضل الاحتفاظ بنسخة احتياطية مشفرة داخل المملكة وفي موقع منفصل جغرافيًا عن النظام الأساسي. فإذا كان النظام الأساسي في الرياض، يمكن أن تكون بيئة التعافي في منطقة سعودية أخرى، مع التأكد من أن مفاتيح التشفير وآليات الاستعادة خاضعة لسيطرة واضحة.
لا تكفي عبارة “نحتفظ بنسخ احتياطية يومية”. يجب اختبار إمكانية الاستعادة دوريًا، وتحديد الزمن المستهدف لإعادة الخدمة، والحد المقبول لفقد البيانات، والتحقق من أن النسخ المحذوفة تنتهي وفق سياسة الاحتفاظ، ولا تبقى إلى أجل غير معلوم.
يمكن للفندق استخدام منصات عالمية للتحليلات أو التسويق أو إدارة العلامة التجارية عندما تكون هناك حاجة حقيقية، لكن الأفضل إرسال الحد الأدنى اللازم فقط. فعوضًا عن إرسال جواز السفر وسجل الإقامة الكامل، يمكن استخدام معرف عشوائي أو بيانات مجمعة أو منزوعة الارتباط المباشر بالضيف.
قاعدة ذهبية: كلما قلّت البيانات التي تغادر النظام الأساسي، انخفضت المخاطر والتكلفة التنظيمية. لا ترسل بيانات الهوية أو الوثائق أو الملاحظات الحساسة إلى منصة خارجية لمجرد أنها توفر تقريرًا تسويقيًا جذابًا.
| الخيار | المميزات | التحديات | الملاءمة |
|---|---|---|---|
| سحابة داخل السعودية | مرونة، توسع سريع، خدمات أمنية، استمرارية أفضل | ضرورة فحص الدعم الدولي والمقاولين الفرعيين والعقد | مناسبة لمعظم الفنادق والمجموعات |
| خوادم داخل الفندق | تحكم مباشر وقرب من الأنظمة التشغيلية | تكلفة الصيانة، مخاطر الأعطال، الحاجة إلى فريق متخصص | مناسبة عند توفر نضج تقني وخطة تعافٍ قوية |
| سحابة خارج المملكة | تكامل عالمي وخدمات متقدمة للعلامات الدولية | متطلبات نقل دولي ومخاطر قانونية وتشغيلية إضافية | تُستخدم بصورة انتقائية وبعد التقييم |
| نموذج هجين | يبقي البيانات الحساسة محلية ويتيح الخدمات العالمية | يحتاج إلى تصميم تكامل وتصنيف دقيق للبيانات | غالبًا أفضل خيار للمجموعات الفندقية |
يمكن لفندق مستقل اختيار نظام إدارة فندقي سحابي يعمل في منطقة سعودية، وربطه بمزود دفع محلي أو معتمد، مع الاحتفاظ بالنسخ الاحتياطية داخل المملكة. ينبغي منع الموظفين من تنزيل ملفات النزلاء إلى أجهزتهم الشخصية، وتوفير حساب مستقل لكل موظف، وحذف النسخ الورقية والرقمية غير اللازمة.
قد تحتاج السلسلة إلى مشاركة جزء من البيانات مع نظام مركزي للولاء أو إدارة الإيرادات. يمكن تصميم تكامل هجين يحتفظ بالهوية الكاملة والوثائق وسجل الإقامة التفصيلي داخل السعودية، بينما يرسل إلى النظام العالمي رقم عضوية أو معرفًا رمزيًا وبيانات محدودة لازمة لتنفيذ الخدمة.
تتعامل هذه المنشآت مع أعداد كبيرة من الضيوف القادمين من دول متعددة، وقد تستقبل بيانات من منظمي الرحلات أو الوكلاء أو مجموعات الحج والعمرة. من المهم التحقق من مصدر البيانات، والغرض من استخدامها، وصلاحيات الوصول، ومدة الاحتفاظ، وعدم استخدام قوائم الضيوف في حملات تسويقية غير مرتبطة بالغرض الأصلي دون مسوغ مناسب.
قد يستخدم المنتجع تطبيقات الغرف الذكية والتعرف على الضيف والتحليلات السلوكية والمساعدات الرقمية. كل جهاز متصل يمكن أن يصبح مصدرًا للبيانات. لذلك يجب الفصل بين شبكة الضيوف وشبكة التشغيل، وتقليل البيانات المرسلة من الغرف، ومنع استخدام التسجيلات الصوتية أو الحيوية دون ضرورة وضوابط واضحة.
أصدرت هيئة الاتصالات والفضاء والتقنية تنظيمات تقديم خدمات الحوسبة السحابية بهدف تطوير السوق ورفع جودة الخدمات وتحديد التزامات وحقوق مقدمي الخدمة والمستخدمين في القطاعين العام والخاص. كما توفر الهيئة الوطنية للأمن السيبراني ضوابط للحوسبة السحابية تغطي مسؤوليات مقدمي الخدمات والمشتركين وتقليل المخاطر السيبرانية.
وثق الأنظمة، وفئات البيانات، وأغراض الجمع، والمستلمين، ومدد الاحتفاظ، وعمليات النقل إلى الخارج، والإجراءات الأمنية. تشير الإرشادات الرسمية إلى أهمية الاحتفاظ بسجلات مكتوبة ودقيقة لأنشطة المعالجة طوال استمرار النشاط، إضافة إلى خمس سنوات من تاريخ انتهاء نشاط المعالجة ذي الصلة.
قسّم البيانات إلى عامة وداخلية وشخصية وعالية المخاطر وحساسة. لا تعامل قائمة المطعم بالطريقة نفسها التي تعامل بها صور جوازات السفر أو المعلومات الصحية أو البيانات الحيوية.
اكتب سببًا واضحًا لكل عملية جمع. يحتاج الفندق إلى بيانات محددة لتنفيذ الحجز وإدارة الإقامة وإصدار الفاتورة، لكنه لا يحتاج بالضرورة إلى الاحتفاظ بكل نسخة أو ملاحظة إلى الأبد.
احذف الحقول التي لا تخدم غرضًا حقيقيًا. راجع النماذج الورقية، وحقول التسجيل الإلكتروني، والملاحظات الحرة التي قد يكتب فيها الموظفون معلومات غير ضرورية أو شديدة الخصوصية.
لا يحتاج كل موظف إلى رؤية كل شيء. يستطيع موظف خدمة الغرف معرفة الطلب ورقم الغرفة دون الاطلاع على جواز السفر أو تفاصيل الدفع. وينبغي تقييد تصدير التقارير الكبيرة ومراقبته.
حدد البيانات التي تغادر المملكة، والدولة المستقبلة، والجهة التي تصل إليها، والغرض، والتكرار، ومدة الاحتفاظ. ثم قيّم الضرورة والمخاطر والضمانات المطلوبة، بدل التعامل مع النظام العالمي كصندوق غير مرئي.
عند إطلاق تطبيق تسجيل الوصول أو مفتاح الغرفة الرقمي، نفذ تقييم أثر قبل التشغيل. توفر الجهة المختصة أداة تساعد جهات التحكم على تحديد نطاق المعالجة ومسوغاتها ومخاطرها والتدابير المناسبة لمعالجتها.
حدد مدة منفصلة لكل فئة بدل الاحتفاظ الدائم. قد تختلف مدة الاحتفاظ بالسجلات المالية عن بيانات التسويق أو لقطات المراقبة أو صور الوثائق. وبعد انتهاء الغرض والمتطلبات النظامية، يجب تنفيذ الحذف من النظام الأساسي والنسخ والملفات المؤقتة وفق آلية موثقة.
قد تفشل أقوى المنصات بسبب صورة جواز أُرسلت عبر حساب شخصي أو تقرير ضيوف تُرك على مكتب الاستقبال. درّب الموظفين على التحقق من الهوية، ومنع التصوير الشخصي، والتعامل مع الطلبات، والإبلاغ الفوري عن الرسائل أو الأنشطة المشبوهة.
يجب أن تحدد الخطة من يتخذ القرار، وكيف يُعزل النظام، ومن يتواصل مع المزود، وكيف يُقيّم الضرر، وكيف تُحفظ الأدلة. توضح الخدمة الرسمية أن التبليغ عن حادثة تسرب البيانات الشخصية يكون خلال مدة لا تتجاوز 72 ساعة من وقت العلم بالحادثة عندما يكون من شأنها الإضرار بالبيانات أو بصاحبها أو التعارض مع حقوقه أو مصالحه.
يشهد قطاع السياحة والضيافة في المملكة توسعًا كبيرًا مدفوعًا بالمشروعات والوجهات الجديدة والتحول الرقمي. ووفق المصادر الرسمية لرؤية السعودية 2030، استقبلت المملكة نحو 116 مليون سائح محلي ووافد خلال عام 2024، مع استمرار تطوير البنية الرقمية والاستثمارات والوجهات والخدمات السياحية. هذا النمو يعني زيادة هائلة في حجم بيانات الحجوزات والإقامات والتفاعلات الرقمية.
خلال السنوات القادمة ستستخدم الفنادق الذكاء الاصطناعي لتخصيص التجارب، والتنبؤ بالطلب، وتسعير الغرف، وتحليل رضا الضيوف، وتشغيل المساعدات الرقمية. لكن نجاح هذه الحلول يتطلب بيانات دقيقة ومحكومة. استخدام بيانات الضيوف في تدريب النماذج دون ضوابط قد يؤدي إلى الإفصاح غير المقصود أو إعادة التعرف على الأفراد أو استخدام المعلومات لغرض مختلف عن الغرض الأصلي.
ومن المتوقع كذلك انتشار الحوسبة الطرفية، بحيث تتم معالجة بعض بيانات الغرفة أو الكاميرات أو أجهزة الاستشعار محليًا دون إرسال كل شيء إلى السحابة. كما ستتوسع تقنيات الحوسبة السرية، وإدارة مفاتيح التشفير المستقلة، وإخفاء الهوية، والبيانات الاصطناعية التي تسمح باختبار الأنظمة دون استخدام بيانات ضيوف حقيقية.
الفرصة الاستراتيجية: يمكن للفنادق السعودية تحويل سيادة البيانات من التزام تقني إلى ميزة تنافسية، عبر تقديم تجربة رقمية سريعة ومخصصة مع الحفاظ على الخصوصية والثقة. الفندق الذي يعرف بياناته ويحميها سيكون أكثر استعدادًا للتوسع والابتكار والشراكات الدولية.
ليس من الدقة التعامل مع جميع بيانات الفنادق وكأنها تخضع لقاعدة واحدة مطلقة. يتوقف القرار على نوع البيانات والجهة والغرض والأنظمة المنطبقة وشروط النقل. ومع ذلك، يُعد الاحتفاظ بالبيانات التشغيلية والحساسة داخل المملكة خيارًا أكثر تحفظًا وسهولة في الإدارة لمعظم المنشآت.
قد يكون النقل ممكنًا عندما تتحقق المتطلبات النظامية المناسبة وتوجد ضرورة واضحة وضمانات كافية. يجب تقييم كل عملية نقل وفق فئات البيانات والغرض والدولة المستقبلة والجهة المعالجة ومستوى المخاطر، وعدم الاعتماد على موافقة عامة أو شرط مبهم.
لا. يجب كذلك التحقق من مواقع النسخ الاحتياطية، ووصول فرق الدعم، والمقاولين الفرعيين، ومفاتيح التشفير، وسجلات النظام، وخدمات التحليل والمراقبة المتصلة بالمنصة.
تشمل البيانات عالية المخاطر وثائق الهوية وجوازات السفر، والمعلومات الصحية، والسمات الحيوية المستخدمة للتعرف على الهوية، وبيانات الدفع، وسجلات الإقامة التفصيلية، والملاحظات التي قد تكشف معلومات خاصة عن الضيف.
لا ينبغي استخدام مدة واحدة لجميع البيانات. تُحدد المدة وفق الغرض والمتطلبات النظامية والتعاقدية. يحتاج الفندق إلى جدول احتفاظ يفرق بين السجلات المالية، وبيانات الإقامة، والتسويق، وكاميرات المراقبة، وسجلات الدخول، والنسخ الاحتياطية.
ينبغي فصل معالجة البيانات اللازمة لتنفيذ الحجز عن استخدامها للتسويق. يجب توفير إشعار واضح وآلية مناسبة لإدارة الخيارات والاعتراض وإيقاف الرسائل، وعدم مشاركة القوائم مع شركاء آخرين دون أساس مناسب وشفافية.
أول خطوة هي إعداد خريطة للبيانات والأنظمة والموردين. اسأل أين توجد البيانات الآن، ومن يصل إليها، وإلى أين تنتقل، ولماذا نحتفظ بها. ستكشف هذه الخريطة غالبًا مخاطر لم تكن ظاهرة في العقود أو الإجراءات اليومية.
يجب تفعيل خطة الاستجابة، واحتواء الحادث، وحماية الأدلة، وتحديد البيانات والأشخاص المتأثرين، وتقييم الضرر، والتنسيق مع المسؤول القانوني ومسؤول حماية البيانات ومزود الخدمة، وتنفيذ متطلبات الإشعار النظامية ضمن المدد المنطبقة.
لا تتعلق سيادة بيانات ضيوف الفنادق بإغلاق الأبواب أمام السحابة أو الأنظمة الدولية، بل باستخدامها بطريقة واعية. ينبغي للفندق أن يعرف ما يجمعه، وأن يقلل البيانات غير الضرورية، وأن يحتفظ بالبيانات الأعلى خطورة في بيئة آمنة داخل المملكة كلما كان ذلك مناسبًا، وأن يحكم أي نقل خارجي بعقود وتقييمات وضوابط تقنية واضحة.
الفندق الذي يتعامل مع الخصوصية باعتبارها جزءًا من تجربة الضيف، وليس مجرد بند قانوني، يحقق ثقة أقوى وقدرة أفضل على الابتكار. ومع نمو السياحة السعودية وتوسع الفنادق الذكية ضمن مستهدفات رؤية 2030، ستكون الحوكمة الجيدة للبيانات أساسًا للضيافة الرقمية الآمنة والمستدامة.
ابدأ اليوم بمراجعة مكان تخزين بيانات ضيوفك. أنشئ خريطة للأنظمة، وصنّف البيانات، وراجع عقود مزودي الخدمات السحابية، وحدد عمليات النقل خارج المملكة. كل معلومة تعرف موقعها وغرضها وصلاحيات الوصول إليها تصبح أسهل في الحماية وأكثر قيمة لأعمالك.
ملاحظة تنظيمية: يقدم هذا المقال معلومات توعوية عامة ولا يُعد استشارة قانونية. ينبغي مراجعة المتطلبات المطبقة على منشأتك وقطاعك وطبيعة بياناتك والاستعانة بمتخصصين في حماية البيانات والأمن السيبراني عند تصميم المنظومة أو نقل البيانات خارج المملكة.
سيادة البيانات، سيادة بيانات ضيوف الفنادق، حماية بيانات النزلاء، تخزين بيانات الفنادق، توطين البيانات في السعودية، نظام حماية البيانات الشخصية، الأمن السيبراني للفنادق، الحوسبة السحابية في السعودية، نقل البيانات خارج المملكة، إدارة بيانات الضيوف، خصوصية الضيوف، أنظمة إدارة الفنادق، التحول الرقمي في الضيافة، فنادق السعودية، رؤية السعودية 2030
تعرّف على أساسيات مدير القنوات للفنادق في السعودية: كيف يمنع الحجز الزائد، ويحمي تكافؤ الأسعار، ويرفع الإشغا�...
قبل شراء محرك الحجز الفندقي في السعودية، افحص مدى وApple Pay، الواجهة العربية، سرعة الجوال، الربط مع PMS، والامتثا�...
دليل شامل لتطوير معايير اختيار نظام PMS للفنادق في السعودية: زاتكا، شموس، حماية البيانات، الدعم العربي، التكام...
قائمة المهام الصباحية لمكتب الاستقبال، قائمة مهام مكتب الاستقبال في الفندق، مهام الوردية الصباحية في الفندق�...
تعرّف كيف يمنع مدير القنوات في فندقة الحجوزات الزائدة بمزامنة التوفر لحظيًا، يقلل عمولات المنصات، ويزيد الحج...
دليل 2026 الكامل للفوترة الإلكترونية المرحلة الثانية وتسجيل النزلاء في شموس. كيف يضمن نظام فندقة امتثالًا تلقا�...
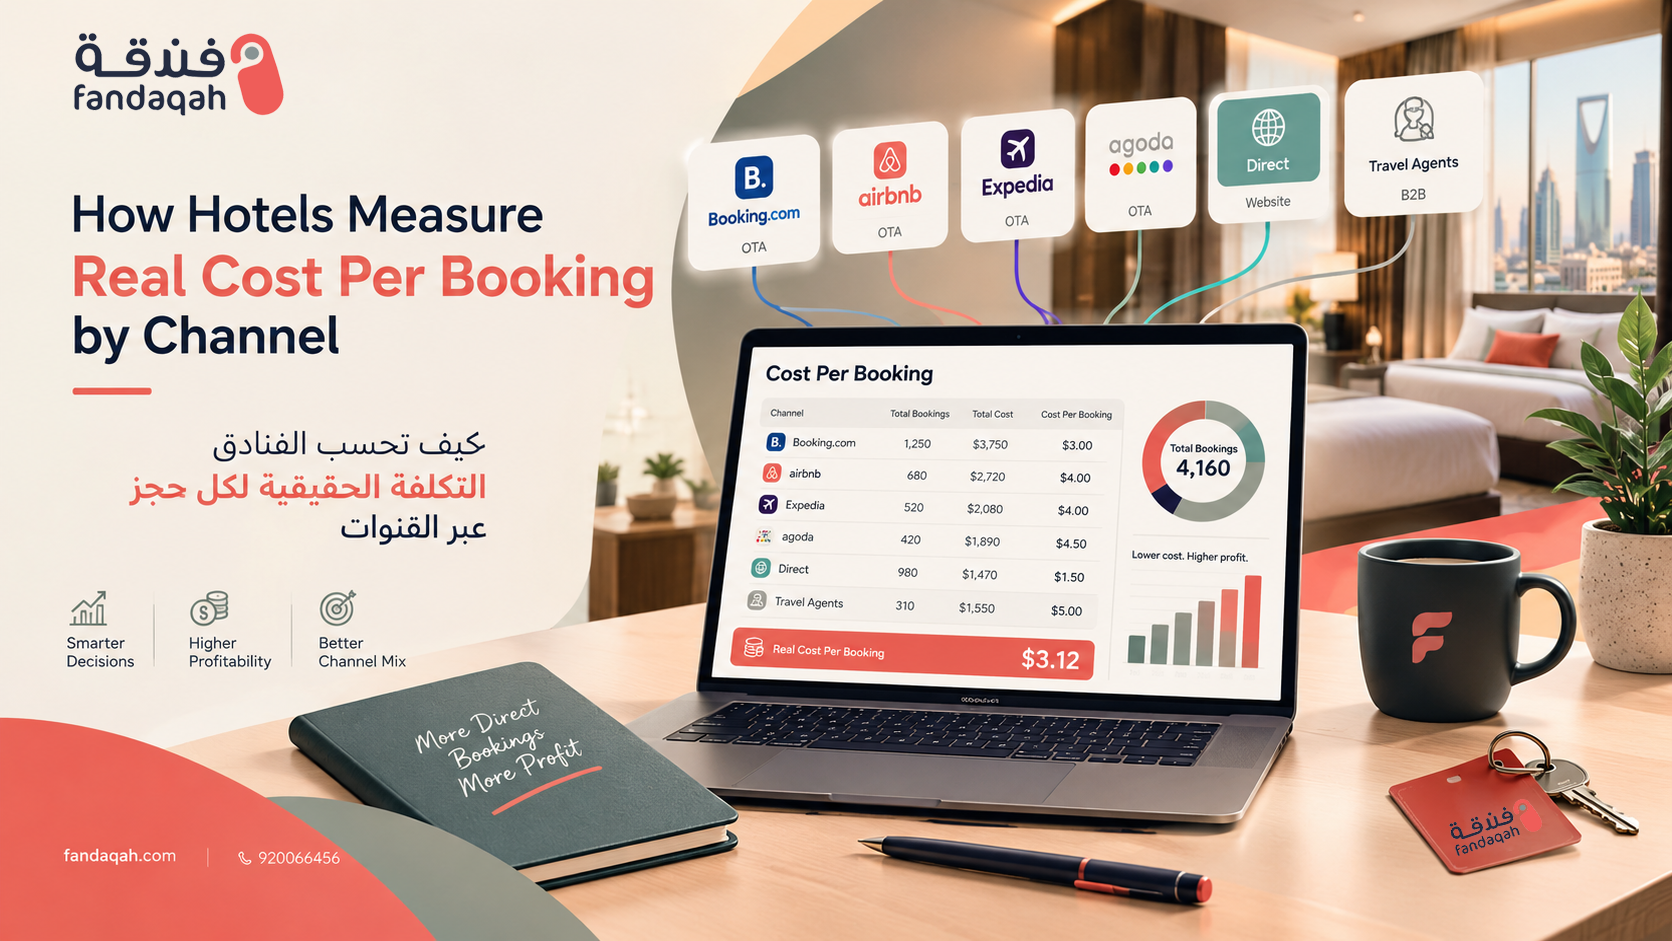
دليل عملي لحساب التكلفة الحقيقية لكل حجز فندقي ومقارنة OTA والحجز المباشر. معادلة واضحة ومثال من الرياض وطرق خف...
كيف يحوّل الحجز عبر واتساب ومساعدو الذكاء الاصطناعي رسائل الضيوف إلى حجوزات مباشرة بلا عمولات. دليل عملي لفنا...
تعلّم كيف تحسب التكلفة الحقيقية لإقامتك الفندقية في السعودية. متى يستحق الإفطار ومواقف السيارات، وكيف ترفع ف�...
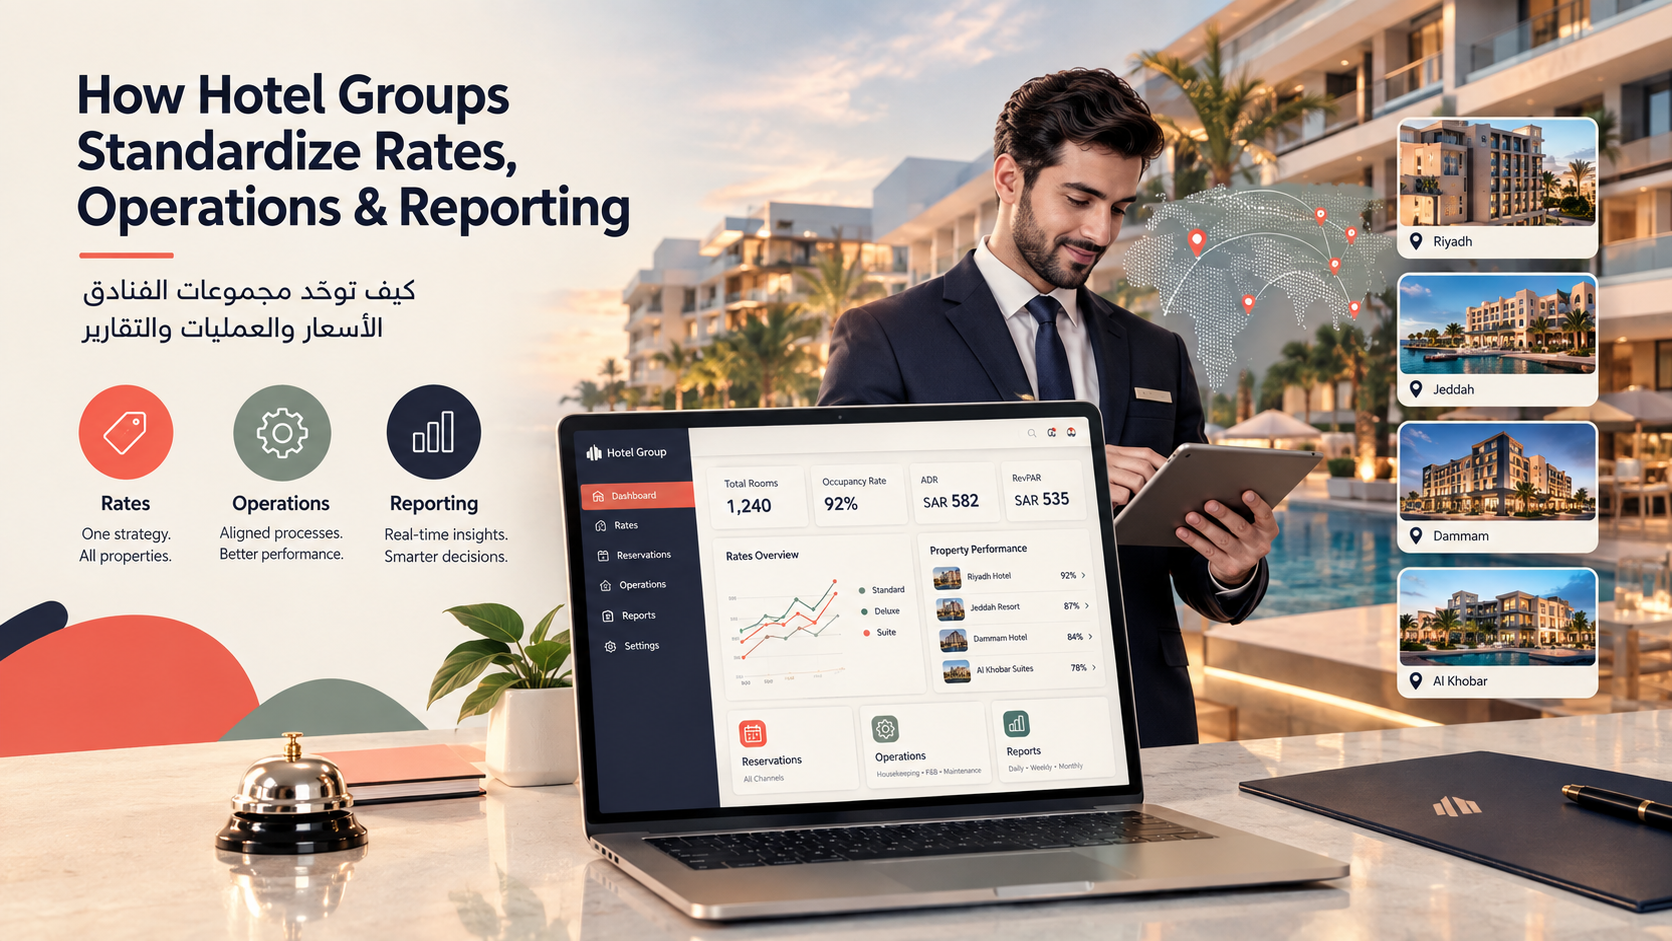
دليل عملي لمجموعات الفنادق في السعودية لتوحيد الأسعار والعمليات والتقارير عبر المنشآت باستخدام PMS متعدد المن...
تعرف على العلامات العملية التي تدل على أن مجموعة الفنادق النامية تحتاج إلى نظام PMS متعدد المنشآت لإدارة مركزي�...
اكتشف كيف تمنع الفنادق متعددة المنشآت في السعودية تكرار بيانات النزلاء والحجوزات عبر نظام PMS مركزي، قواعد مطا...
دليل شامل لمسؤوليات مدير الطعام والشراب، التحكم في تكلفة الطعام، هندسة القائمة، وكيف يرفع ربط نظام نقاط البي�...
اكتشف كيف يمنع نظام إدارة الفنادق PMS الحجز المزدوج وأخطاء التسكين والفوترة في الفنادق السعودية مع توافق فاتور...
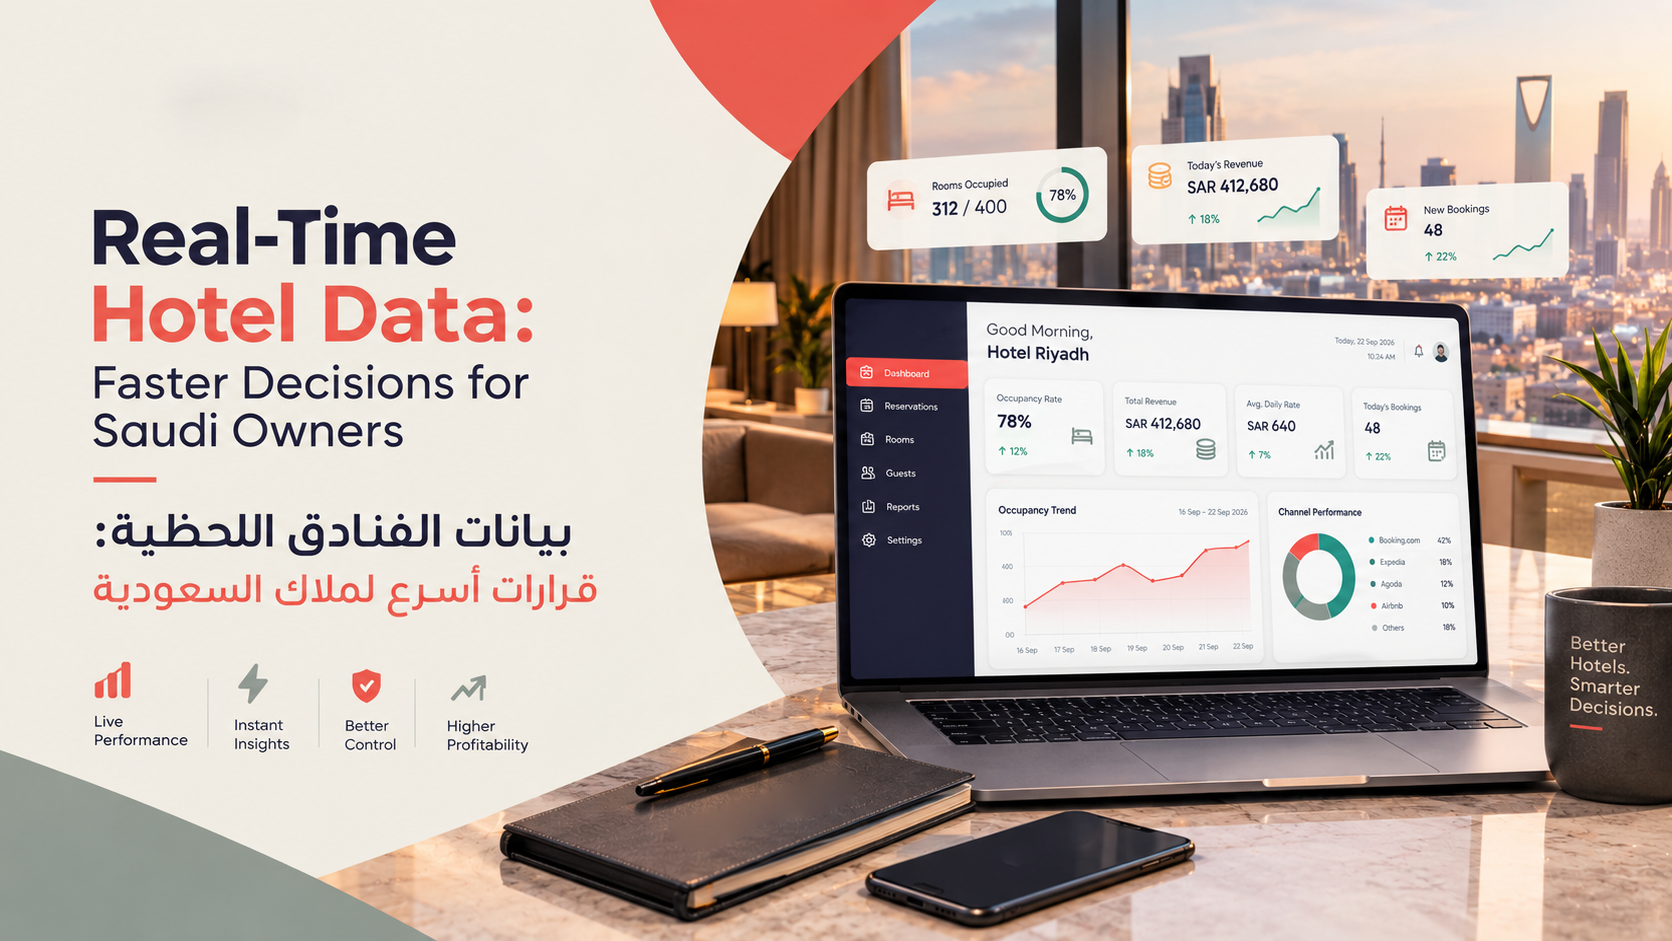
اكتشف كيف تساعد بيانات الفنادق اللحظية الملاك على رفع RevPAR بنسبة 5–15%، والاستجابة للطلب خلال دقائق، والمنافسة ...
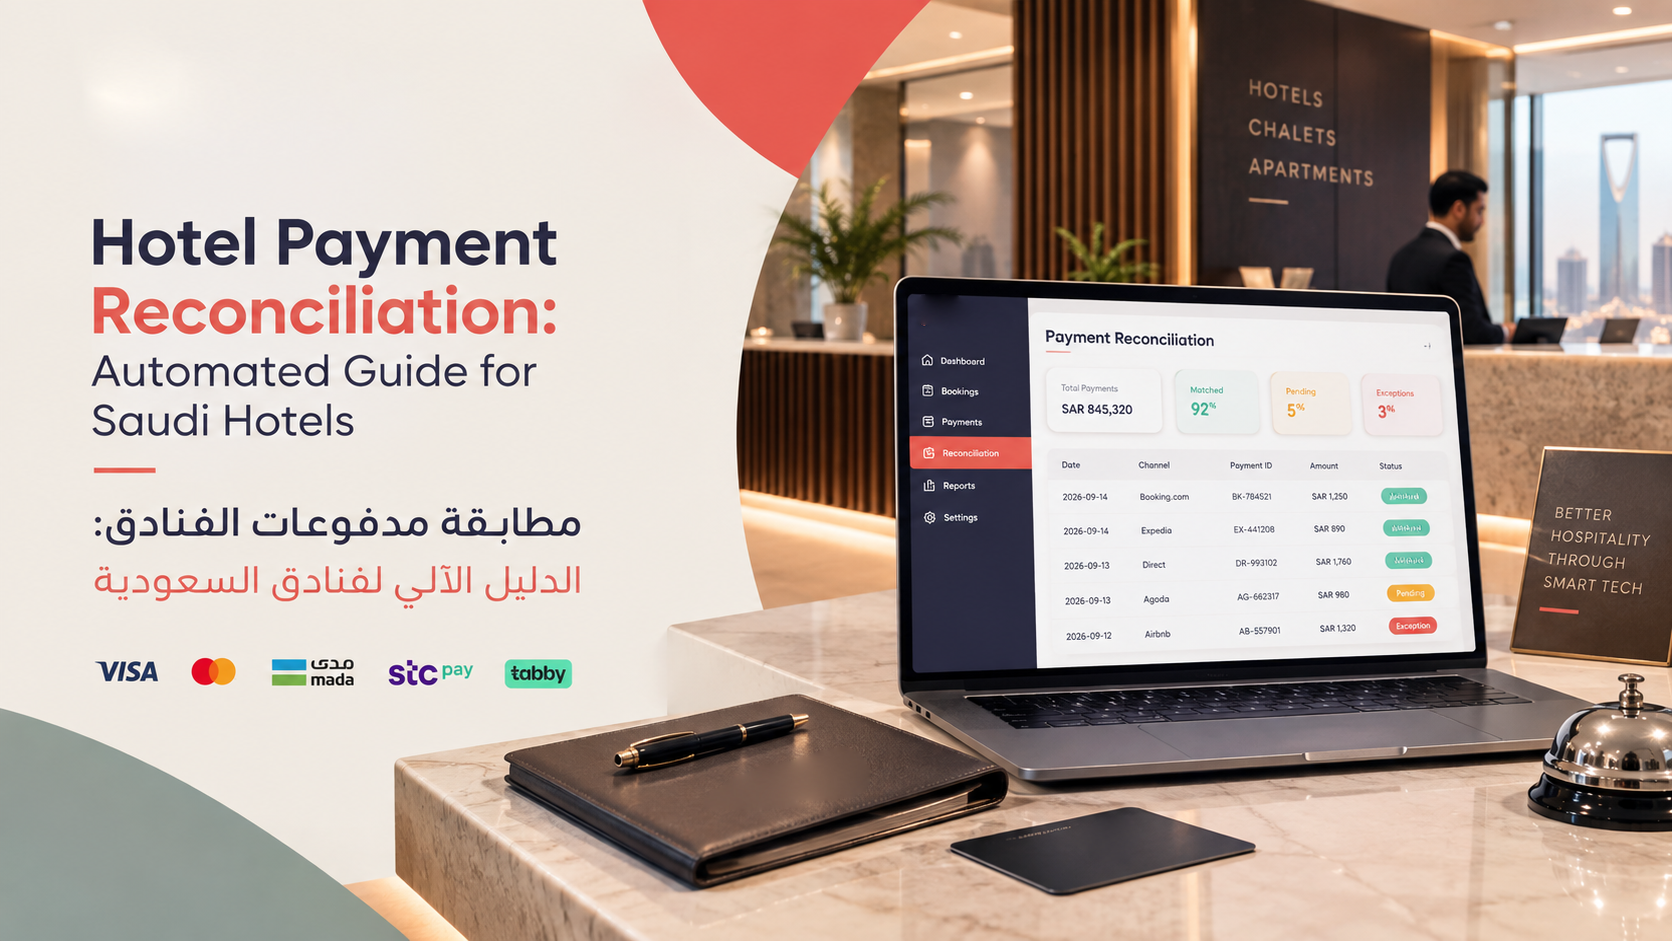
اكتشف كيف تطابق أنظمة المطابقة الآلية الحجوزات والمدفوعات والفواتير لحظيًا. استرد الإيرادات المتسربة، واختص...
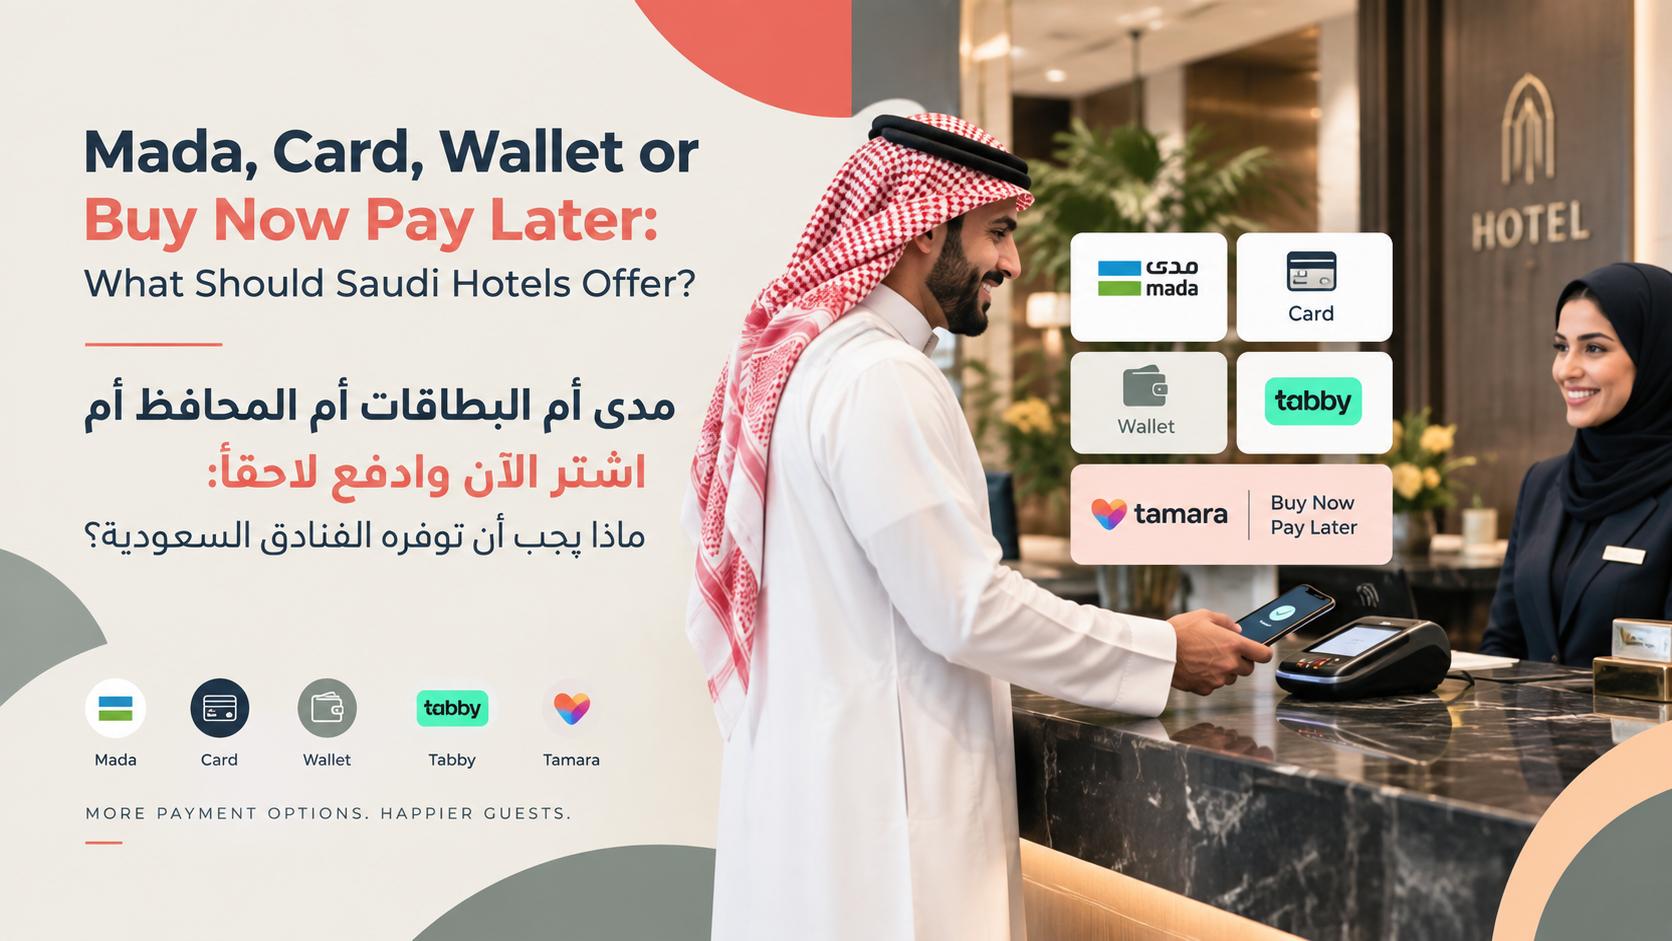
دليل 2026 الشامل: ما وسائل الدفع التي يجب أن توفرها الفنادق السعودية — مدى، فيزا، Apple Pay، تابي وتمارا — لرفع الحج...
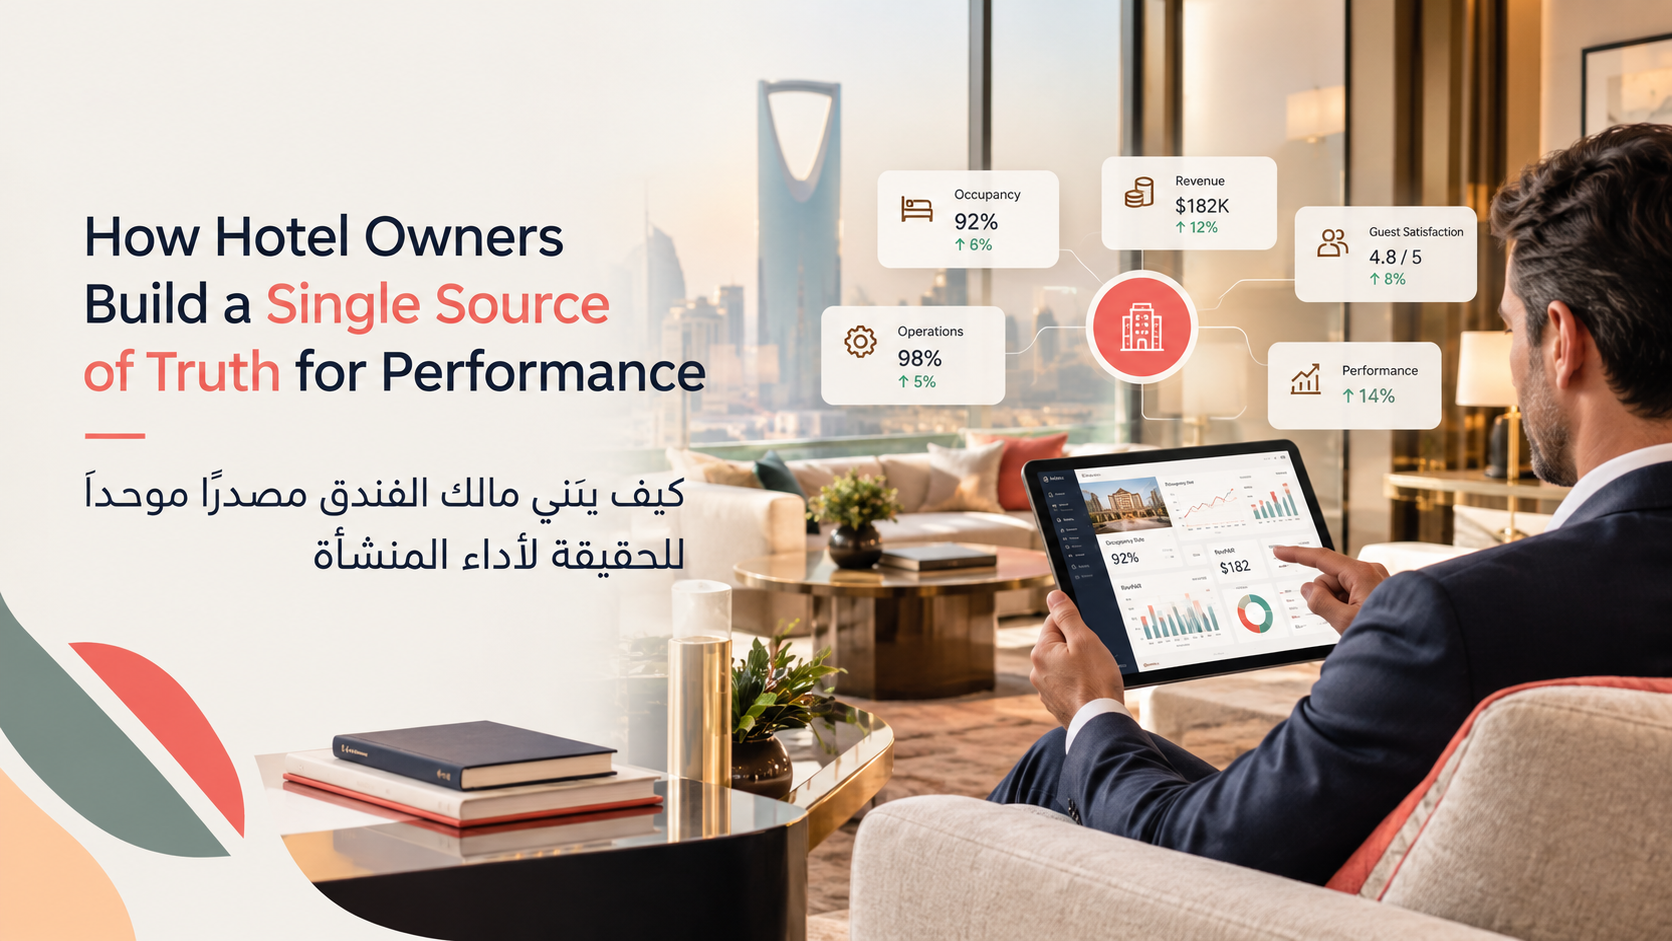
دليل شامل لملاك الفنادق في السعودية: ابنِ مصدراً موحداً للحقيقة لقياس الأداء. اختصر وقت التقارير 70–90٪ وتتبع Re...
دليل شامل لأتمتة التدقيق الليلي في الفنادق السعودية: ترحيل الغرف والضرائب، عدم الحضور، الفوترة الإلكترونية ف...
دليل شامل لحماية إيرادات الفنادق السعودية في فترات انخفاض الإشغال: التسعير الديناميكي، RevPAR وTRevPAR، الحجوزات ا�...
نظام إدارة الفنادق يختصر طوابير اليوم الوطني السعودي 2026 عبر التسجيل المسبق وتوزيع الغرف التلقائي وحالة التدب...
التقنية الفندقية المتكاملة تصنع رحلة نزيل سلسة في اليوم الوطني السعودي 2026. ربط نظام إدارة الفنادق ومحرك الحجز...
12 استراتيجية مجرّبة لزيادة الحجوزات الفندقية المباشرة في السعودية. ابنِ إيرادات بلا عمولات عبر محرك حجز، وات�...
دليل شامل لتقليل عمولات بوكينج والمنصات وزيادة الحجوزات المباشرة للفنادق في السعودية. استراتيجيات عملية لفن�...
كيف تربط فندقة الفنادق مباشرةً مع HyperPay ومدى وApple Pay وتمارا وتابي. مدفوعات آمنة، فوترة إلكترونية متوافقة مع ZATCA،...
دليل عملي لنظام إدارة فنادق متوافق مع وزارة السياحة في السعودية. تقارير NTMP، تسجيل النزلاء عبر شموس، رخص بلدي، ...
التقارير اليومية العشرة التي يجب على المدير العام للفندق مراجعتها كل صباح: الأداء اليومي، الإغلاق الليلي، ADR �...
تعرف كيف يقلل نظام إدارة الفنادق PMS أخطاء التسكين والفوترة عبر التزامن اللحظي، ربط التدبير الفندقي، الترحيل ا...
كيف يفوز مدير المبيعات الفندقي بعقود الشركات والمؤتمرات في السعودية. نصائح RFP وتسعير ذكي واستهداف الحسابات وم...
كيف يختار مدير تقنية المعلومات نظام فندقي آمن ومتوافق مع زاتكا. قائمة تحقق للفوترة الإلكترونية، الربط مع فاتو...
تعرف على مسؤوليات مدير الطعام والشراب الحقيقية، مؤشرات الأداء (تكلفة الطعام ومتوسط الشيك والهدر)، وكيف يرفع ر...
تعرف على مهام مدير الإيرادات الفندقي اليومية والمؤشرات الأساسية (RevPAR وADR)، وكيف تستخدم نظام PMS لزيادة الأرباح �...
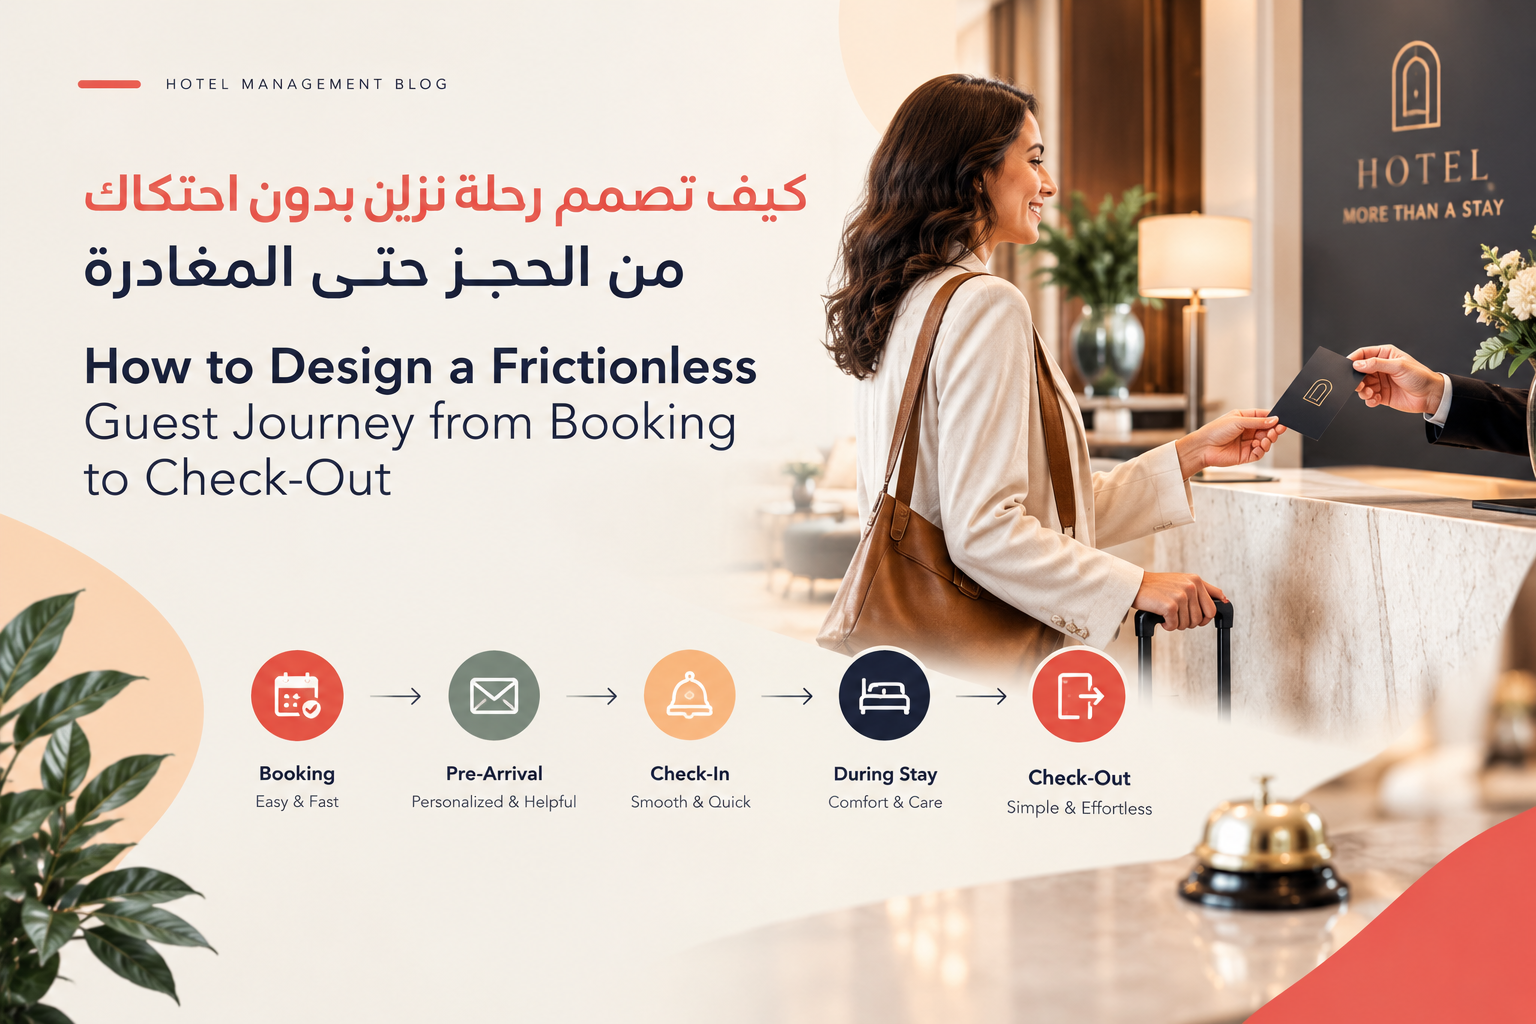
صمّم رحلة نزيل بدون احتكاك في 7 مراحل. حدّد نقاط الاحتكاك، طبّق 5 مبادئ، قلّل زمن تسجيل الدخول، واربط الحجز بال�...
PMS data for repeat guests, guest personalization, hotel PMS Saudi Arabia, unified guest profile, guest segmentation, repeat guest rate, serviced apartment management, Fandaqah PMS, increase repeat gu...
اعتراضات المدفوعات تُهدد إيرادات فنادقك. اكتشف كيف يمكن للمديرين فهم، منع، وإدارة مطالبات الاسترداد لحماية �...
اكتشف مستقبل مدفوعات الفنادق بحلول عام 2030. هل ستختفي البطاقات والنقد، أم ستظل جزءًا من تجربة النزلاء؟ استكشف �...
تضمن إدارة الفنادق الدقيقة خلو عمليات التحصيل المالي من الأخطاء. اكتشف كيف تطبق الفنادق الرائدة أفضل الممارس...
اكتشف مؤشرات الأداء الرئيسية (KPIs) التي لا غنى عنها لكل مدير فندق ناجح. تعرّف على كيفية قياس وتحسين الإيرادات، �...
اكتشف استراتيجيات فعالة لزيادة الحجوزات المباشرة لفندقك دون المساس بأسعارك. تعلم كيف تجذب الضيوف مباشرة وتح�...
اكتشف استراتيجيات فعّالة لتحويل ضيوف الفندق الجدد إلى عملاء دائمين مخلصين. تعلّم كيف تبني علاقات مستدامة وتع...
اكتشف كيف تستطيع الفنادق السعودية استعادة عملائها من منصات الحجز عبر استراتيجيات مبتكرة لتعزيز الحجوزات الم�...
اكتشف لماذا سيصبح واتساب الوسيلة المفضلة لنزلاء الفنادق للتواصل بحلول عام 2026. مقال مفصل يستعرض المزايا المتع�...
اكتشف الأسباب الرئيسية لتخلي الضيوف عن حجوزات الفنادق قبل الدفع وتعلم استراتيجيات فعالة لتحويل الزوار إلى ع�...
اكتشف 10 اتجاهات رئيسية ستشكل إيرادات الفنادق السعودية في عام 2027. تعرّف على كيفية الاستعداد لمشهد الضيافة المت...
اكتشف الإيرادات الخفية التي يمكن لكل غرفة فندقية أن تولدها، من الخدمات المبتكرة إلى التسعير الذكي والتخصيص. د...
اكتشف الأسباب الحقيقية وراء تقييمات الفنادق التي يشاركها النزلاء السعوديون. تعرف على العوامل التي تجعل هذه ا...
اكتشف كيف غيّر انستغرام وجه الضيافة السعودية. تعرّف على استراتيجيات الفنادق لجذب المسافرين الرقميين وتأثير ا...
Meta: اكتشف كيف سيغير الذكاء الاصطناعة الفنادق السعودية بحلول عام 2030. من تجارب الإقامة الشخصية إلى التشغيل الذك�...
اكتشف استراتيجيات التسعير الذكية للفنادق. تعلم متى يكون رفع أسعار الغرف قرارًا صائبًا لزيادة الأرباح، ومتى ي...
ستكشف هذه المقالة كيف تُحدث مشاريع السعودية الكبرى مثل نيوم والبحر الأحمر تحولاً جذريًا في تجربة حجز الفنادق...
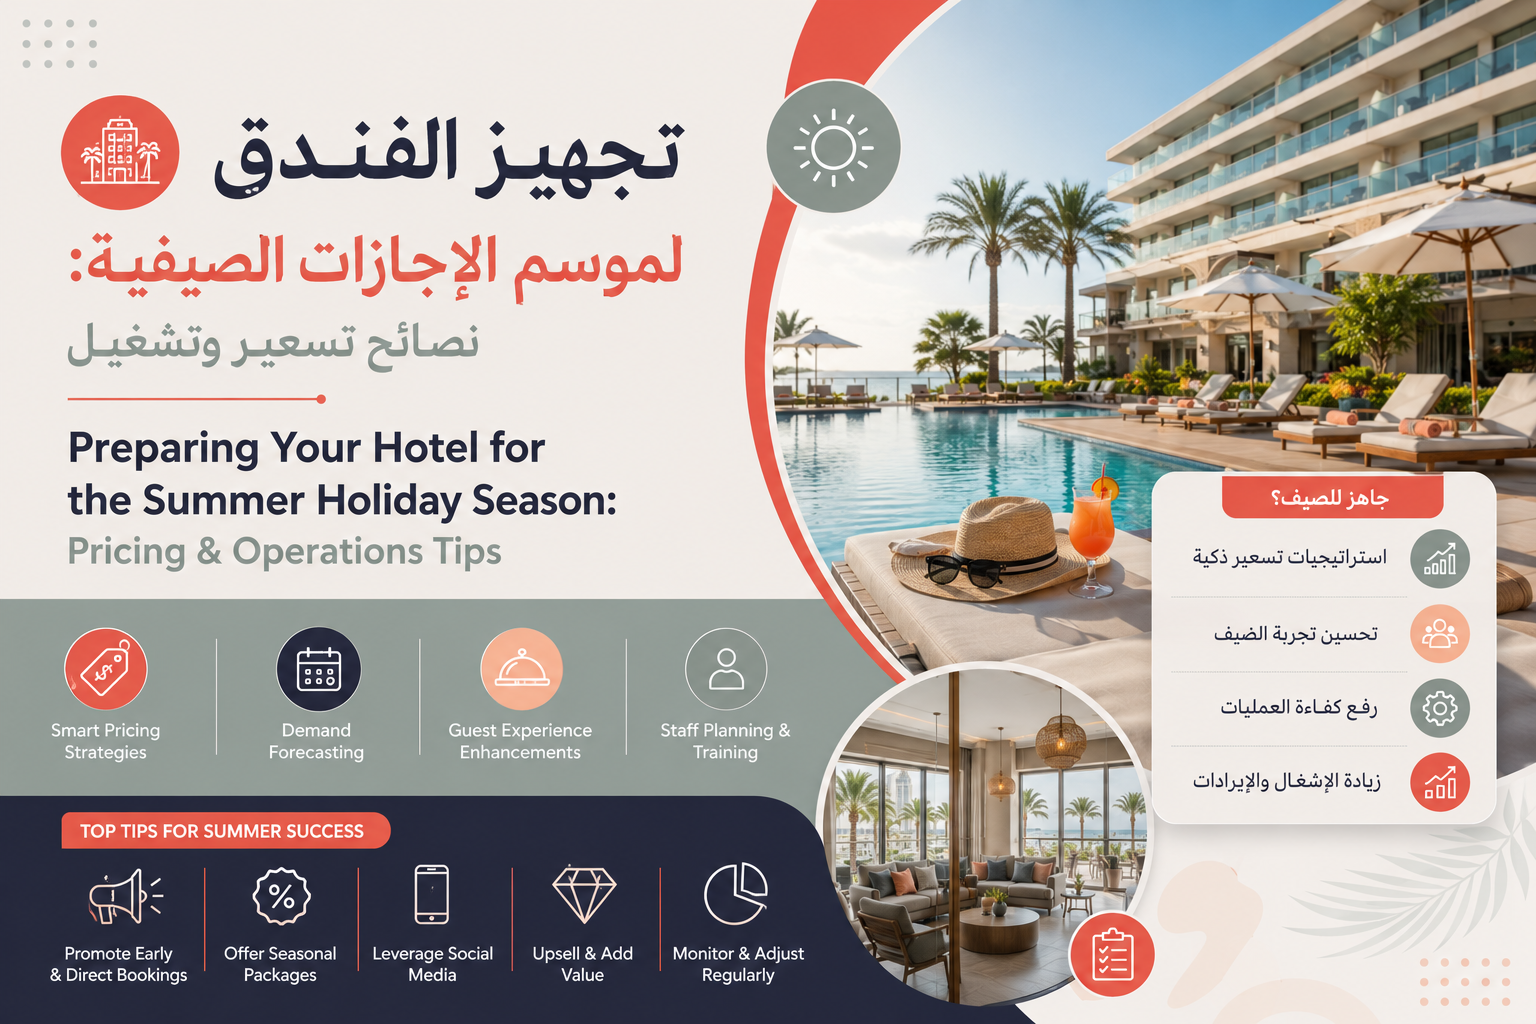
دليل شامل لتسعير الغرف وإدارة تشغيل الفنادق في موسم الصيف بالسعودية. باقات عائلية، تسعير ديناميكي، وصيانة اس�...
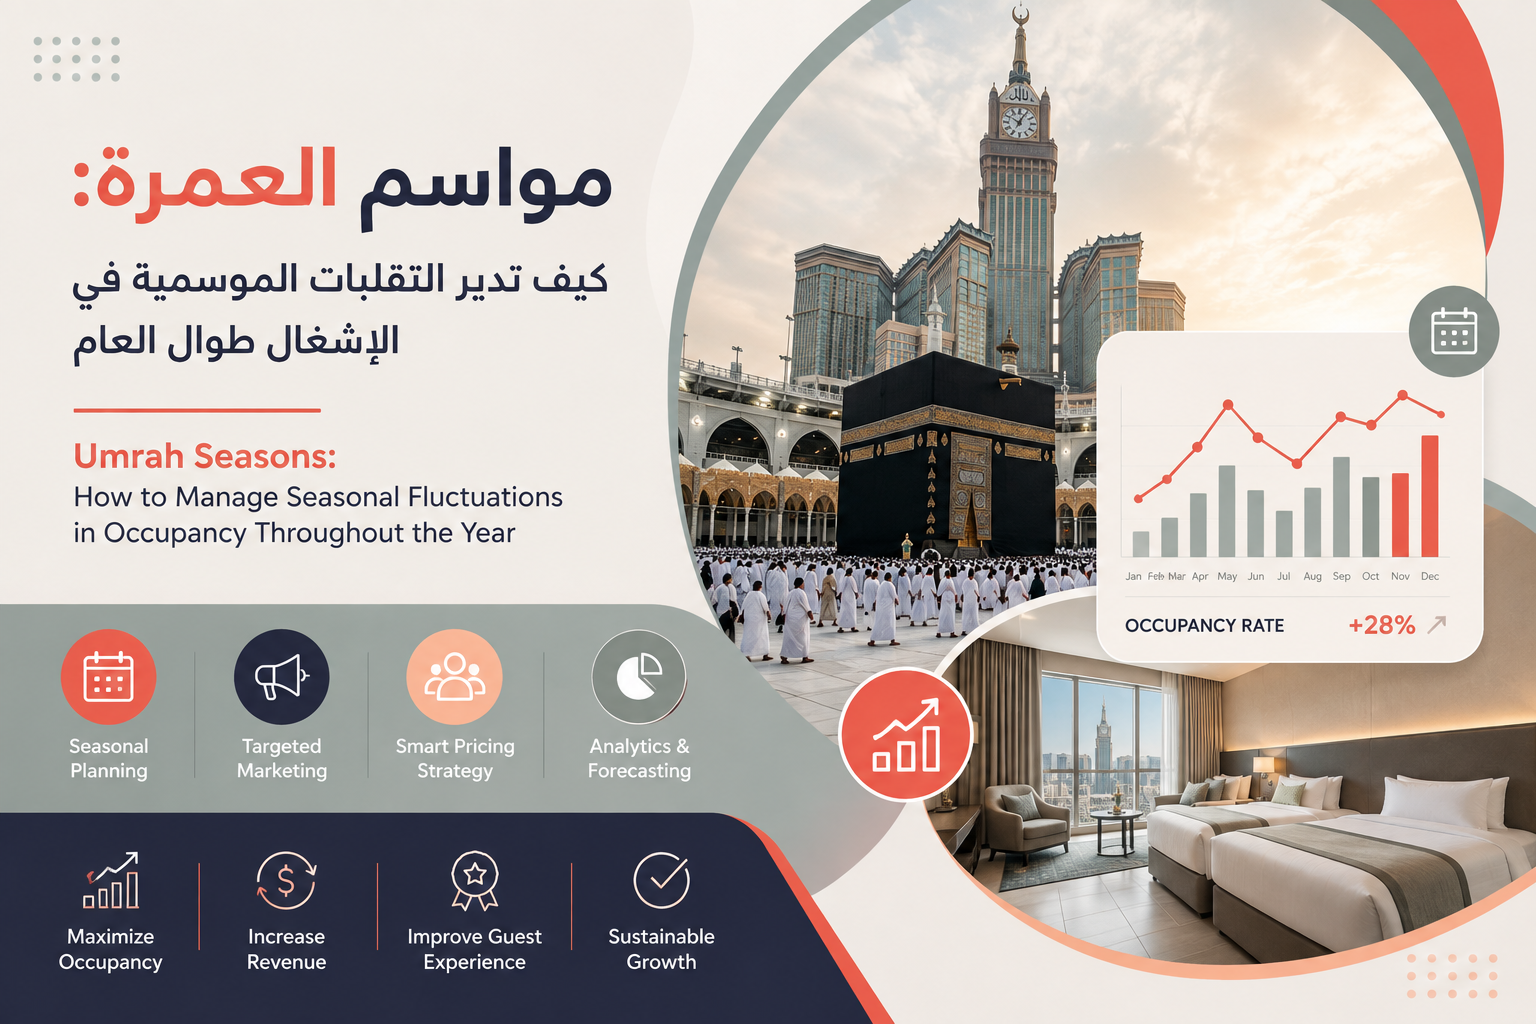
استراتيجيات فعالة لإدارة إشغال فنادق العمرة: التسعير الديناميكي، الباقات، الشراكات ومنصة Fandaqah.com. ارفع الإير�...
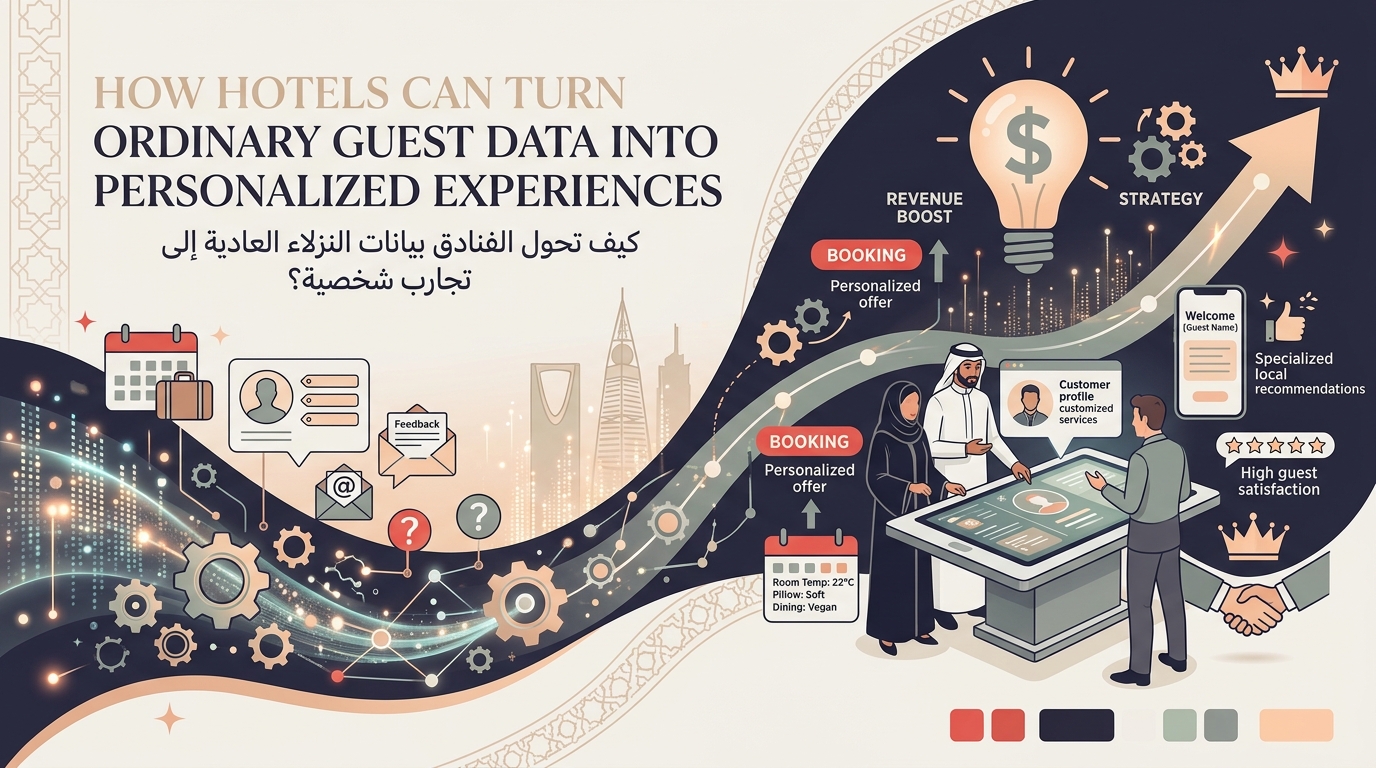
اكتشف كيف تستخدم الفنادق الذكية بيانات نزلائها لتحويل الإقامة العادية إلى تجارب شخصية لا تُنسى. تعرّف على اس�...
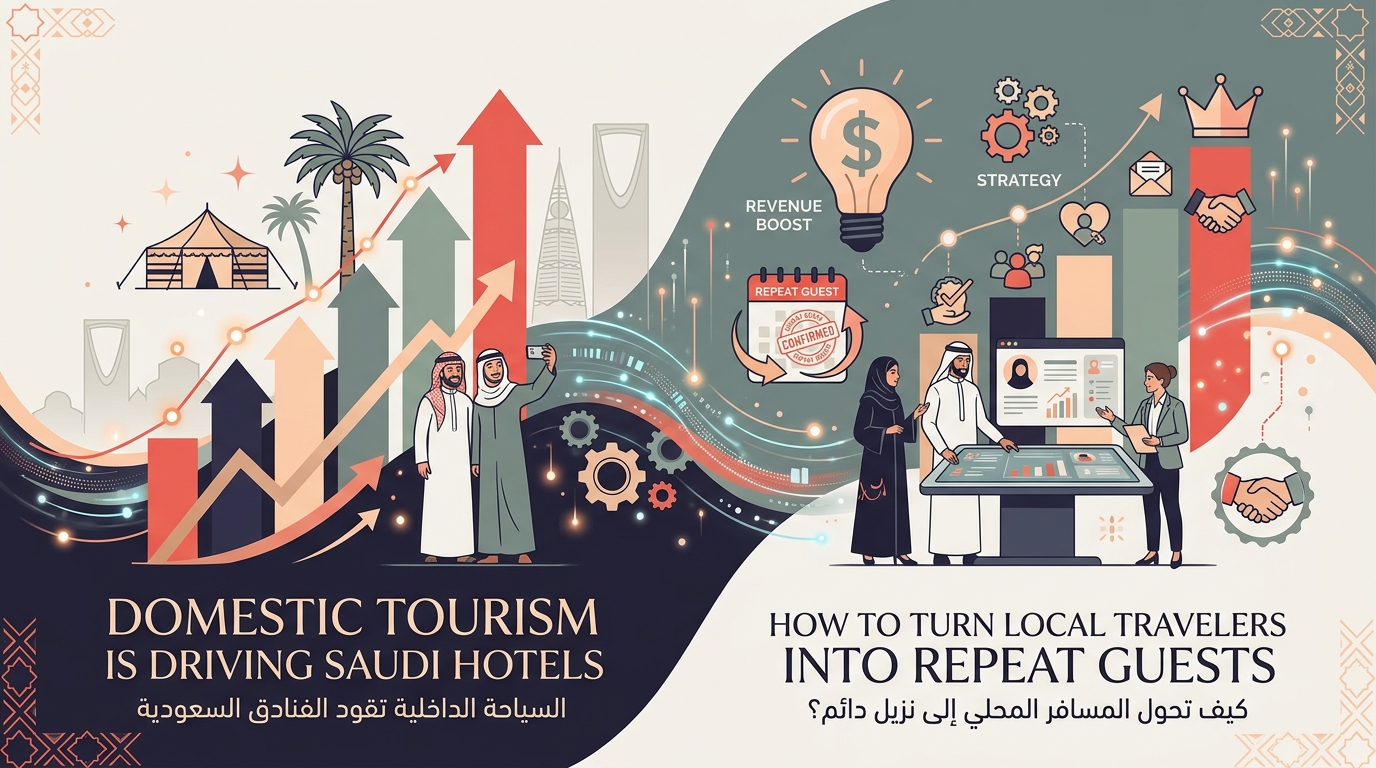
السياحة الداخلية تزدهر في السعودية. اكتشف كيف يمكن للفنادق جذب المسافر المحلي وتحويله إلى نزيل دائم عبر استر�...
اكتشف كيف يمكن للفنادق السعودية تحويل مشاهدات تيك توك إلى حجوزات فعلية. تعلم استراتيجيات المحتوى، الشراكات ا�...
اكتشف كيف يعيد الذكاء الاصطناعي تشكيل تجربة الضيوف الفندقية في السعودية، من الحجوزات الذكية إلى الخدمات المخ...
كيف تدير حجوزات فنادق العلا في الوجهات الناشئة؟ أفضل الأوقات، الأسعار، خيارات الإقامة ونصائح لمهرجان شتاء طن...
كيف تستعد فنادق مشروع البحر الأحمر وأمالا وسندالة للمعايير العالمية؟ استدامة، تكنولوجيا، رؤية 2030 وأفضل المن�...
اكتشف أفضل عروض اليوم الوطني للفنادق وباقات الإقامة والحملات الفعّالة. نصائح لرفع الإشغال، عروض عائلية وفاخر...
استراتيجيات مثبتة لرفع إشغال الفنادق في عطلات نهاية الأسبوع بالمدن الثانوية. باقات جذابة، تسويق رقمي، شراكات...
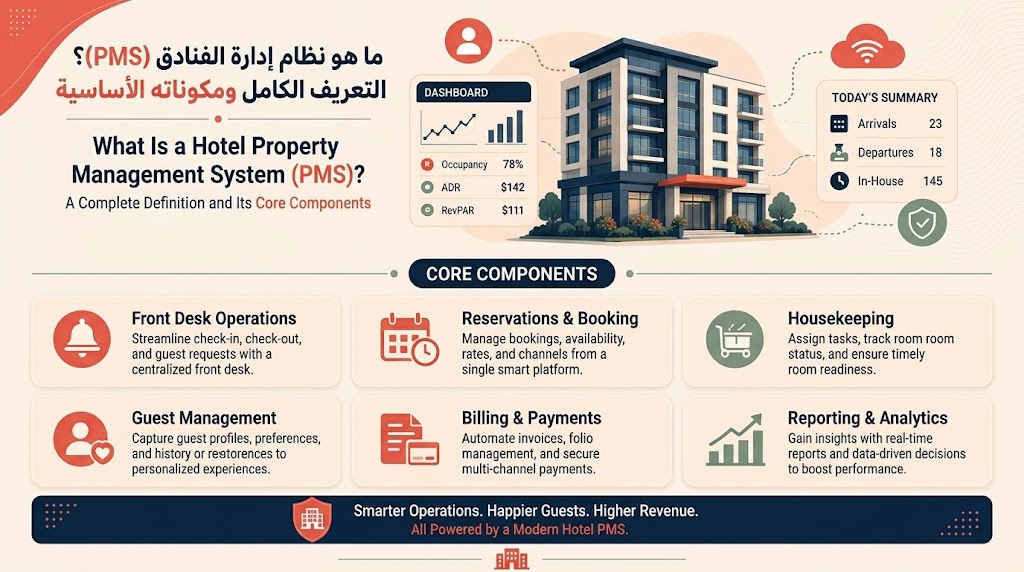
نظام إدارة الفنادق PMS هو المنصة المركزية لإدارة الحجوزات والغرف والنزلاء والفوترة والتقارير. تعرف على مكونات�...
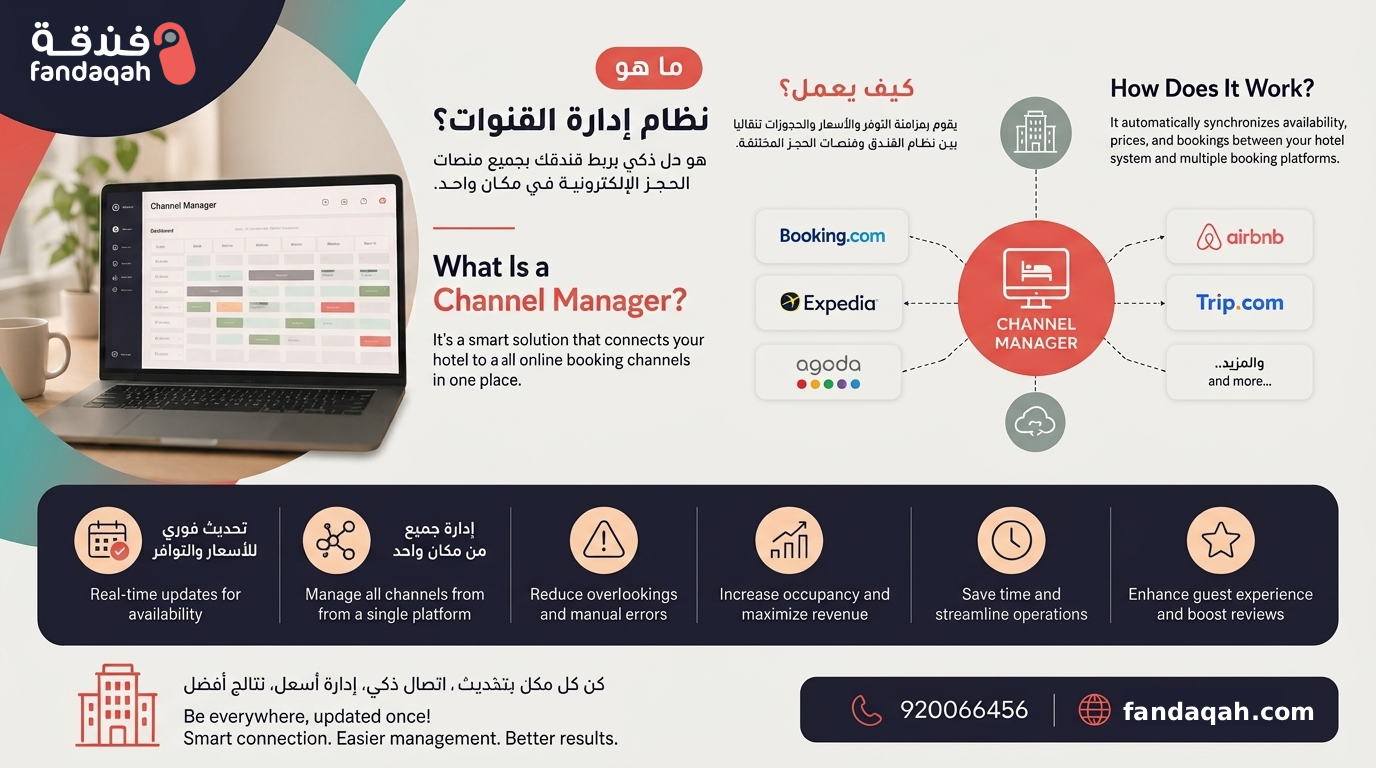
نظام إدارة القنوات Channel Manager يزامن أسعار الغرف وتوافرها والحجوزات عبر منصات الحجز من مكان واحد. تعرف على فوائد�...
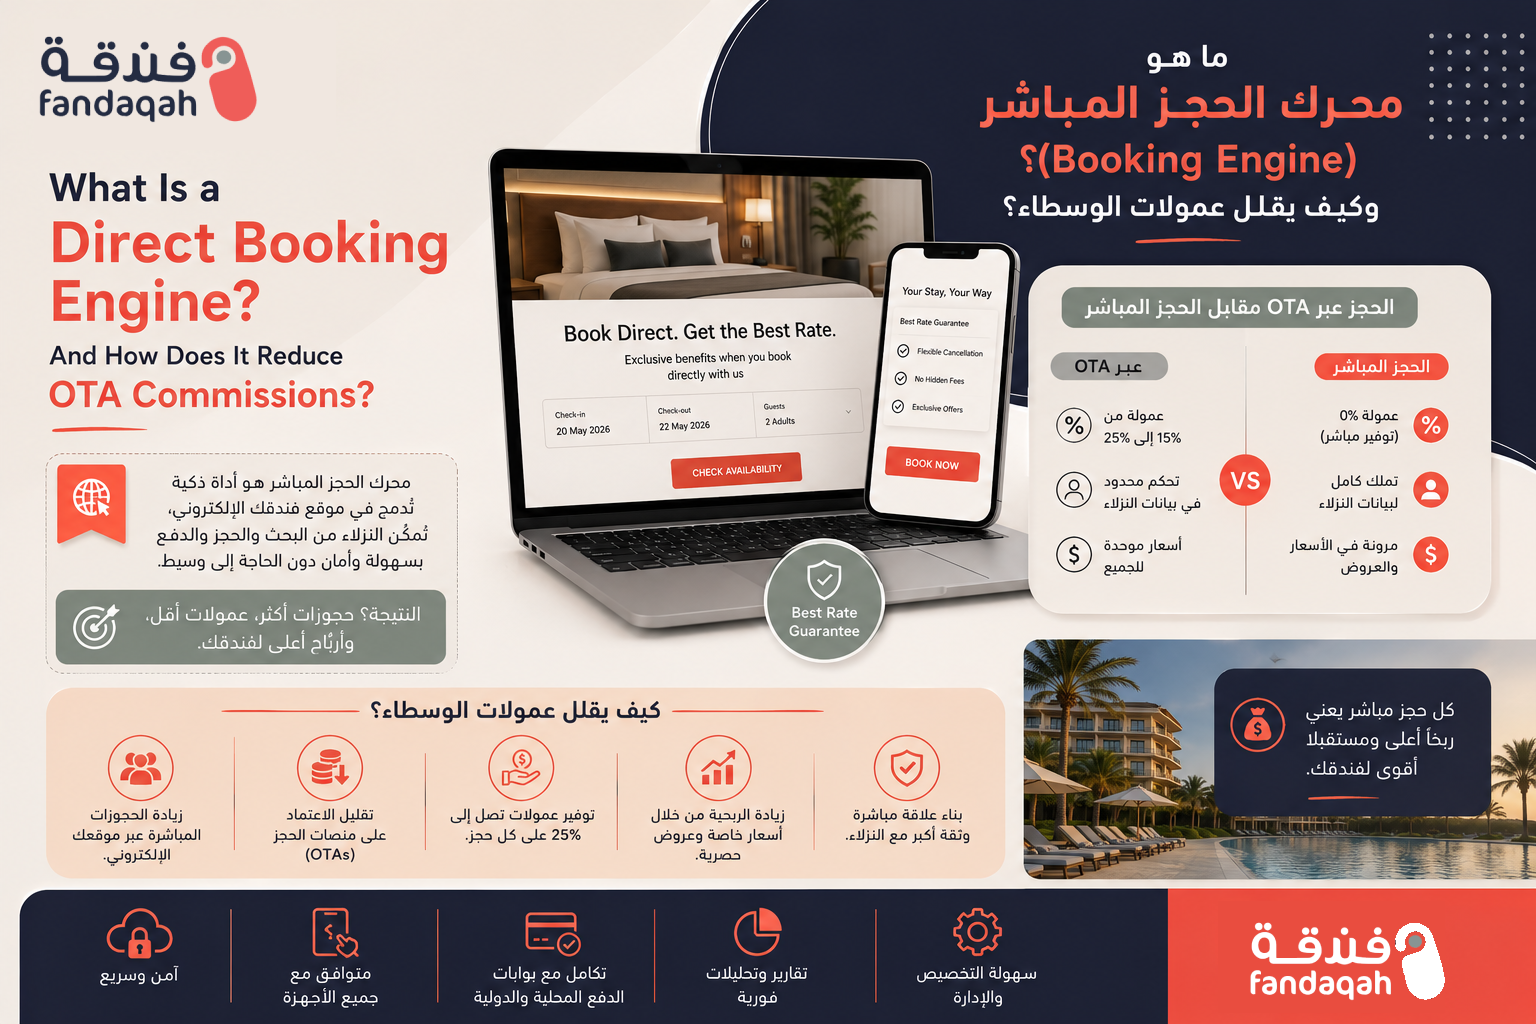
اكتشف ما هو محرك الحجز المباشر وكيف يساعد فنادق السعودية على تقليل عمولات الـOTA بنسبة 15–25%، وزيادة الإيرادات �...
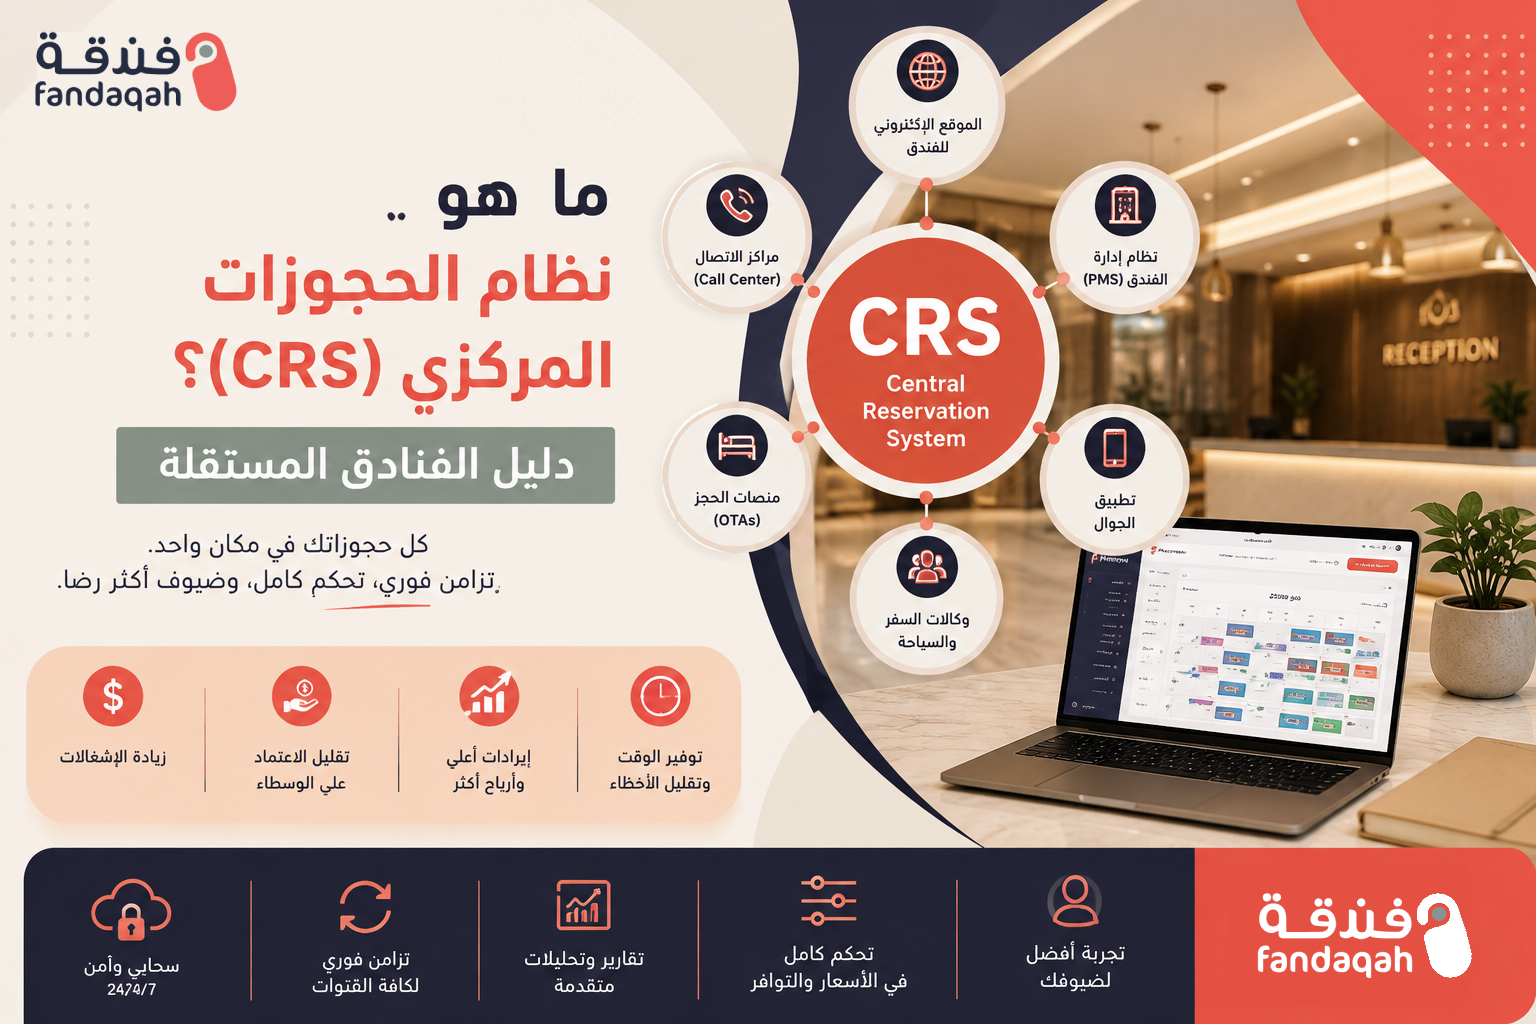
تعرف على نظام الحجوزات المركزي (CRS) وكيف يساعد الفنادق المستقلة في السعودية على منع الحجز المزدوج وزيادة الحجو...
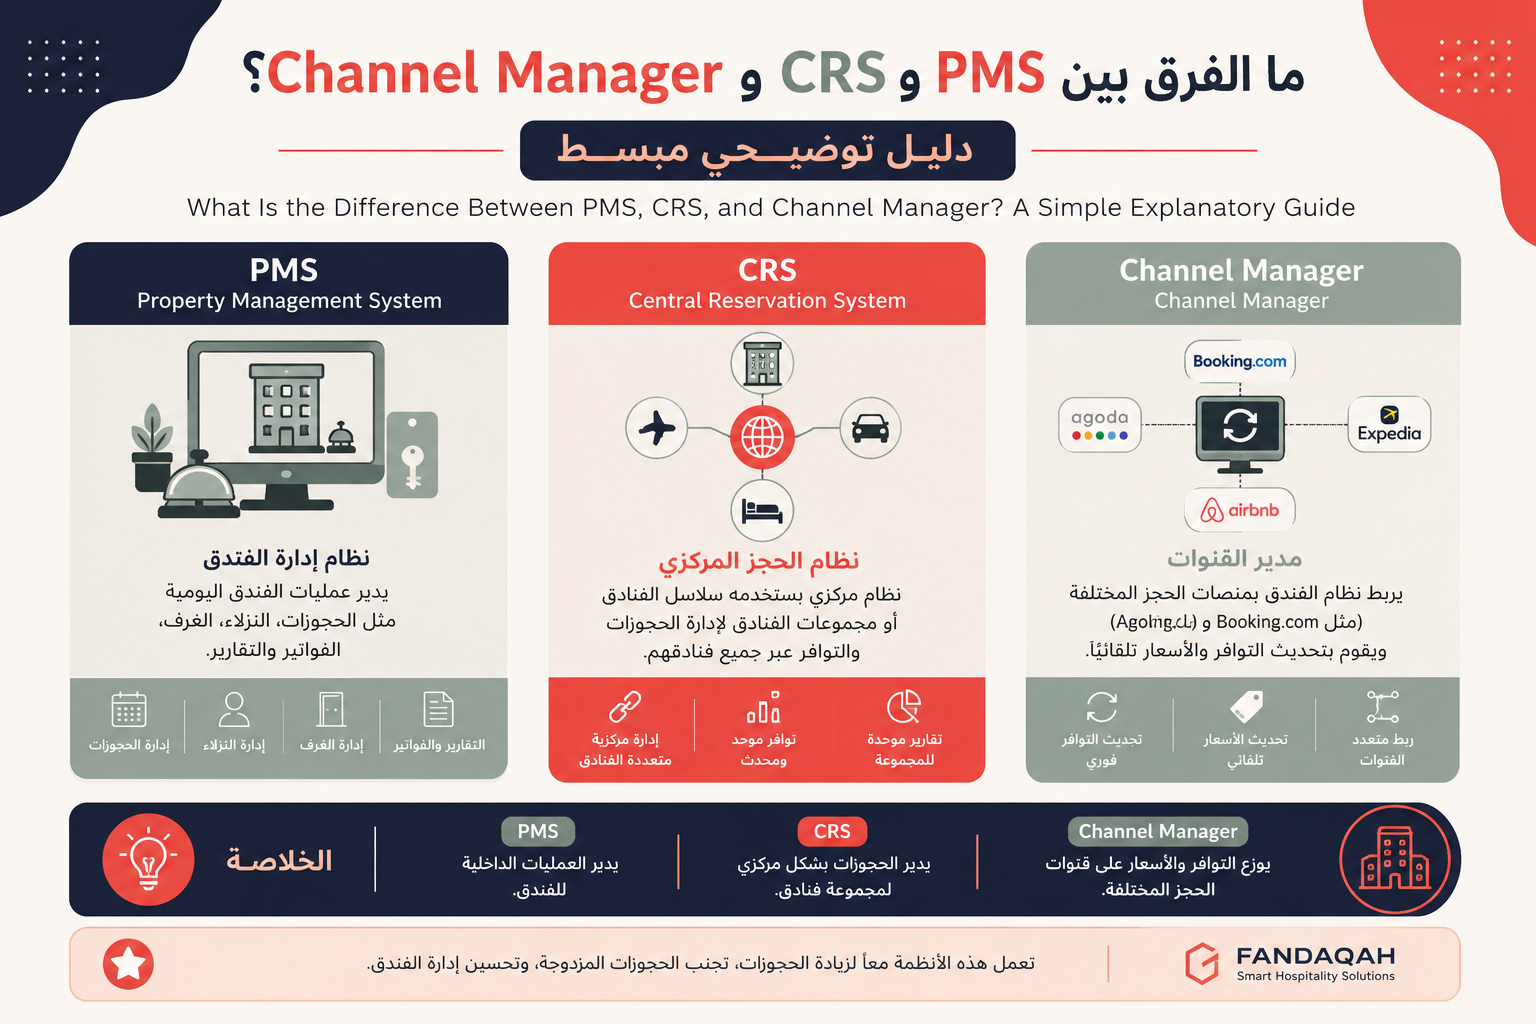
دليل مبسط يوضح الفرق بين نظام إدارة الفنادق PMS ونظام الحجز المركزي CRS ومدير القنوات. متى يحتاج فندقك لكل نظام ف�...
اكتشف 15 خطأ شائع في إدارة الفنادق السعودية تُهدر إيراداتك. حلول عملية لأنظمة الحجز، التسعير الديناميكي، تدري�...
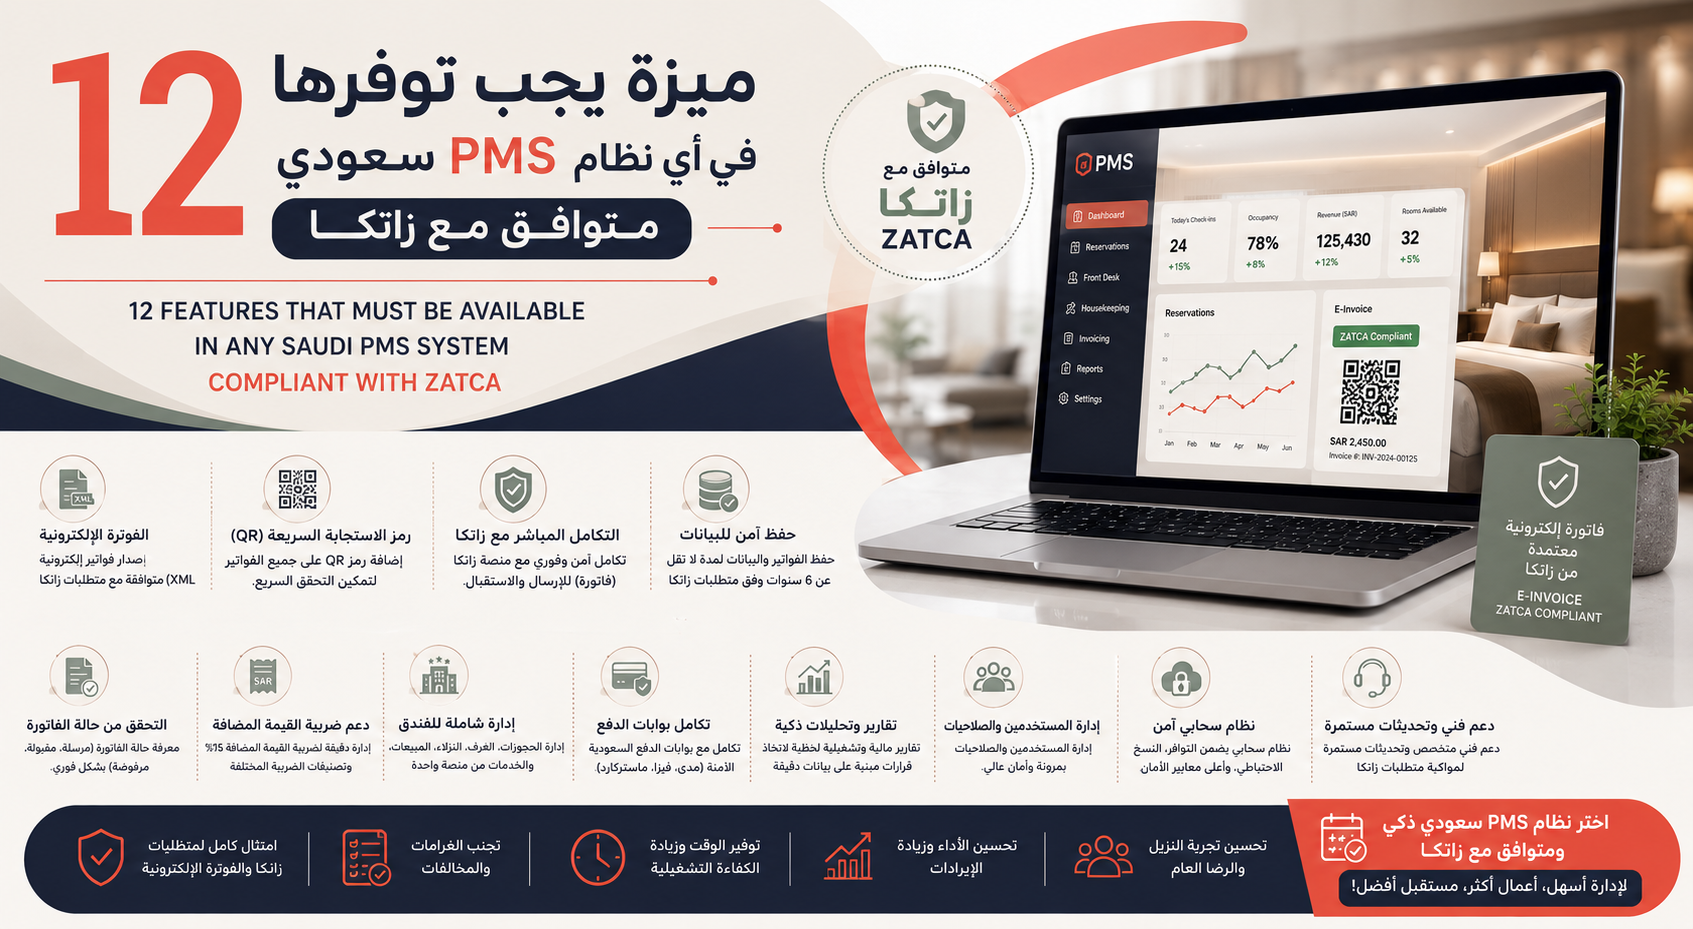
اكتشف 12 ميزة أساسية يجب توفرها في أي نظام إدارة ممتلكات سعودي متوافق مع زاتكا والفوترة الإلكترونية ومنصة فاتو...
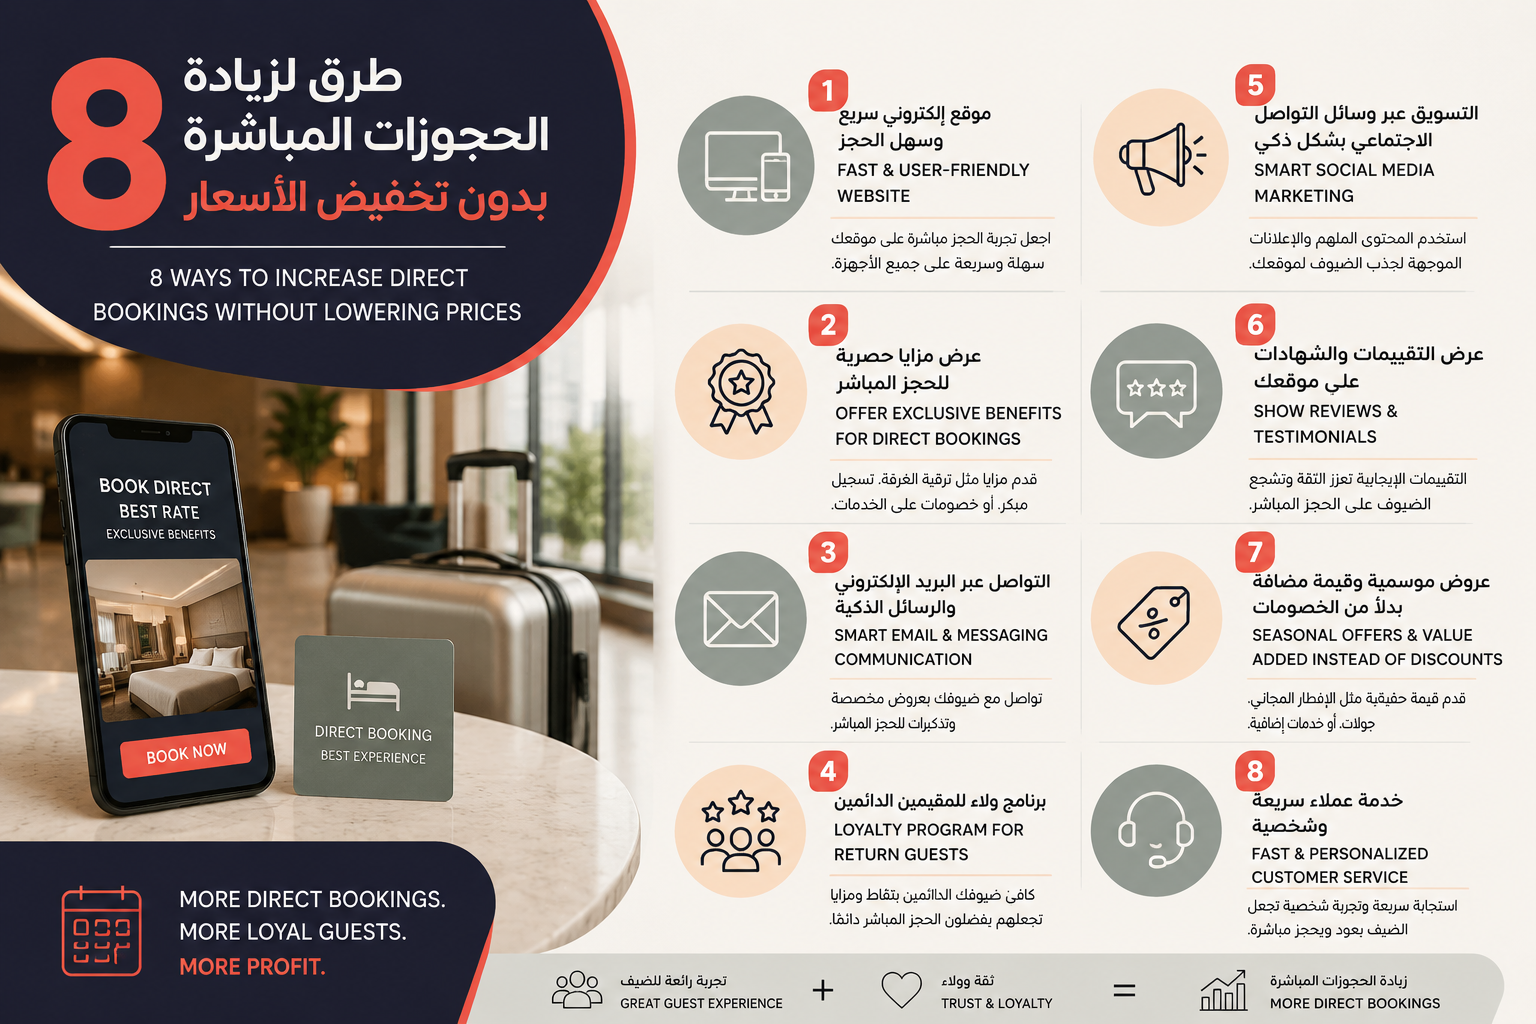
اكتشف 8 استراتيجيات فعّالة لزيادة الحجوزات المباشرة في فنادق السعودية بدون خصومات. حسّن محرك الحجز وبرامج الو...
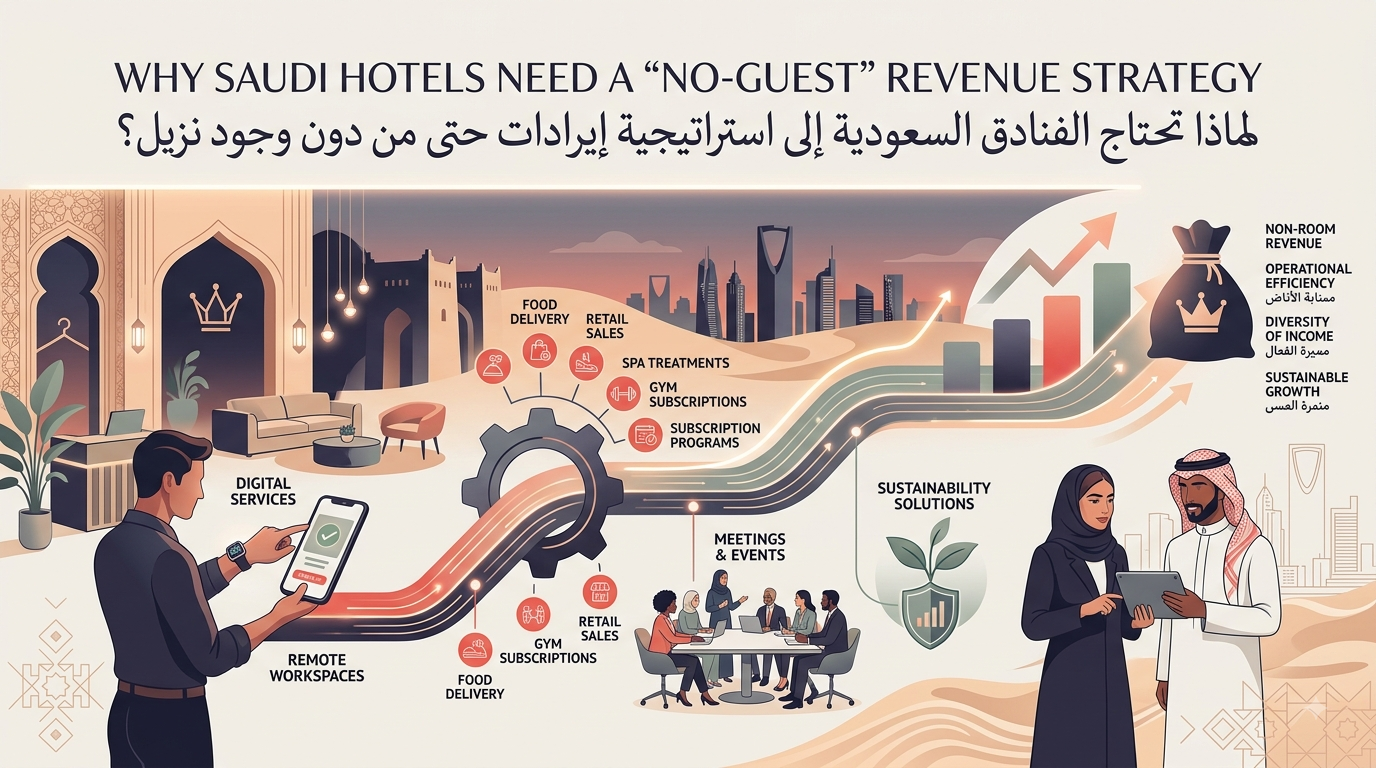
استكشف لماذا تُعد استراتيجية إدارة الإيرادات ضرورية للفنادق السعودية، حتى في غياب النزلاء. تعرّف على أهمية ا�...
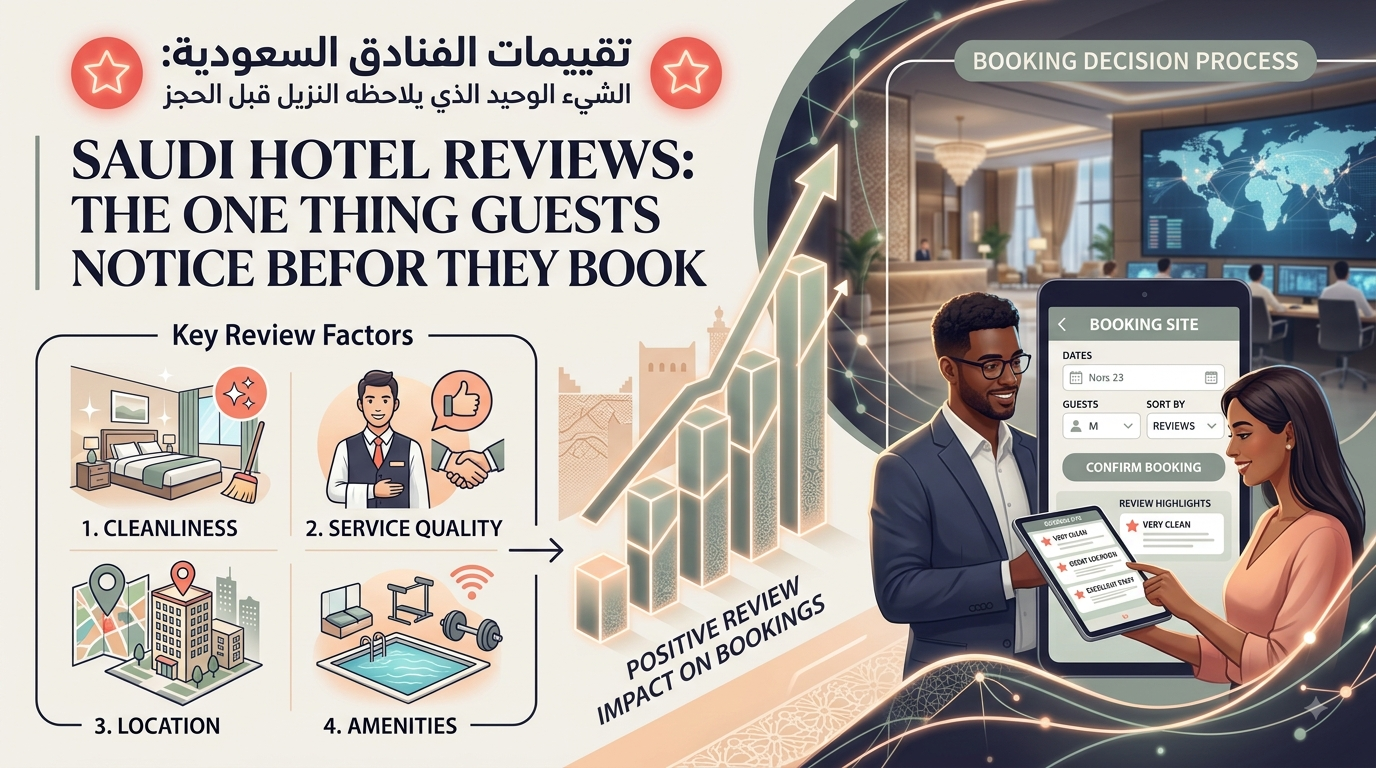
اكتشف سر تقييمات الفنادق السعودية التي يضعها النزلاء في عين الاعتبار قبل الحجز. تعلم كيف يؤثر تقييم النجوم، آ�...
اكتشف كيف تخلق فنادق نيوم والمشاريع العملاقة فرصاً هائلة لأنظمة إدارة الفنادق السحابية. ارفع الكفاءة وتجربة �...
تواجه الفنادق السعودية التقليدية تحديًا متزايدًا من الإيجارات قصيرة المدى. اكتشف كيف تتنافس هذه الخيارات عل�...
اكتشف كيف تدير الفنادق الطلب المرتفع في موسم الرياض بالتسعير الديناميكي والتنبؤ بالطلب واستراتيجيات ذكية لت�...
اكتشف كيف يمكن لتصميم غرفة فندقية جذابة بصريًا أن يحول النزلاء إلى مسوقين، ويرفع الإيرادات، ويعزز تجربة الضي...
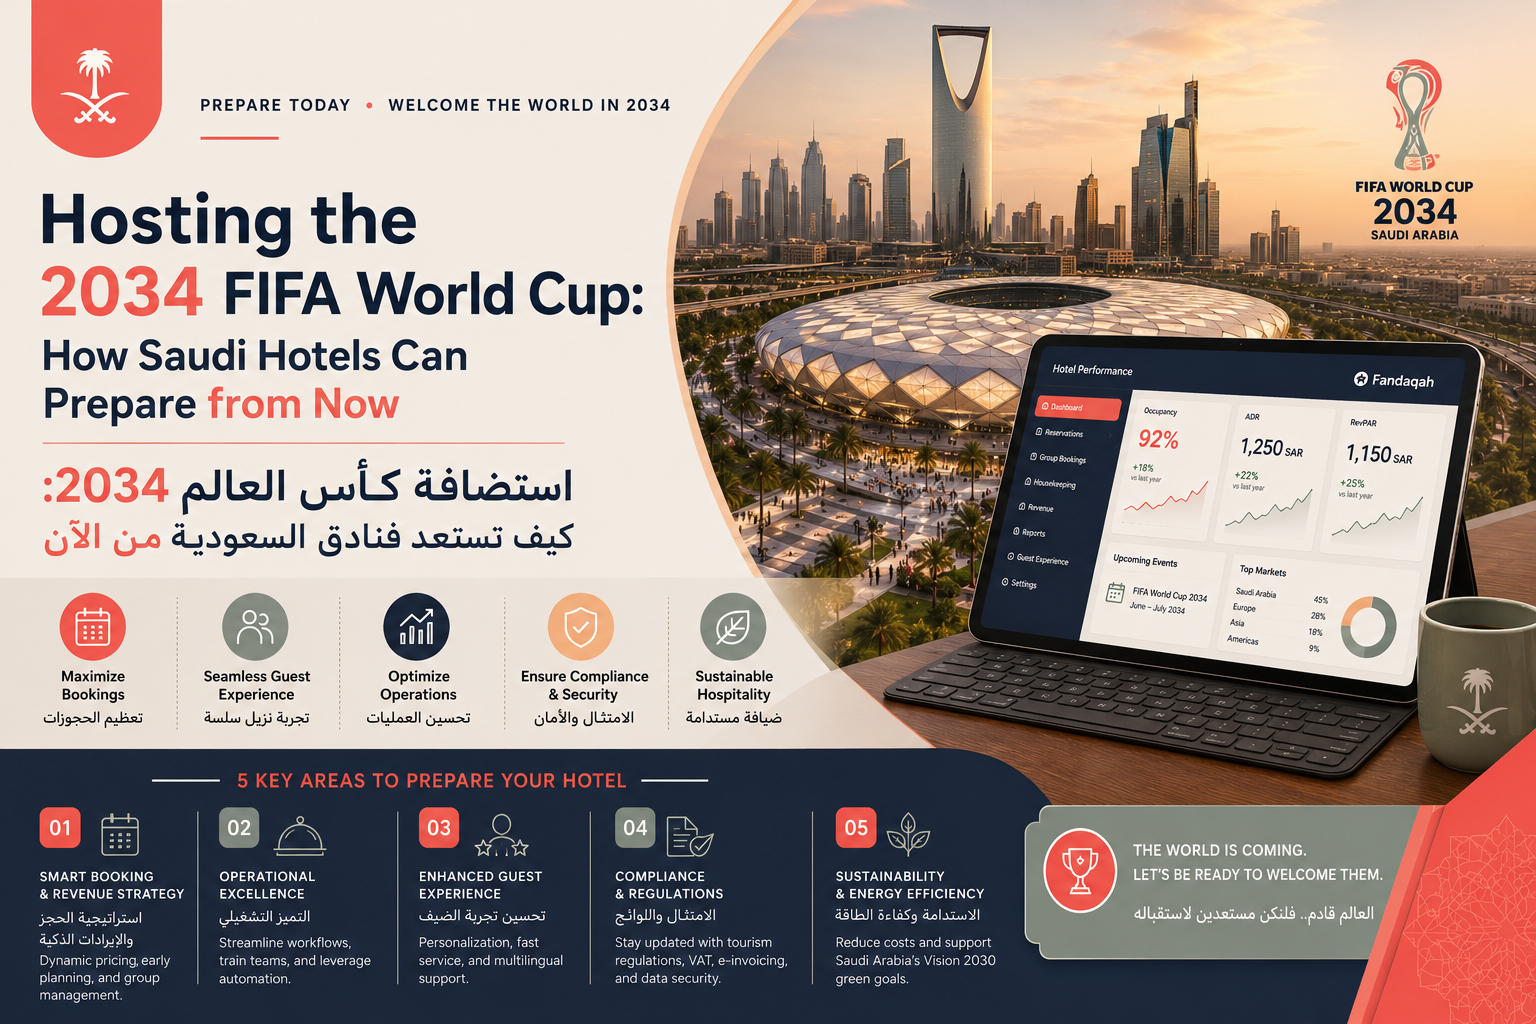
اكتشف كيف تستعد فنادق السعودية لكأس العالم 2034 عبر زيادة السعة، التقنيات الذكية، الاستدامة، ورؤية 2030 لتقديم ض�...
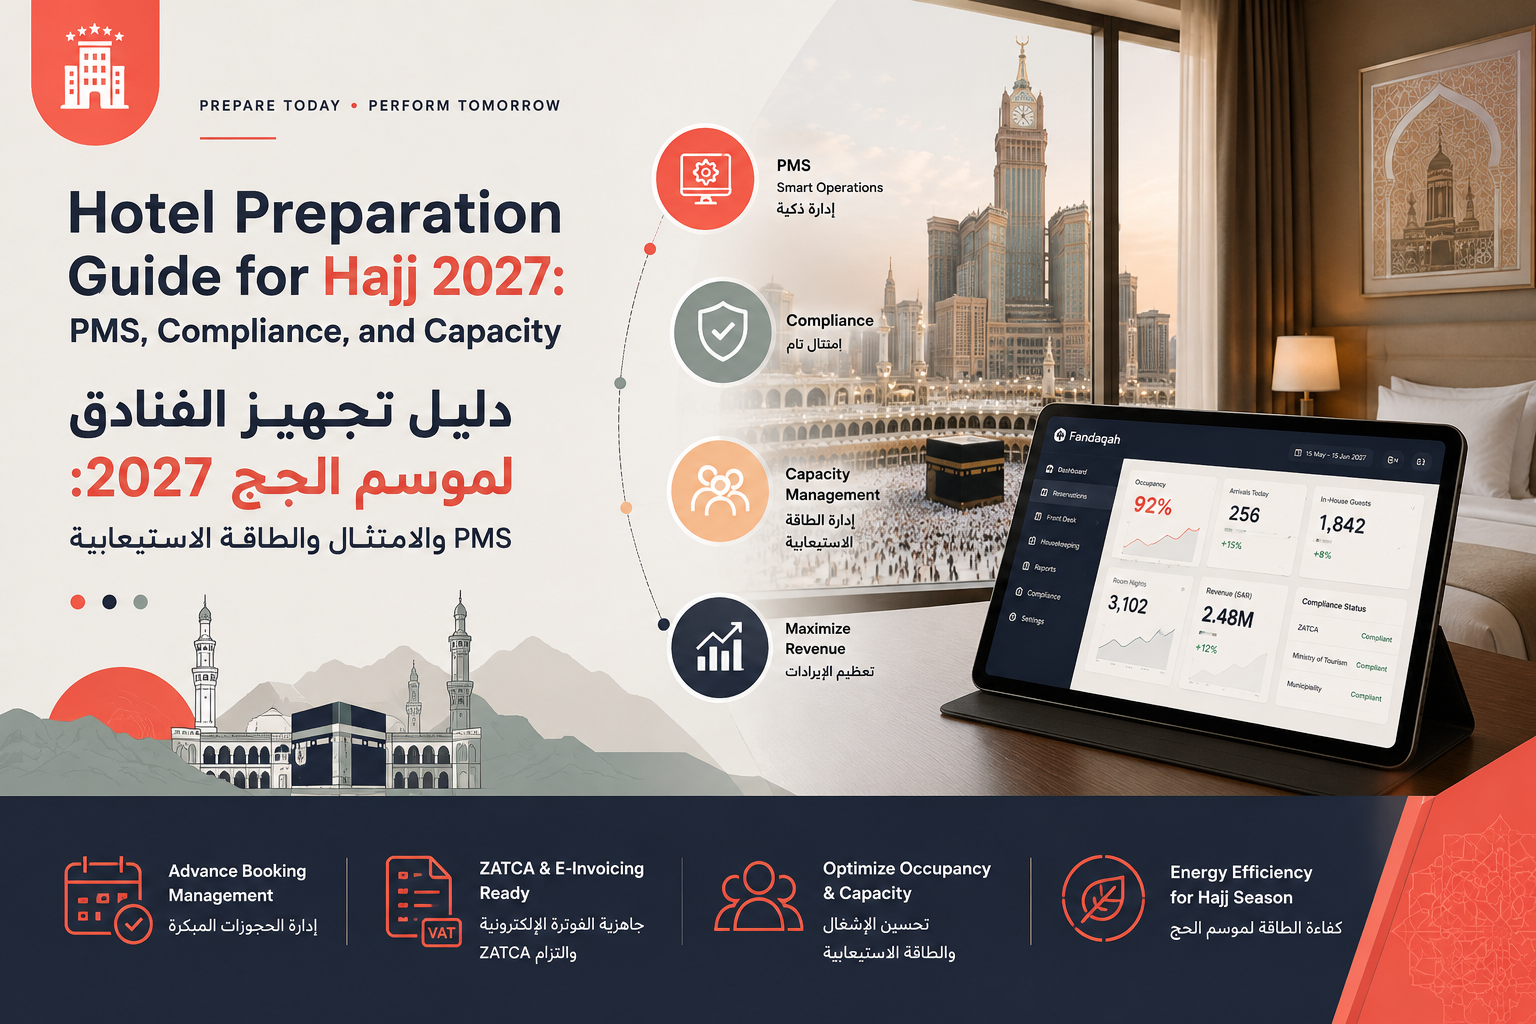
استعد لموسم الحج 2027 بنظام إدارة فنادق PMS متطور، والامتثال الكامل لمتطلبات وزارة الحج والعمرة، وإدارة ذكية للط...
اكتشف استراتيجيات فعالة لزيادة حجوزات فندقك دون المساس بميزانيتك التسويقية. تعلم كيف تستغل الموارد المتاحة ل...
اكتشف كيف يعيد الذكاء الاصطناعي تشكيل إدارة الفنادق في السعودية بحلول 2026. من تحسين تجربة الضيف إلى الكفاءة ال�...
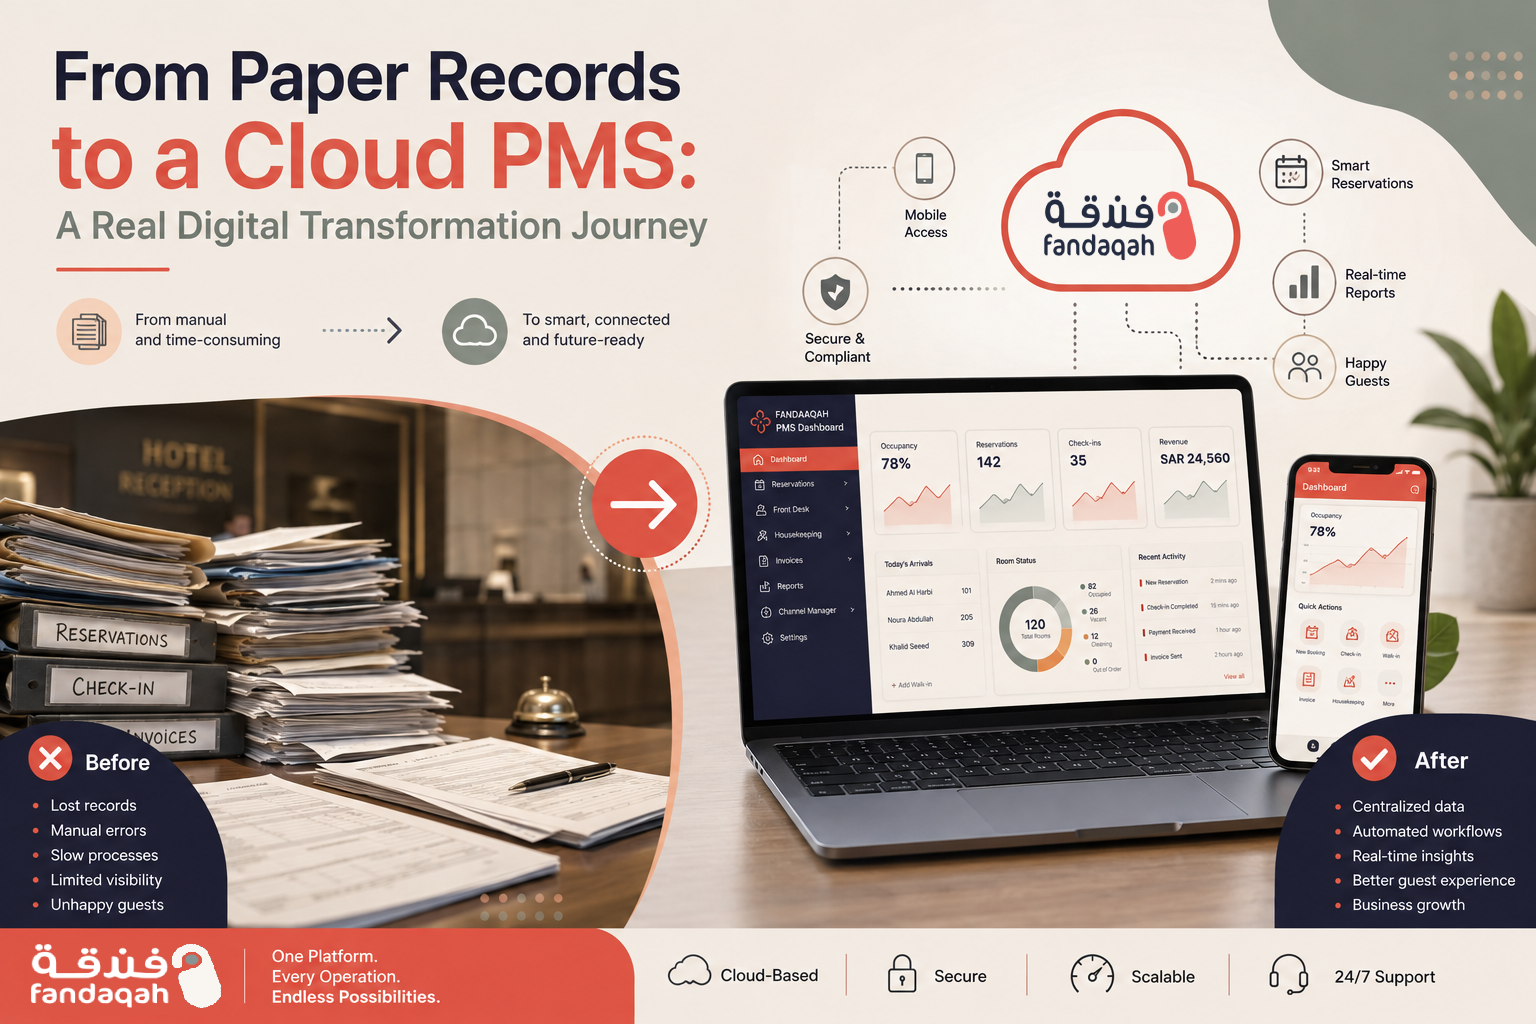
اكتشف رحلة فنادق السعودية من السجلات الورقية إلى نظام PMS السحابي. زد الكفاءة وتجربة النزيل ووافق رؤية 2030. مقار�...
مقابلة حصرية مع خالد الشهري مدير فندق في جدة حول كيف ساعده نظام فندقة في إلغاء الحجوزات المزدوجة وتسريع التسج�...
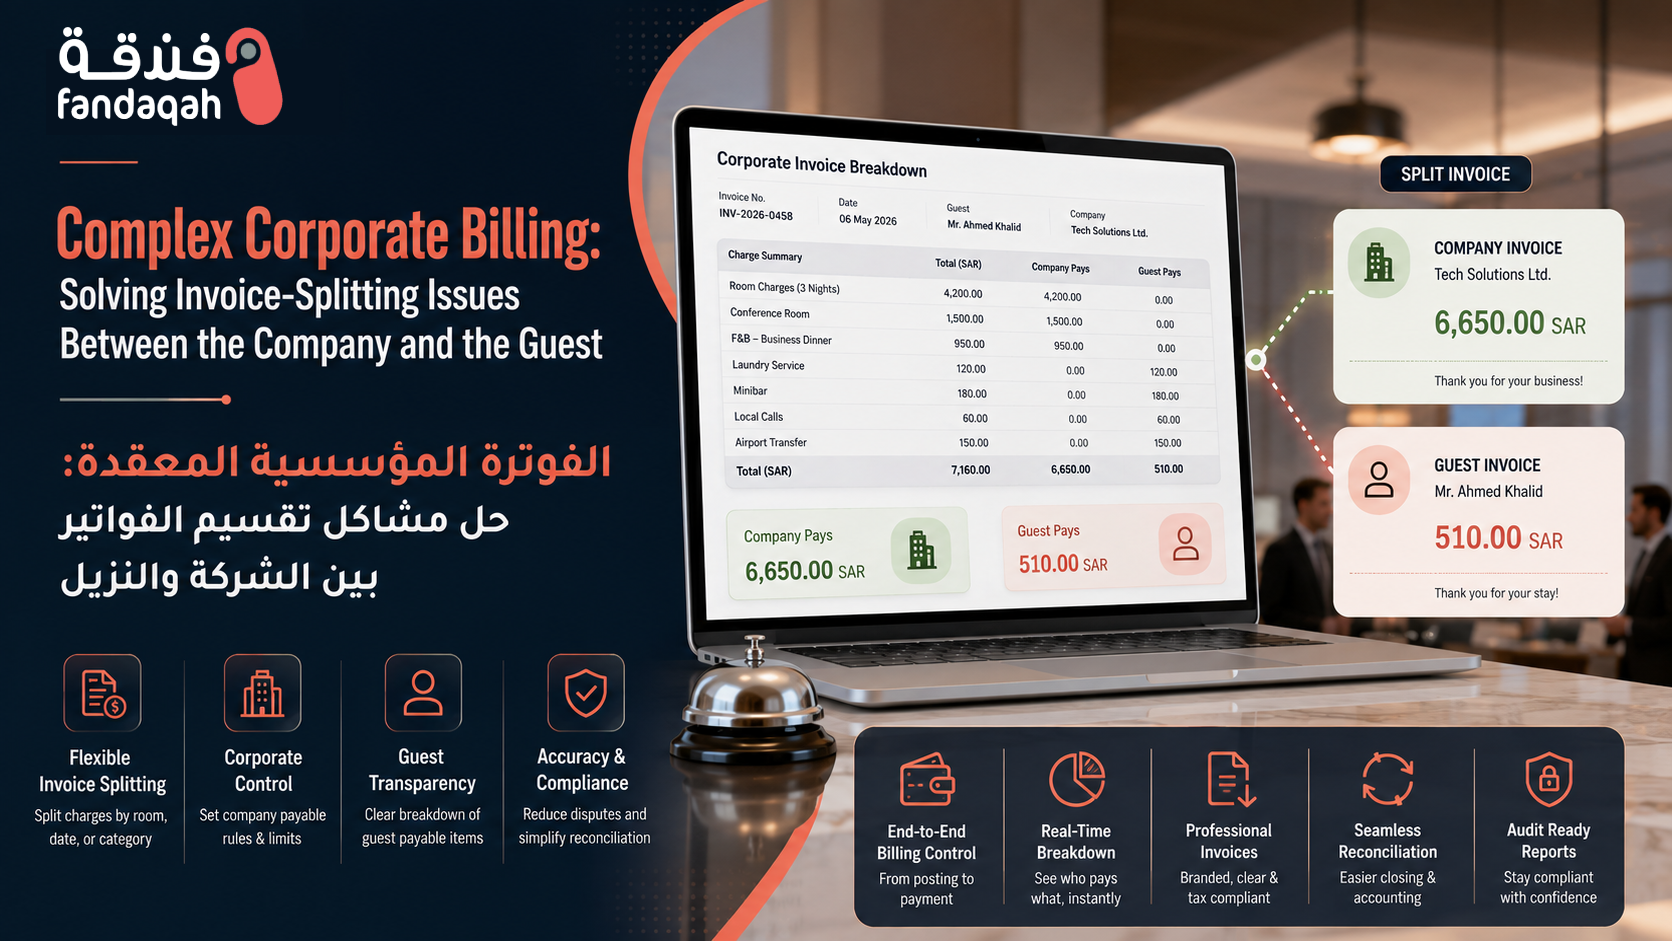
حل مشاكل تقسيم الفواتير بين الشركة والنزيل. أنظمة فوترة مؤسسية متوافقة مع فاتورة والزكاة والضريبة للفنادق وا�...
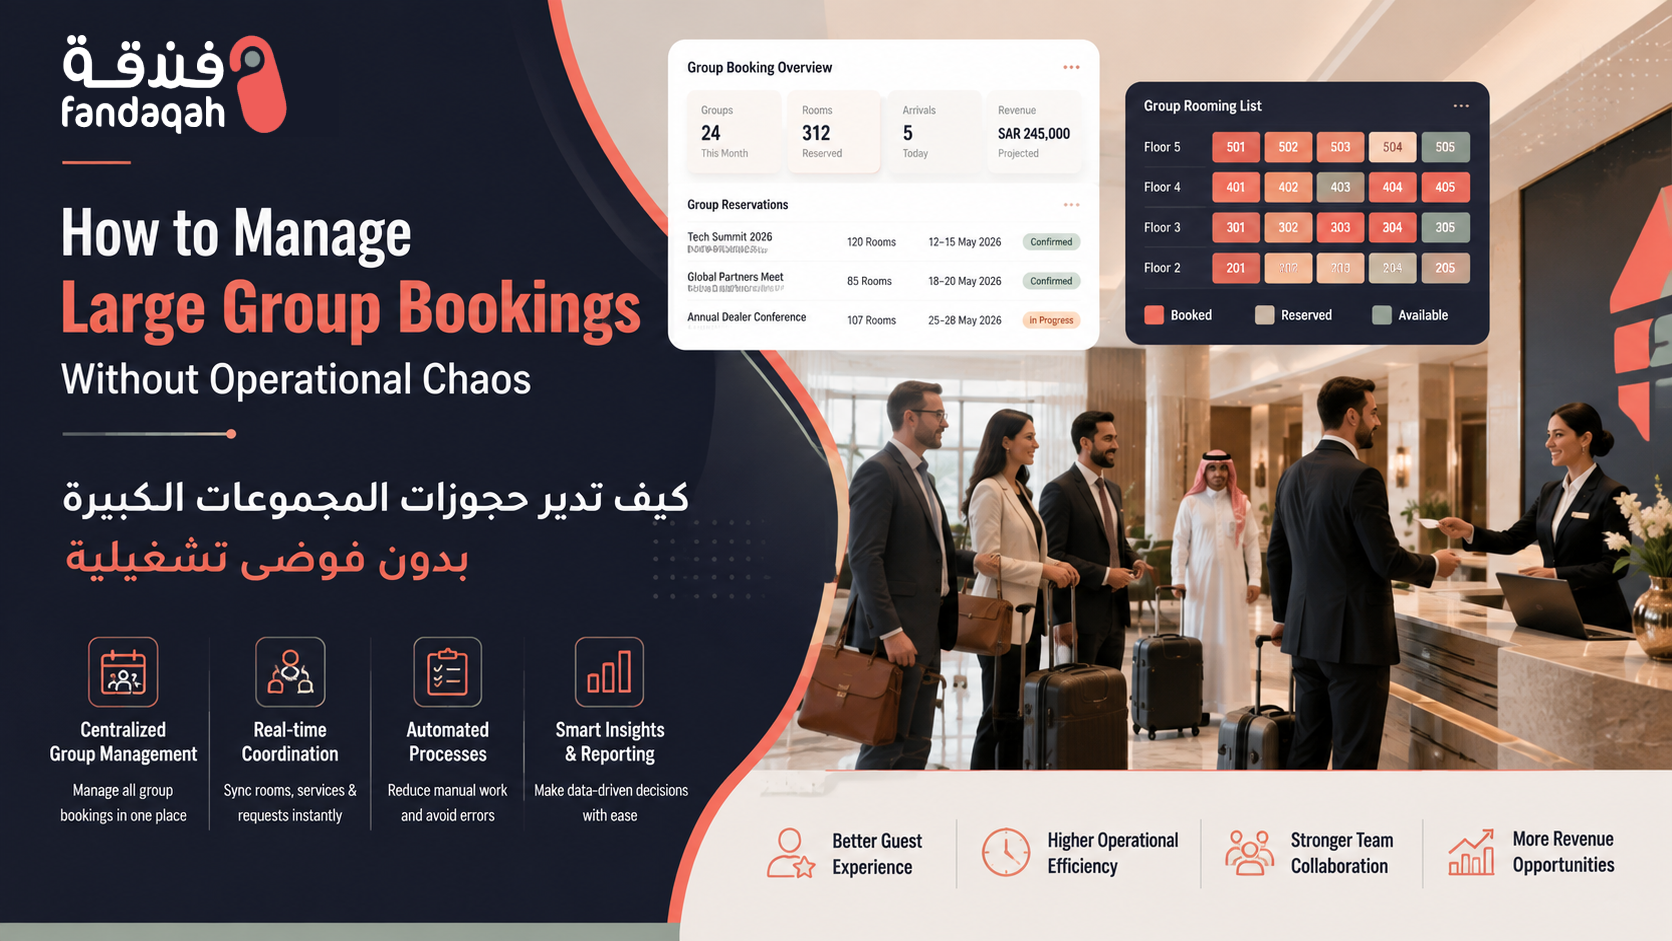
دليلك الشامل لإدارة حجوزات المجموعات الكبيرة في قطاع الضيافة السعودي. تجنب الفوضى التشغيلية مع استراتيجيات ع...
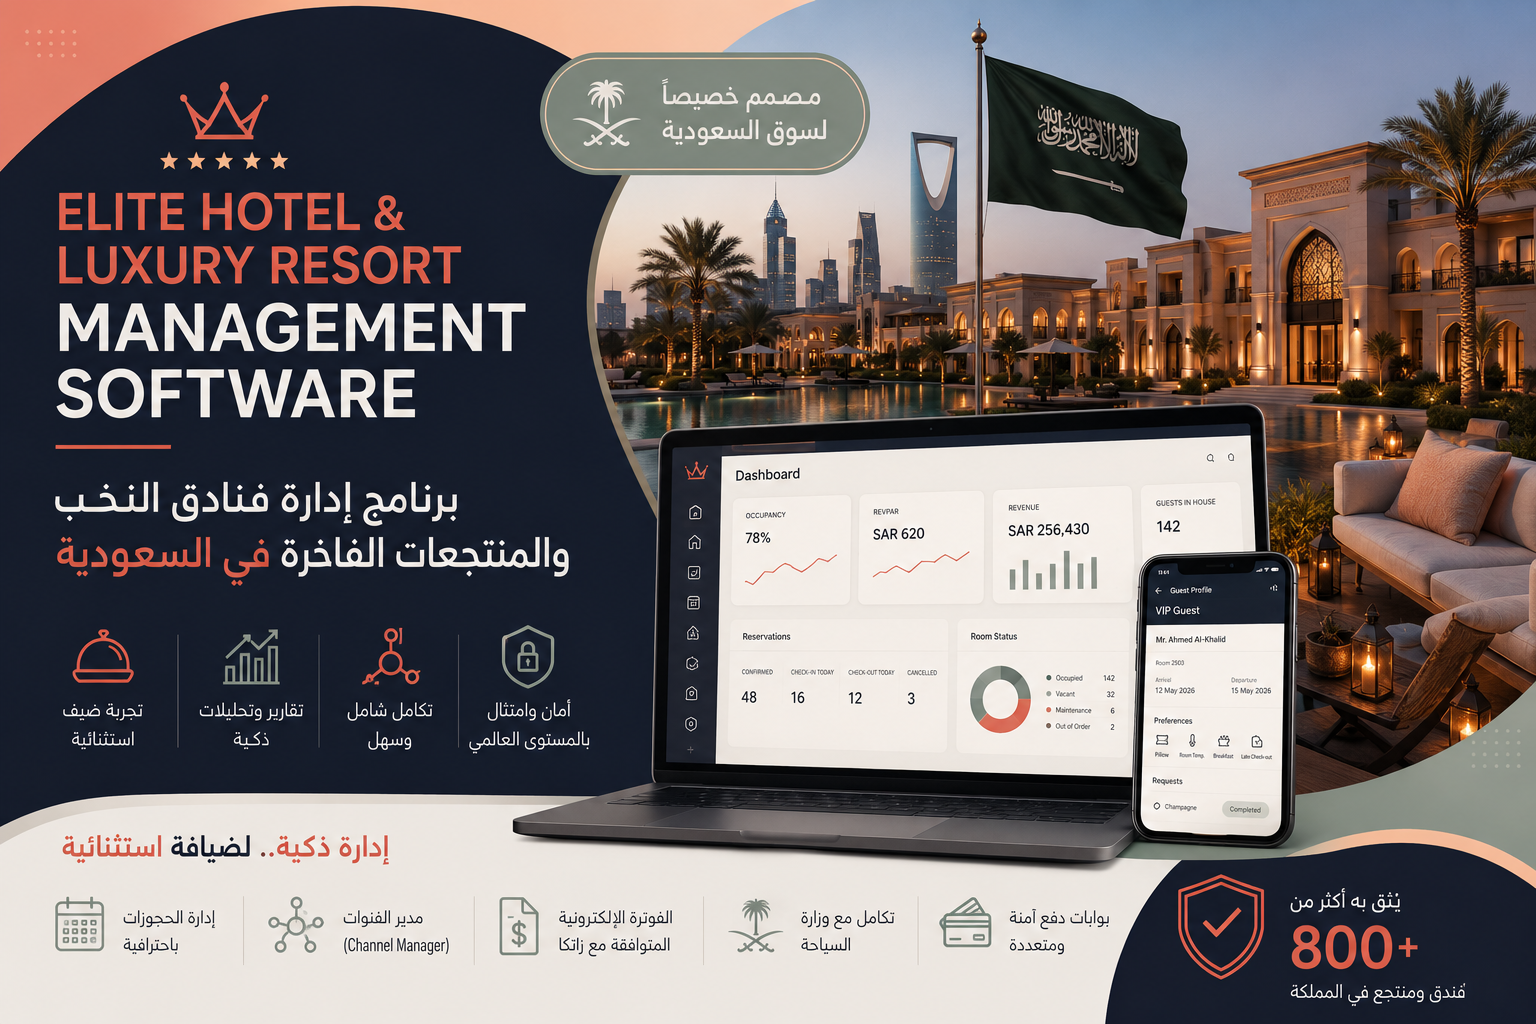
اكتشف أفضل برنامج إدارة فنادق ومنتجعات فاخرة سحابي في السعودية. أتمتة العمليات، تعزيز تجربة النزيل، ورفع الر�...
دليل عملي لأصحاب الفنادق البوتيكية المستقلة في السعودية لمنافسة السلاسل الكبرى بميزانية محدودة. استفد من الض...
اكتشف أيهما أفضل لعملك: موظف الاستقبال البشري أم بتقنية الذكاء الاصطناعي؟ قارن بين المزايا، التحديات، وكيفية...
اكتشف 50 استراتيجية تسويقية مبتكرة وفعالة مصممة خصيصًا للفنادق لزيادة الحجوزات وتعزيز التواجد الرقمي. دليل شا...
اكتشف كيف تُحدث أنظمة PMS ثورة في إدارة الشاليهات والمنتجعات البرية بالسعودية. أتمتة الحجوزات، زيادة الأرباح، ...
الامتثال لزاتكا لا يكفي لحماية بيانات بطاقات الضيوف. اكتشف كيف تطبق الفنادق السعودية معايير PCI DSS وضوابط NCA واس...
دليل عملي لأصحاب الفنادق في السعودية حول استخدام مفاتيح المرور (Passkeys) لحماية حسابات نظام PMS من التصيد وكلمات ا�...
كيف تقلل الفنادق السعودية تكاليف الكهرباء والمياه وهدر الطعام وتتوافق مع رؤية 2030؟ خطوات عملية ومؤشرات أداء و�...
اكتشف أهم 10 تقارير في لوحة تحكم الفندق لمراجعتها أسبوعيًا: الإشغال، متوسط السعر، RevPAR، وتيرة الحجوزات، القنوا�...
اكتشف تقرير مؤشرات الفنادق السعودية 2026 مع توقعات الإشغال و متوسط السعر اليومي و الإيراد لكل غرفة متاحة في الر�...
اكتشف كيف تستخدم الفنادق السعودية تحليل البيانات الضخمة والتسعير الديناميكي والتنبؤ بالطلب لزيادة الإشغال و...
دليل مقارن لأفضل بدائل أنظمة إدارة الفنادق في السعودية. Cloudbeds وMews وضيافة وغيرها مع دعم كامل لفاتورة الإلكترون�...
اكتشف 7 علامات تحذيرية تثبت أن نظام إدارة الممتلكات الفندقي القديم يستنزف أرباحك. تعرّف كيف يرفع التحديث الإي�...
قارن فندقة وSiteMinder للفنادق السعودية. اكتشف أيهما الأفضل في الدعم العربي، القنوات المحلية، مدى، التسعير، ورؤية...
مقارنة شاملة بين فندقة وHotelogix للفنادق الصغيرة والمتوسطة في السعودية والخليج. واجهة عربية أصيلة، تكامل زاتكا، ...
نموذج جاهز لطلب عرض الأسعار (RFP) لنظام إدارة الفنادق في السعودية. قارن الموردين وحدد المتطلبات والتكاملات والأ...
تعرّف على كيفية ترحيل بيانات الفندق إلى نظام ادارة الفنادق جديد بأمان. دليل عملي لفنادق السعودية يشمل تنظيف ا�...
تعرف على كيف يساعد نظام إدارة الفنادق مدير الاستقبال على تقليل أخطاء التسكين والفوترة وتحسين تجربة النزلاء ف�...
تعرف على أفضل استراتيجيات مدير المبيعات الفندقي للفوز بعقود الشركات والمؤتمرات في السوق السعودي وتحقيق نمو م...
تعرف على كيفية اختيار مدير تقنية المعلومات في الفندق لأنظمة آمنة ومتوافقة مع زاتكا، مع حماية بيانات النزلاء و...
تعرف على مسؤوليات مدير الطعام والشراب في الفندق وكيف تساعد التكنولوجيا في رفع الكفاءة وتحسين الأداء في قطاع ا...
تعرف على مهام مدير الإيرادات الفندقي وأهم مؤشرات الأداء وكيف يساعد نظام إدارة الممتلكات (PMS) في زيادة أرباح ال�...
اكتشف كيف تساعد تجربة النزيل الموحدة عبر القنوات الفنادق على تحسين رضا الضيوف، وزيادة الحجوزات المباشرة، ورف...
اكتشف كيف يمكن لفنادق السعودية جذب مسافري الأعمال والترفيه معًا عبر استراتيجيات الضيافة المتكاملة، وتحسين ت�...
اكتشف كيف يساعد تطبيق النزيل الذكي الفنادق على رفع ولاء الضيوف، تحسين تجربة النزيل، زيادة الحجوزات المباشرة،...
اكتشف كيف يعمل الموزعون بالجملة للفنادق، وما فوائدهم ومخاطرهم، وكيف تساعد هذه الشراكات الفنادق السعودية على ...
تعرّف على كيفية تطبيق تكافؤ الأسعار في الفنادق السعودية، ومراقبة الأسعار عبر قنوات التوزيع ووكالات السفر الإ...
دليل عملي للفنادق السعودية لتحسين الظهور في Google Hotel Ads، ورفع دقة الأسعار، وزيادة الحجوزات المباشرة دون رفع الت...
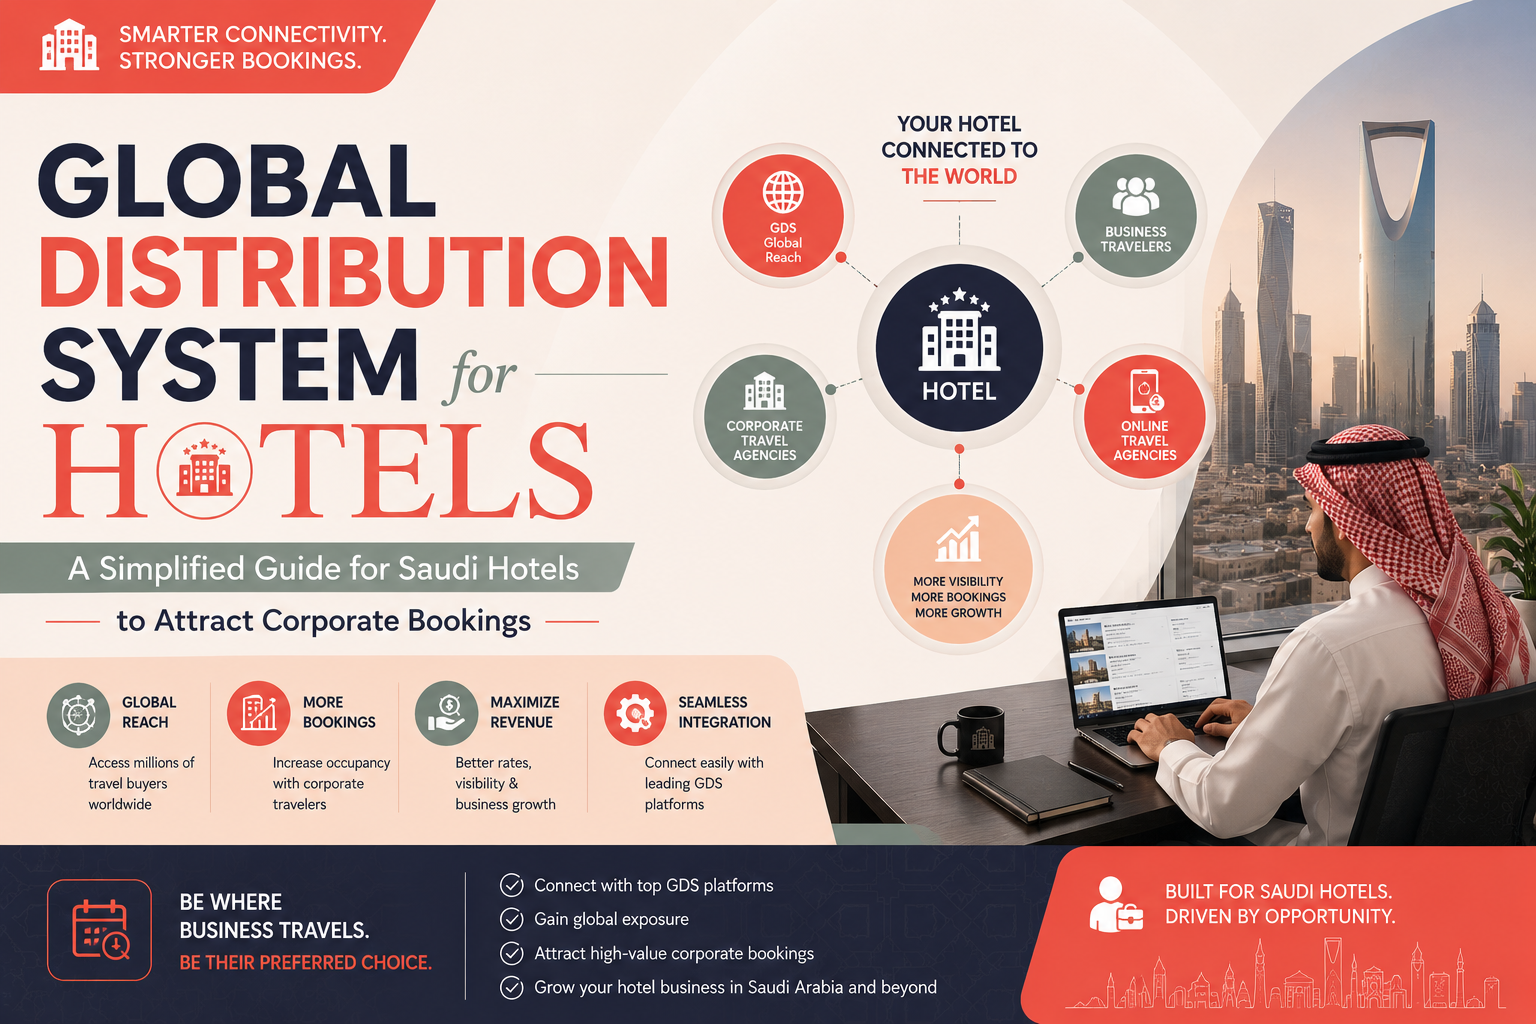
تعرف على كيفية استخدام فنادق السعودية لنظام التوزيع العالمي GDS لجذب حجوزات الشركات، زيادة إشغال أيام الأسبوع�...
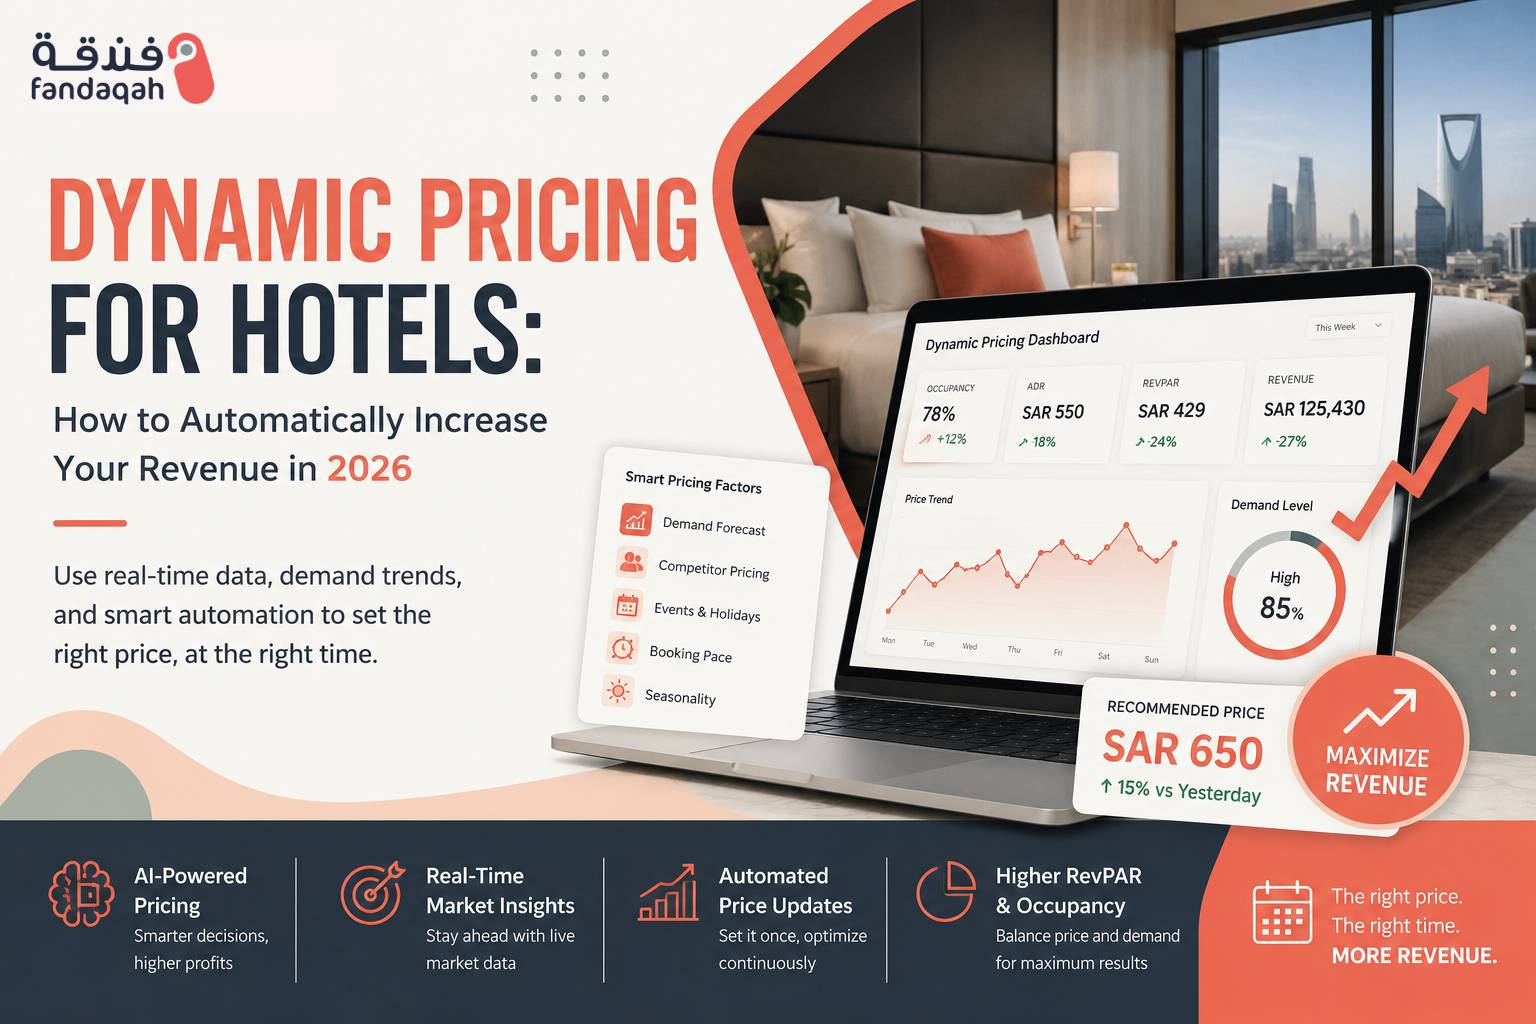
اكتشف كيف يرفع التسعير الديناميكي إيرادات الفنادق تلقائياً باستخدام الذكاء الاصطناعي. استراتيجيات عملية لمو...
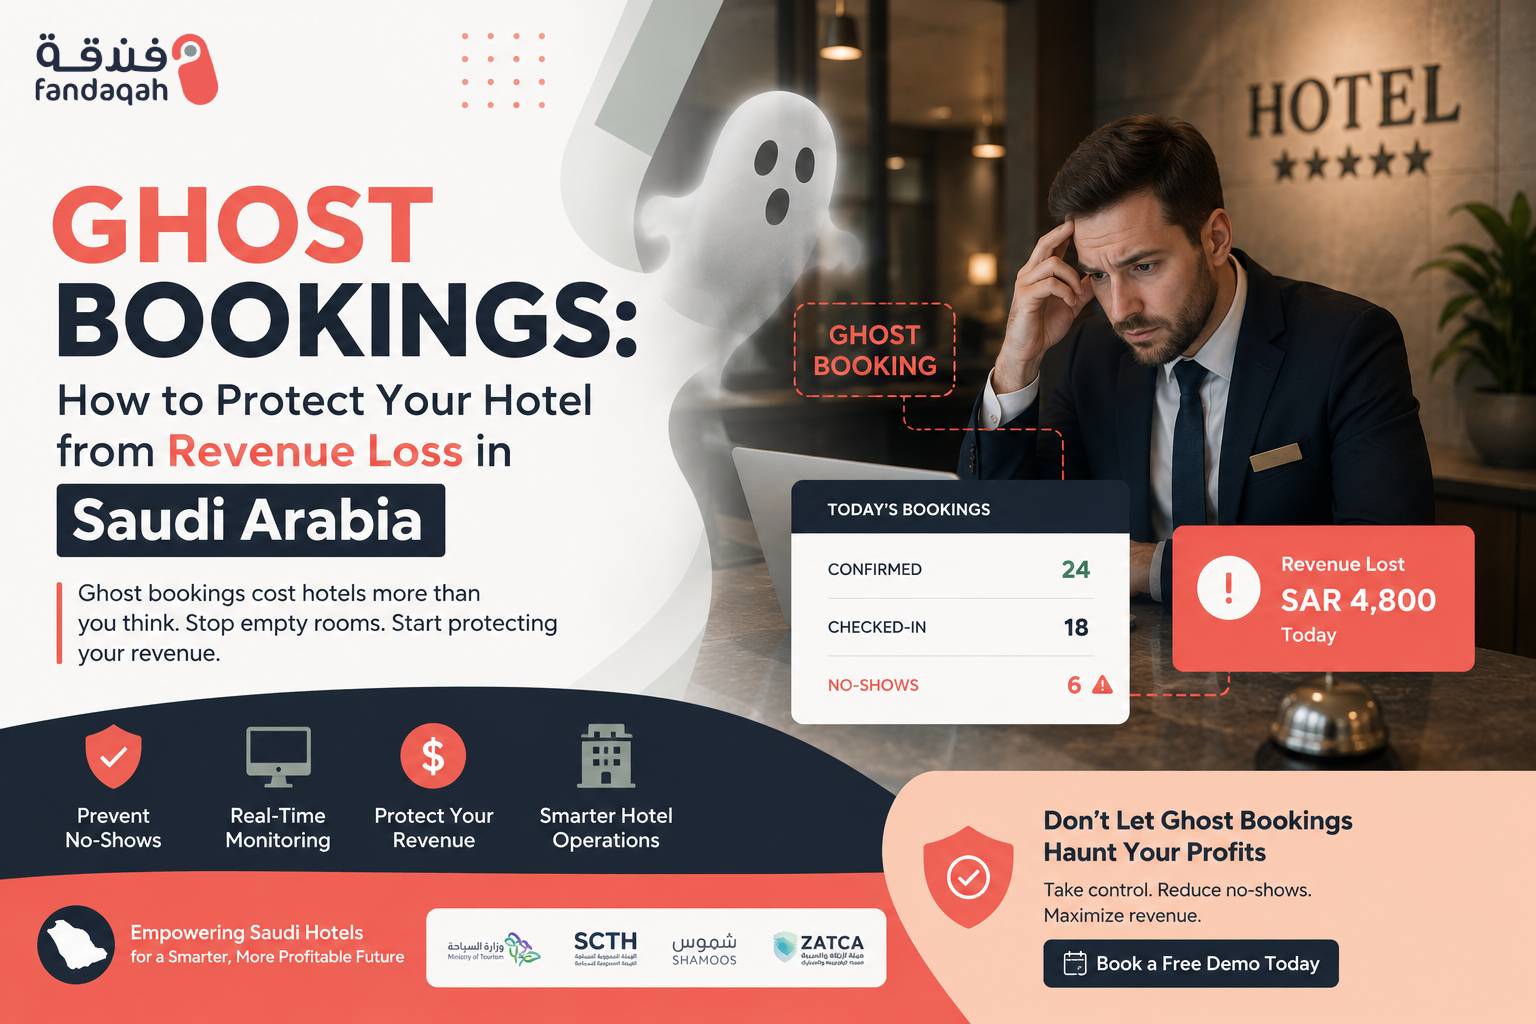
تعرف على الحجوزات الوهمية (Ghost Bookings) وكيف تؤثر على إيرادات الفنادق في المملكة، مع حلول عملية لمكافحتها في مواس�...
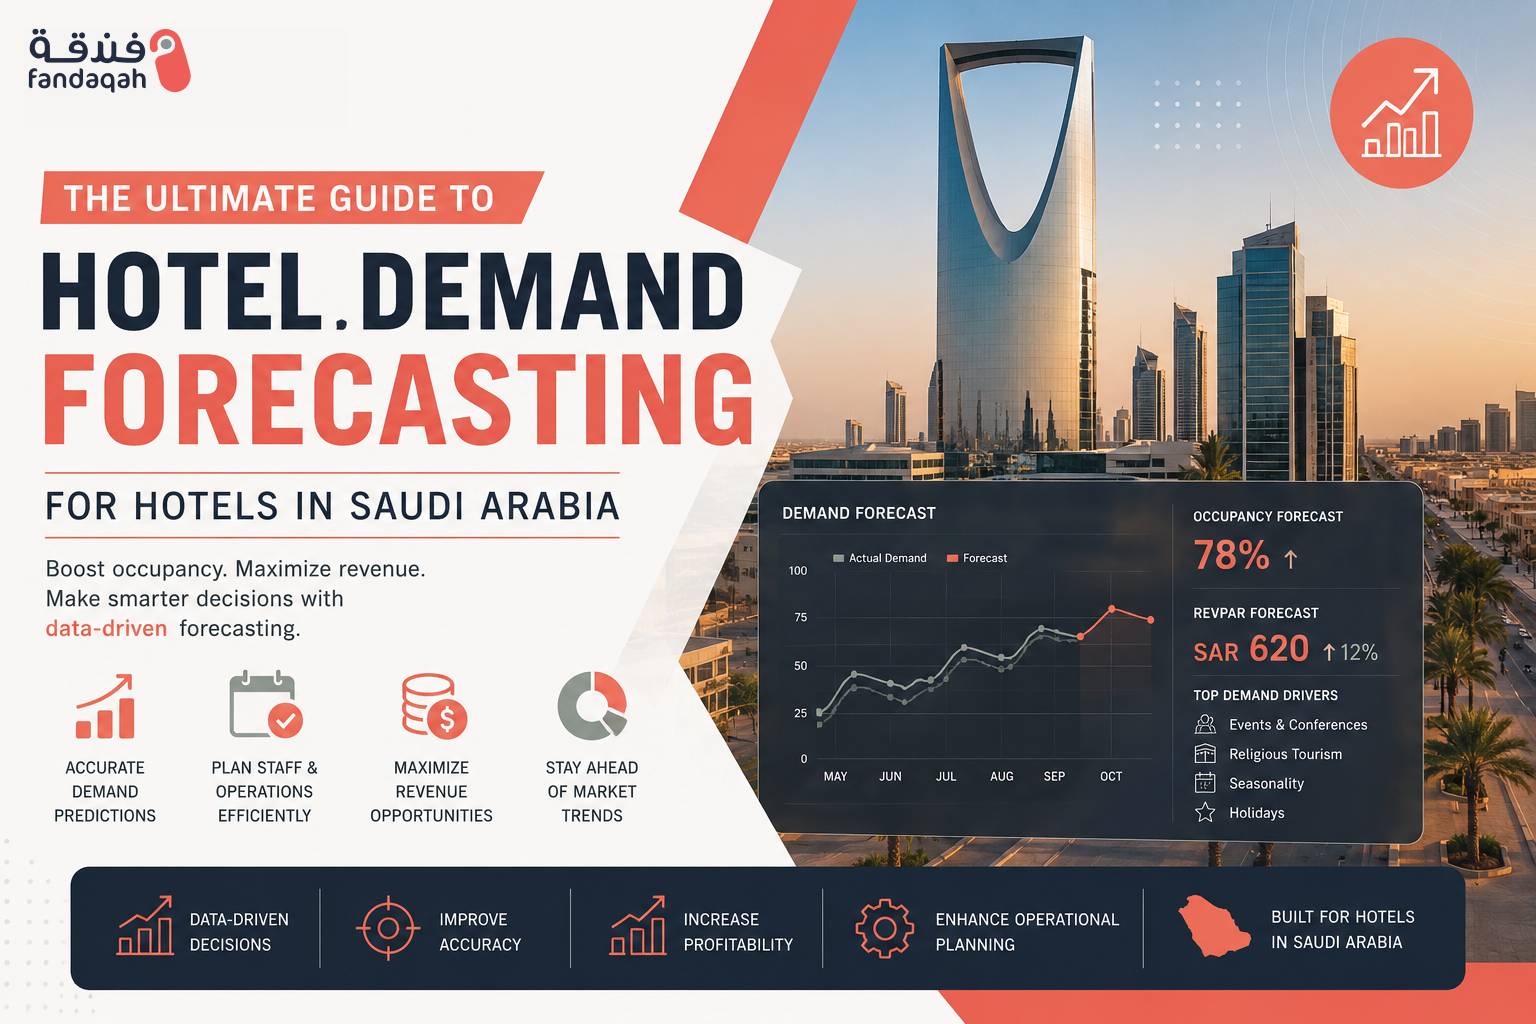
دليل شامل للتنبؤ بالطلب الفندقي في المملكة العربية السعودية. اكتشف استراتيجيات التسعير الديناميكي، إدارة ال�...
تعرف على كيفية اختيار أفضل نظام إدارة إيرادات (RMS) لفندقك في السعودية. نصائح شاملة حول التسعير الديناميكي، الت�...
تعرف على كيفية استخدام السائح العربي والسعودي للذكاء الاصطناعي في حجز الفنادق. استراتيجيات عملية تساعد أصحاب...
اكتشف الفرق الجوهري بين الأتمتة والاستقلالية في الفنادق، وكيف يمكن لفندقك التحول إلى فندق ذاتي التشغيل بالكا...
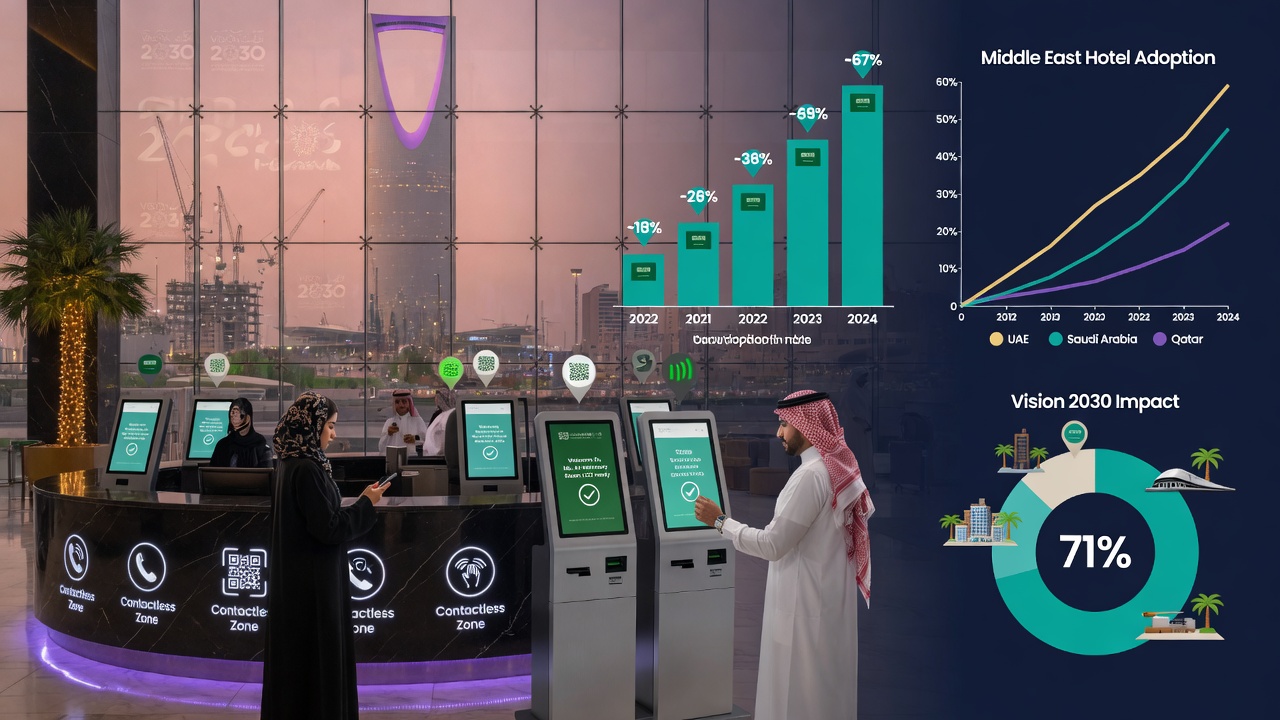
ارتفاع سريع لتسجيل الدخول اللاتلامسي في فنادق الشرق الأوسط 2026. تبني السعودية يصل إلى 68% بفضل رؤية 2030. الفوائد و...
اكتشف أفضل أدوات إدارة الفنادق المجانية والميسورة لعام 2026 في السعودية. يشمل الامتثال لـ ZATCA ومدير القنوات وال�...
الدليل الشامل لقنوات توزيع الفنادق في العالم العربي. تعلم كيفية تحسين OTAs مثل Booking.com وAlmosafer، الحجوزات المباشرة�...
اكتشف كيف تعمل منصات الدفع الموحدة على تبسيط مدفوعات الفنادق عبر الحدود في الخليج. يمكن للفنادق السعودية الآن...
دليل شامل لإتقان إعلانات فنادق جوجل وتحسين محركات البحث المتعددة للفنادق السعودية في 2026. تعلم تحسين الخلاصة ا...
مقارنة شاملة بين كلاودبيدز وميوز وفندقة لعام 2026. تعرف على أفضل نظام إدارة فنادق يناسب السوق السعودي من حيث دعم...
اكتشف كيفية تصميم برنامج ولاء فندقي بنقاط المكافآت في السعودية. عزز ولاء النزلاء، تماشى مع رؤية 2030، واجعلهم ي�...
تعرف على أهم 12 سؤالاً يجب طرحها قبل شراء نظام إدارة فنادق PMS في السعودية، مع التركيز على الفوترة الإلكترونية، �...
اكتشف أفضل برنامج لإدارة الفنادق لعام 2026 في السعودية. قارن الميزات، الأسعار، الفوترة الإلكترونية، وجاهزية رؤ...
اكتشف كيف يُبسّط برنامج إدارة عمليات الشقق الفندقية أعمال الضيافة في السعودية. الميزات، الفوائد، والتوافق مع...
اكتشف كيف يساعد برنامج الشقق الفندقية في السعودية على أتمتة المحاسبة، وزيادة الإشغال، والامتثال لهيئة الزكا�...
اكتشف كيف يمكن لبرنامج تشغيل الفنادق تبسيط العمليات وزيادة الإيرادات وتعزيز تجربة النزلاء في قطاع السياحة ال...
اكتشف كيف يعمل برنامج إدارة الشقق المخدومة على تبسيط الضيافة السعودية، وضمان الامتثال لتسكين، وزيادة الإيرا�...
اكتشف أفضل برامج إدارة الفنادق المتكاملة في السعودية. دليل شامل يغطي الميزات، التوافق مع زاتكا، رؤية 2030، ونصا...
اكتشف برنامج تخصيص المساكن في السعودية للموظفين الحكوميين: الأهلية، خطوات التقديم عبر سكني، وأهداف تملك المس...
اكتشف أفضل برنامج توزيع المواهب للنشر الاستراتيجي في السعودية. تماشى مع رؤية 2030، وعزز التوطين، وطوّر تخطيط ال...
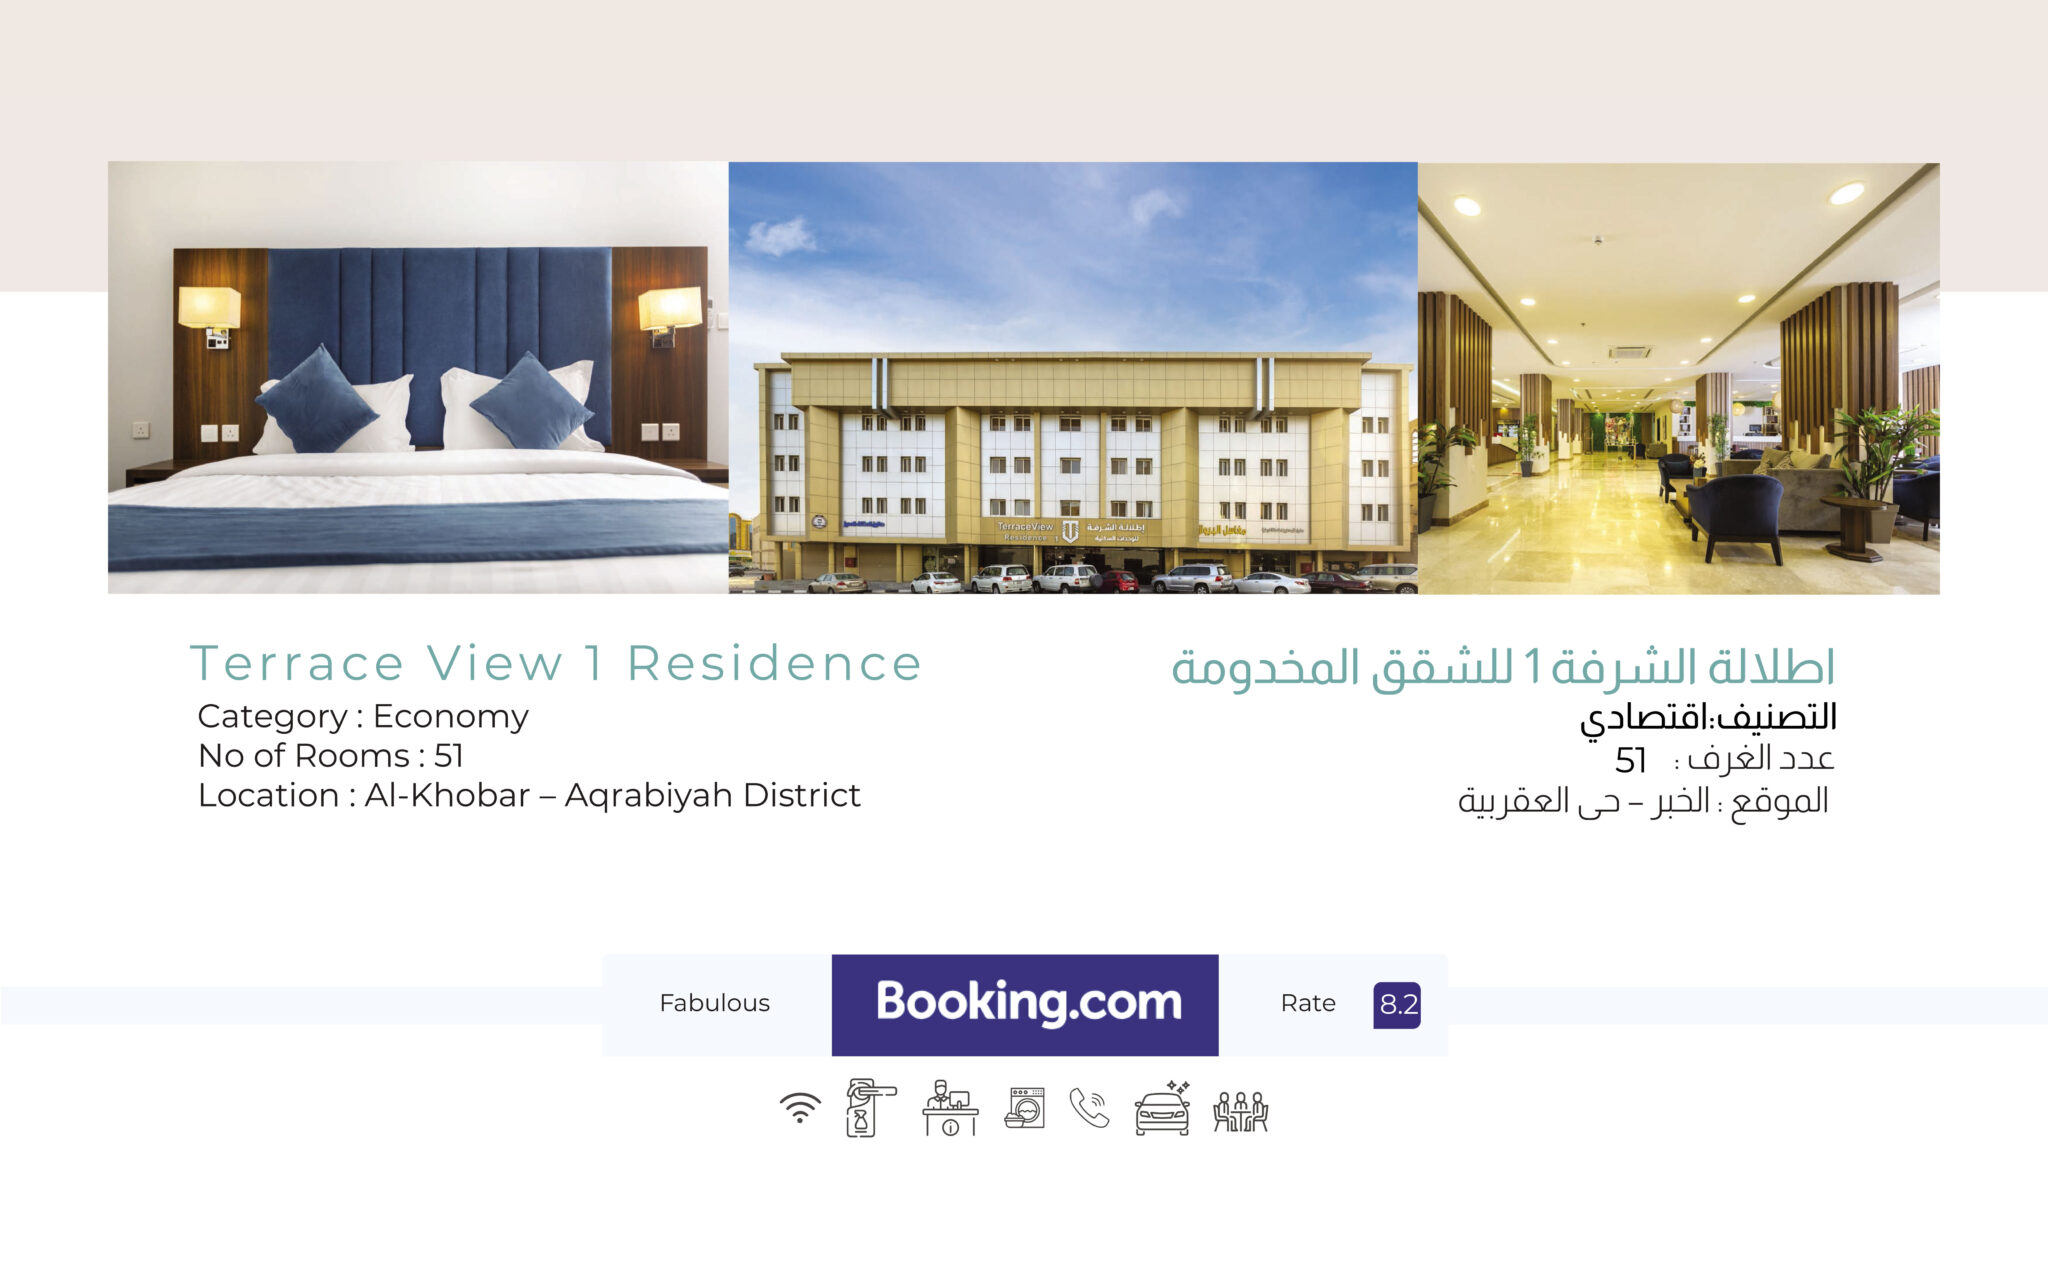
واجهت "اطلالة الشرفة 1 ريزيدنس"، وهي شقق مخدومة مريحة من الفئة الاقتصادية في مدينة الخبر، تحديات تشغيلية شائعة...
حوّل فندقك إلى فندق صديق للبيئة في السعودية. يغطي الدليل كفاءة الطاقة، ترشيد المياه، إدارة النفايات والشهادا�...
اكتشف كيف تجذب الفنادق السعودية سياحة عبر تجهيز القاعات، التسويق الذكي، إدارة حجوزات المجموعات، والامتثال ل�...
اكتشف أهم مبادئ التحول الرقمي القابل للتوسع للفنادق في السعودية، من أنظمة PMS السحابية إلى الأتمتة والامتثال ل...
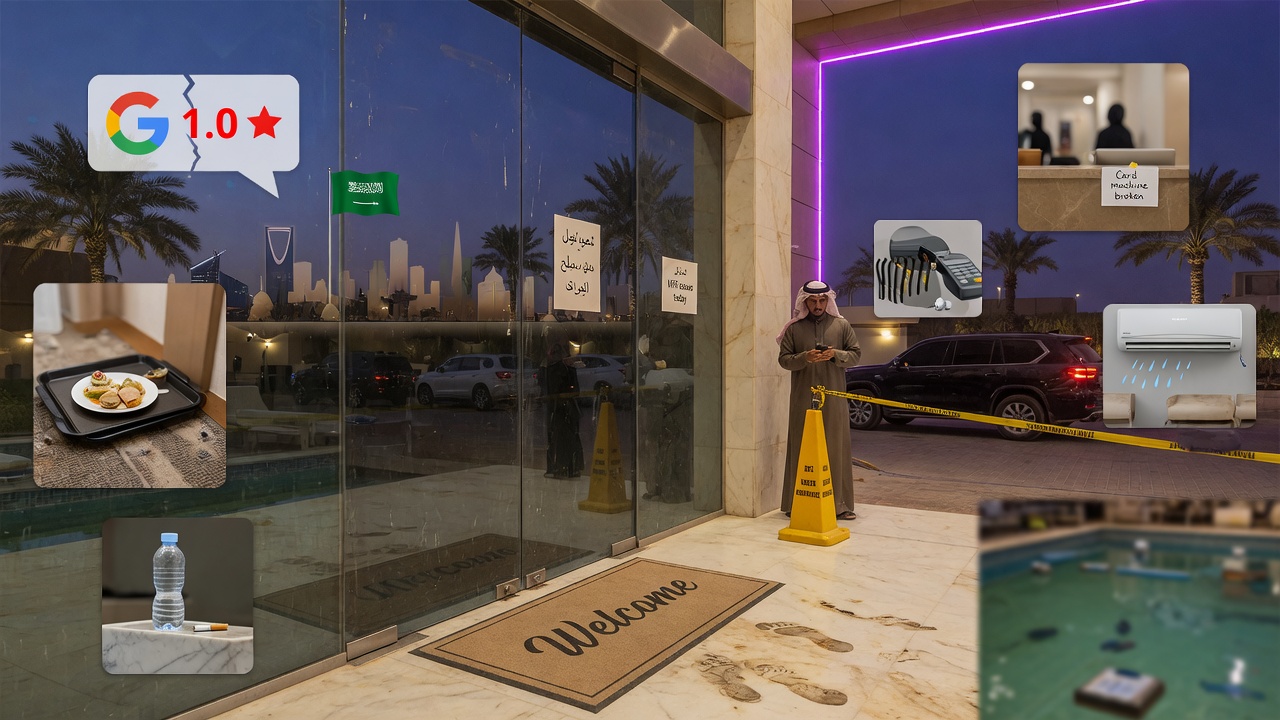
اكتشف 7 نقاط احتكاك تقتل تقييم فنادق الرياض وجدة على جوجل وكيفية إصلاحها لتحسين الحجوزات....
اكتشف كيف يحول تخصيص تجربة النزيل ضيوف الفنادق السعودية إلى سفراء أوفياء. استراتيجيات تجارب مخصصة وبرامج ولا�...
دليلك الشامل للامتثال لنظام حماية البيانات الشخصية في قطاع الضيافة السعودي، مع خطوات عملية لبناء ثقة الضيوف �...
اكتشف كيف تمنع تسرب الإيرادات في الفنادق السعودية بسبب أخطاء الضرائب ورسوم الخدمة. نظام PMS سحابي يضمن الامتثا�...
اكتشف كيف يمكن لفنادق السعودية استقطاب السكان المحليين عبر تسويق الإقامات القصيرة. استراتيجيات عملية لزيادة ...
دليل شامل للفنادق السعودية للفوز بعروض الشركات وعقود الإقامة. استراتيجيات الأسعار، الفوترة عبر نظام PMS، والت�...
اكتشف استراتيجيات تسويق الفنادق في رمضان 2026 بالسعودية لزيادة الحجوزات ومبيعات الإفطار والسحور. خطط عروض الإف...
تعرّف كيف يعزز واتساب بزنس للفنادق في السعودية تواصل الضيوف ويزيد الحجوزات المباشرة. اكتشف استراتيجيات، أتمت...
اكتشف كيفية اختيار أفضل مدير قنوات فندقية لقطاع الضيافة السعودي في 2026. زد الإشغال، مزامنة الأسعار، وتعظيم الإ...
دليل شامل لمهارات وأدوات مدير مبيعات الفنادق في السعودية، لسوقي الشركات والحج والعمرة. اربح مع رؤية 2030....
تعلم كيفية تطبيق تسجيل الوصول الذاتي والرقمي في فندقك السعودي بسلاسة. تماشى مع رؤية 2030، قلص أوقات الانتظار بن�...
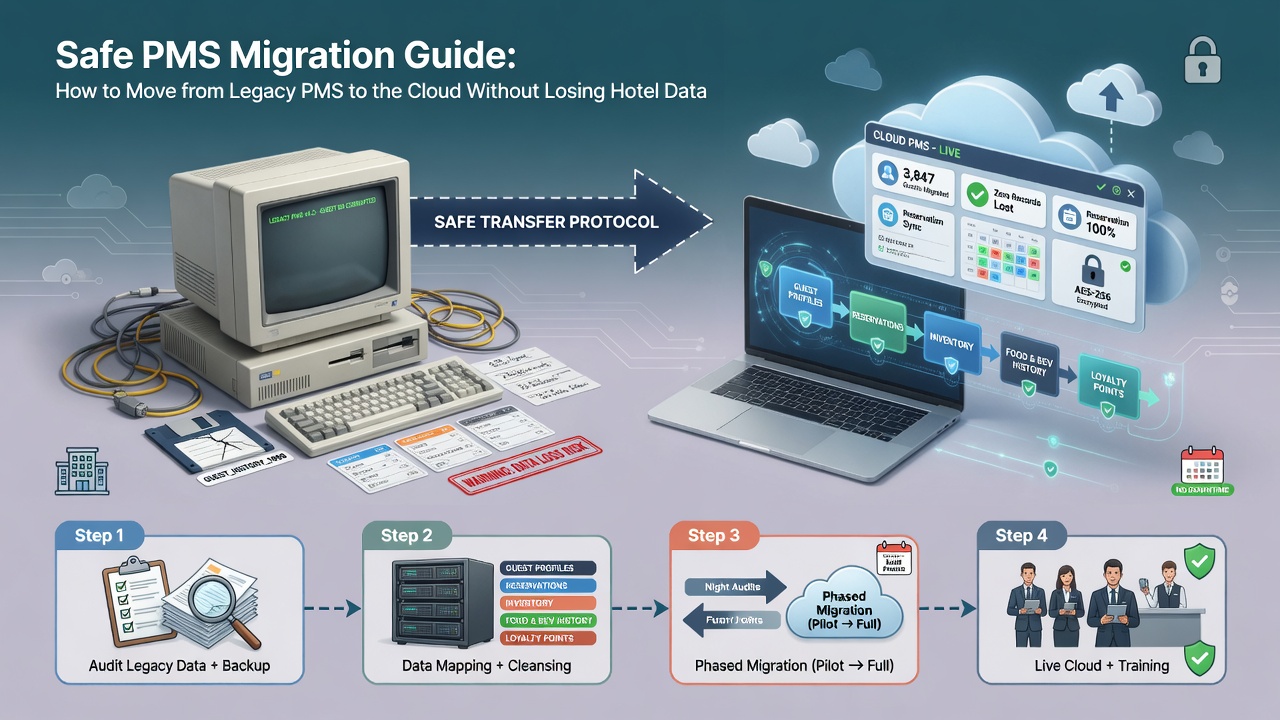
دليل انتقال آمن للفنادق السعودية من PMS القديم إلى السحابة. حماية بيانات النزلاء والحجوزات. تعلم أفضل الممارسا�...
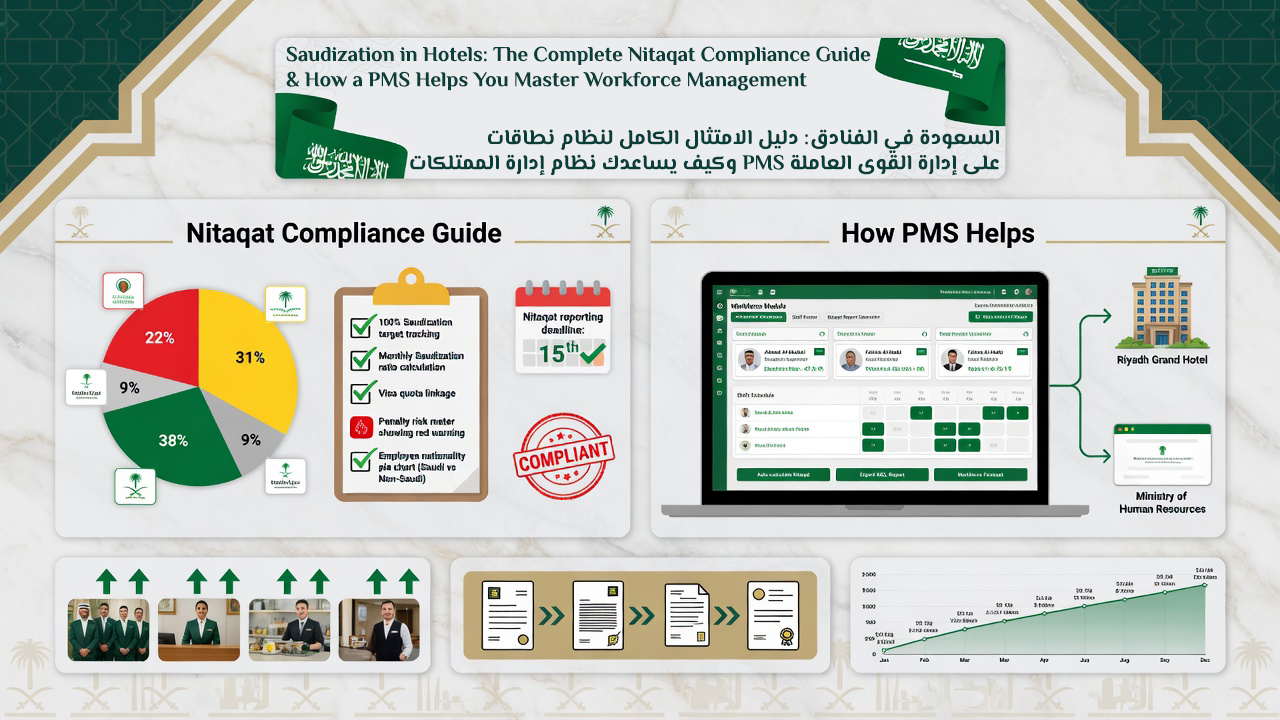
دليل شامل لسعودة الفنادق والامتثال لنظام نطاقات في السعودية. تعرّف كيف يساعد نظام PMS في إدارة القوى العاملة وت...
إتقان ربط فواتير المطعم الفندقي والمقهى وخدمة الغرف بنظام PMS - متوافقة مع زاتكا ومدى وSTC Pay. دليل للفنادق السعود...
أفضل نظام إدارة ممتلكات فندقي للشقق المخدومة والشاليهات في السعودية. أتمتة العمليات، زيادة الحجوزات المباشر�...
قارن أفضل بوابات الدفع للفنادق السعودية مع مدى وSTC Pay. عزز الحجوزات المباشرة بحلول متوافقة مع ساما وجاهزة لزات�...
تبسيط إقامة ضيوف العمرة والحج عبر الأتمتة: تسجيل جماعي سريع، خدمات متوافقة مع أوقات الصلاة، تكامل مع نسك، وام�...
دليل إدارة التدفق النقدي للفنادق الصغيرة في السعودية 2026. تعلم التخطيط الموسمي، ضبط التكاليف، وتحسين الأرباح �...
دليل شامل لحماية بيانات النزلاء في الفنادق السعودية مع الامتثال لمعايير NCA وPDPL وPCI DSS والوقاية من الفدية وأفضل ...
تعلم كيفية زيادة الحجوزات المباشرة للفنادق في السعودية، وخفض عمولات وكالات السفر، وتعزيز الأرباح عبر محرك حج...
اكتشف دور أنظمة إدارة الفنادق السحابية في تحقيق أهداف رؤية السعودية 2030. حسّن كفاءة فندقك وتجربة الضيوف من خلا�...
اكتشف كيف يعزز الذكاء الاصطناعي في الفنادق السعودية الإيرادات من خلال التسعير الديناميكي وروبوتات المحادثة �...
دليل شامل لإدارة فنادق السعودية خلال موسم الحج والعمرة. تعلم كيفية تحسين الإيرادات باستخدام أنظمة إدارة الفن�...
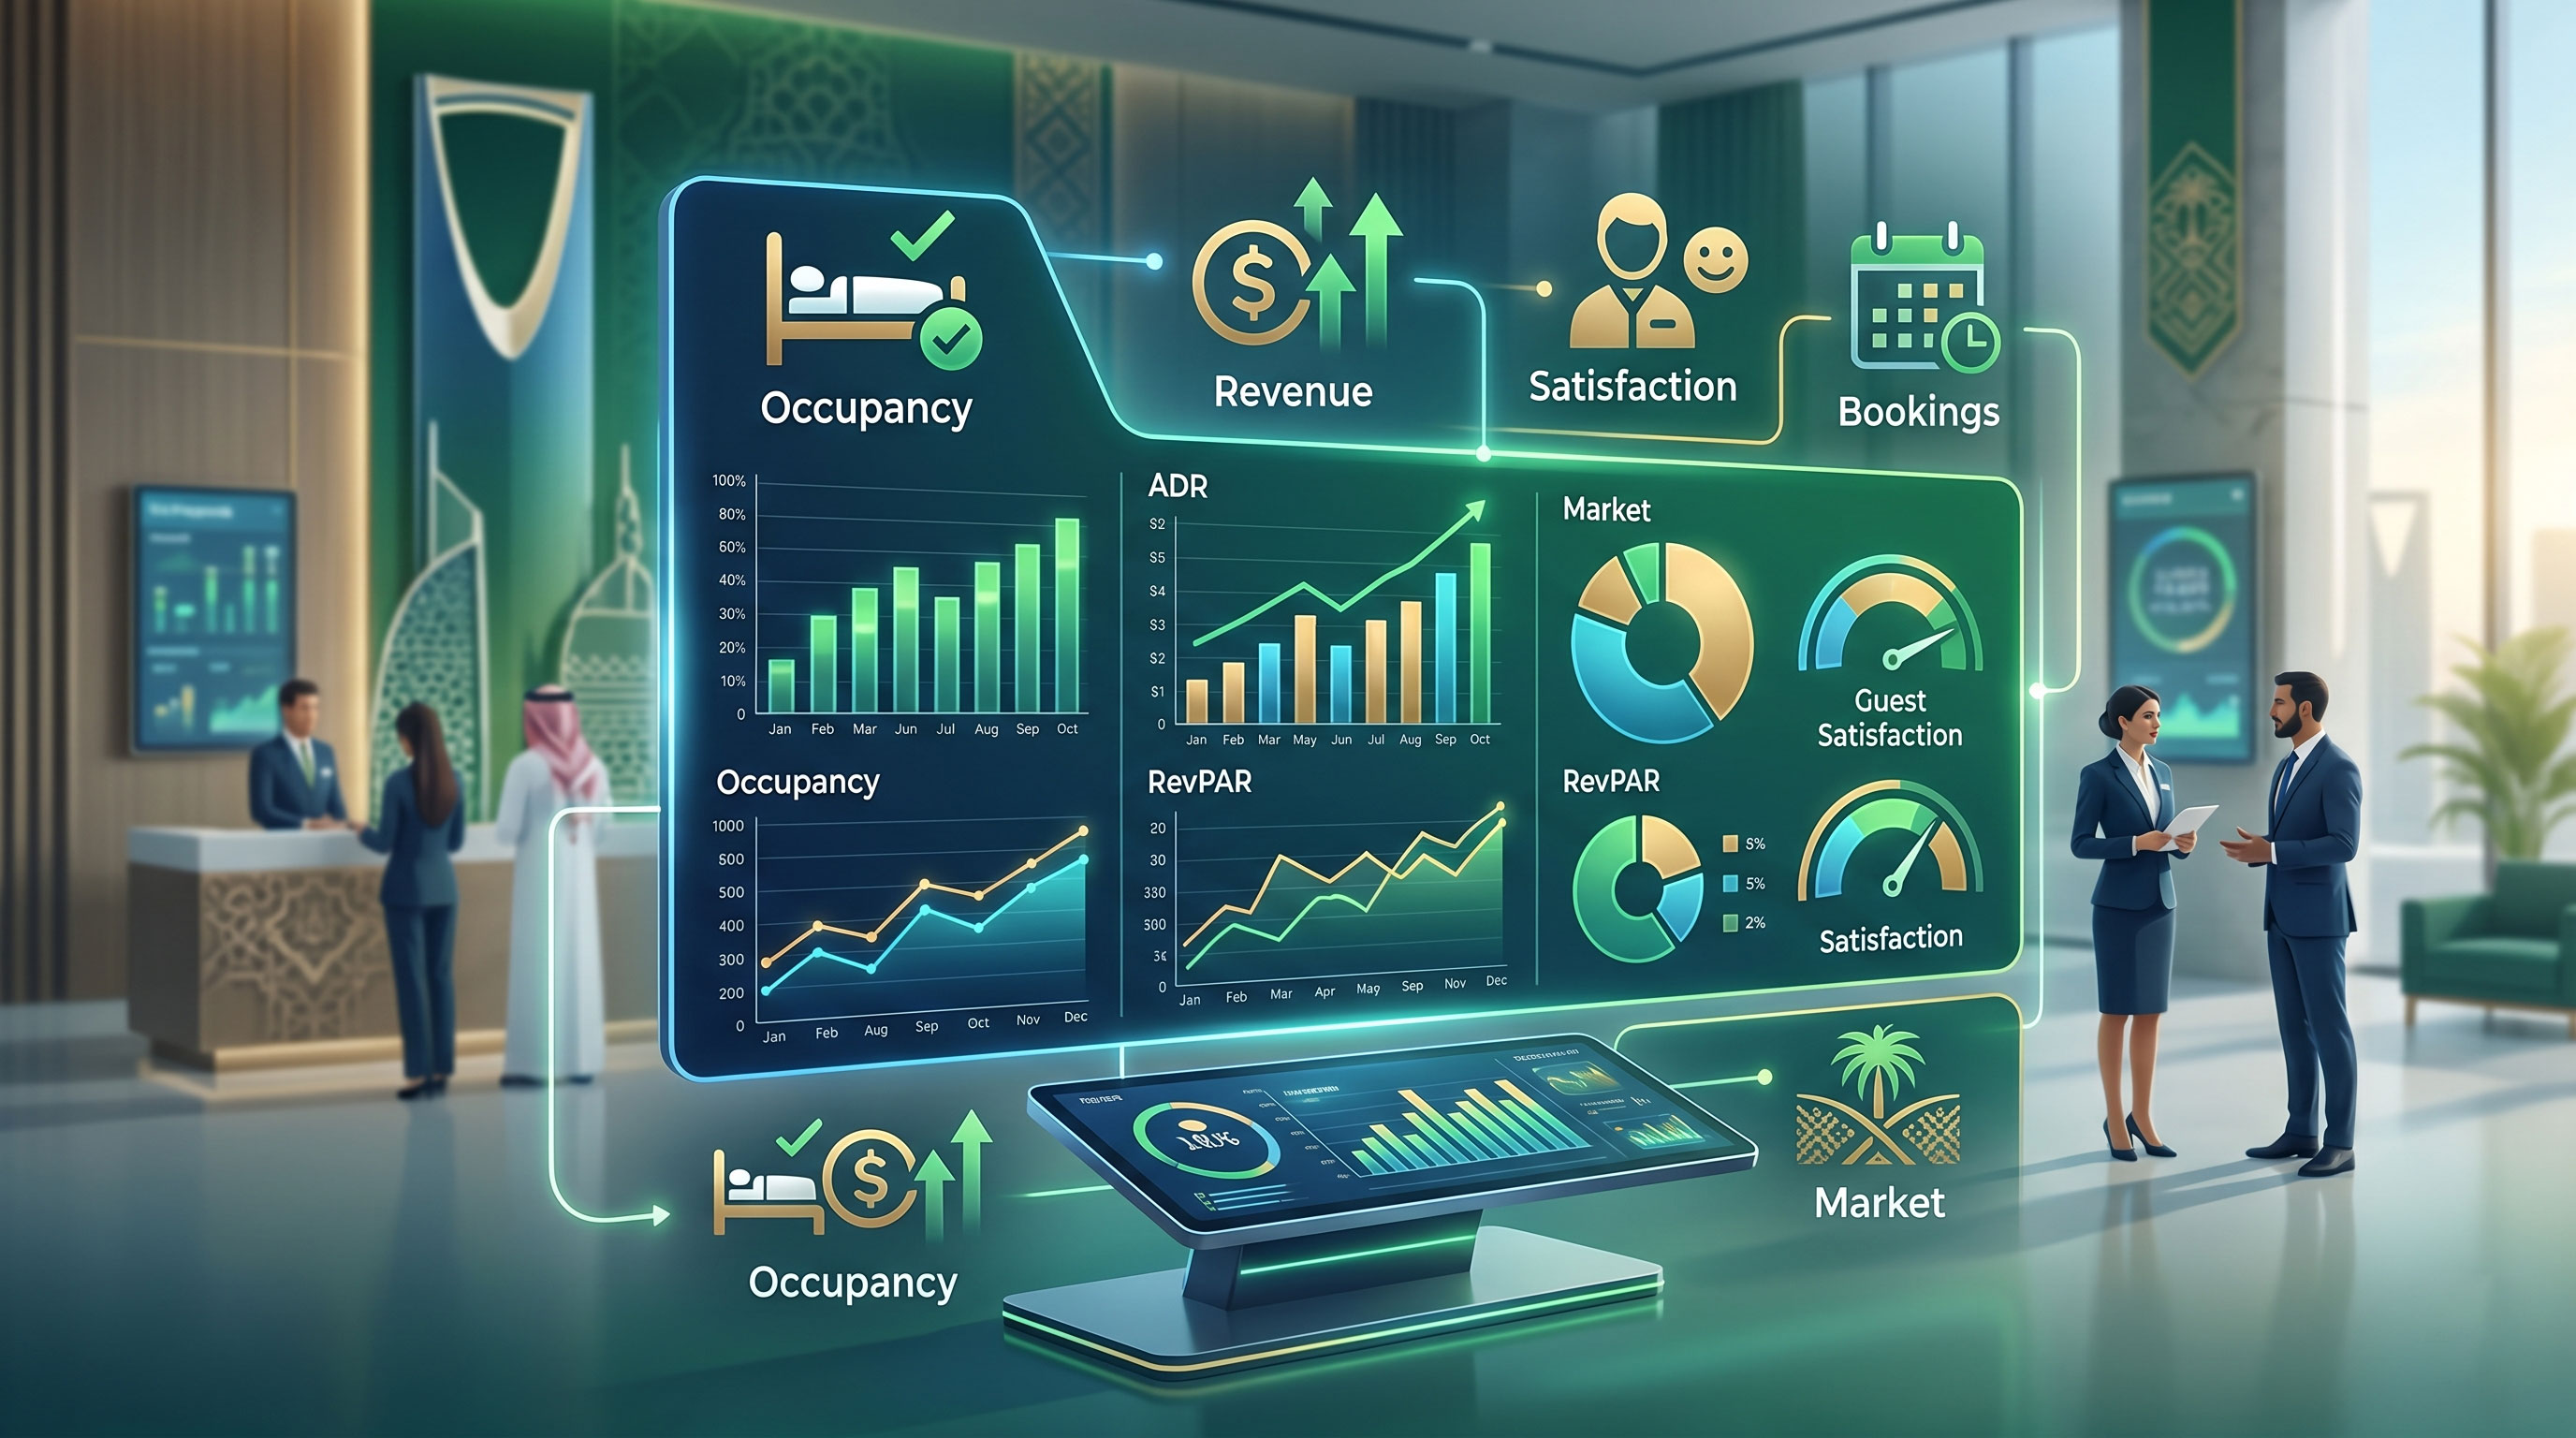
اكتشف أهم مؤشرات الأداء اليومية التي يجب على مالكي الفنادق بالسعودية تتبعها باستخدام لوحة BI. عزّز الإيرادات و...
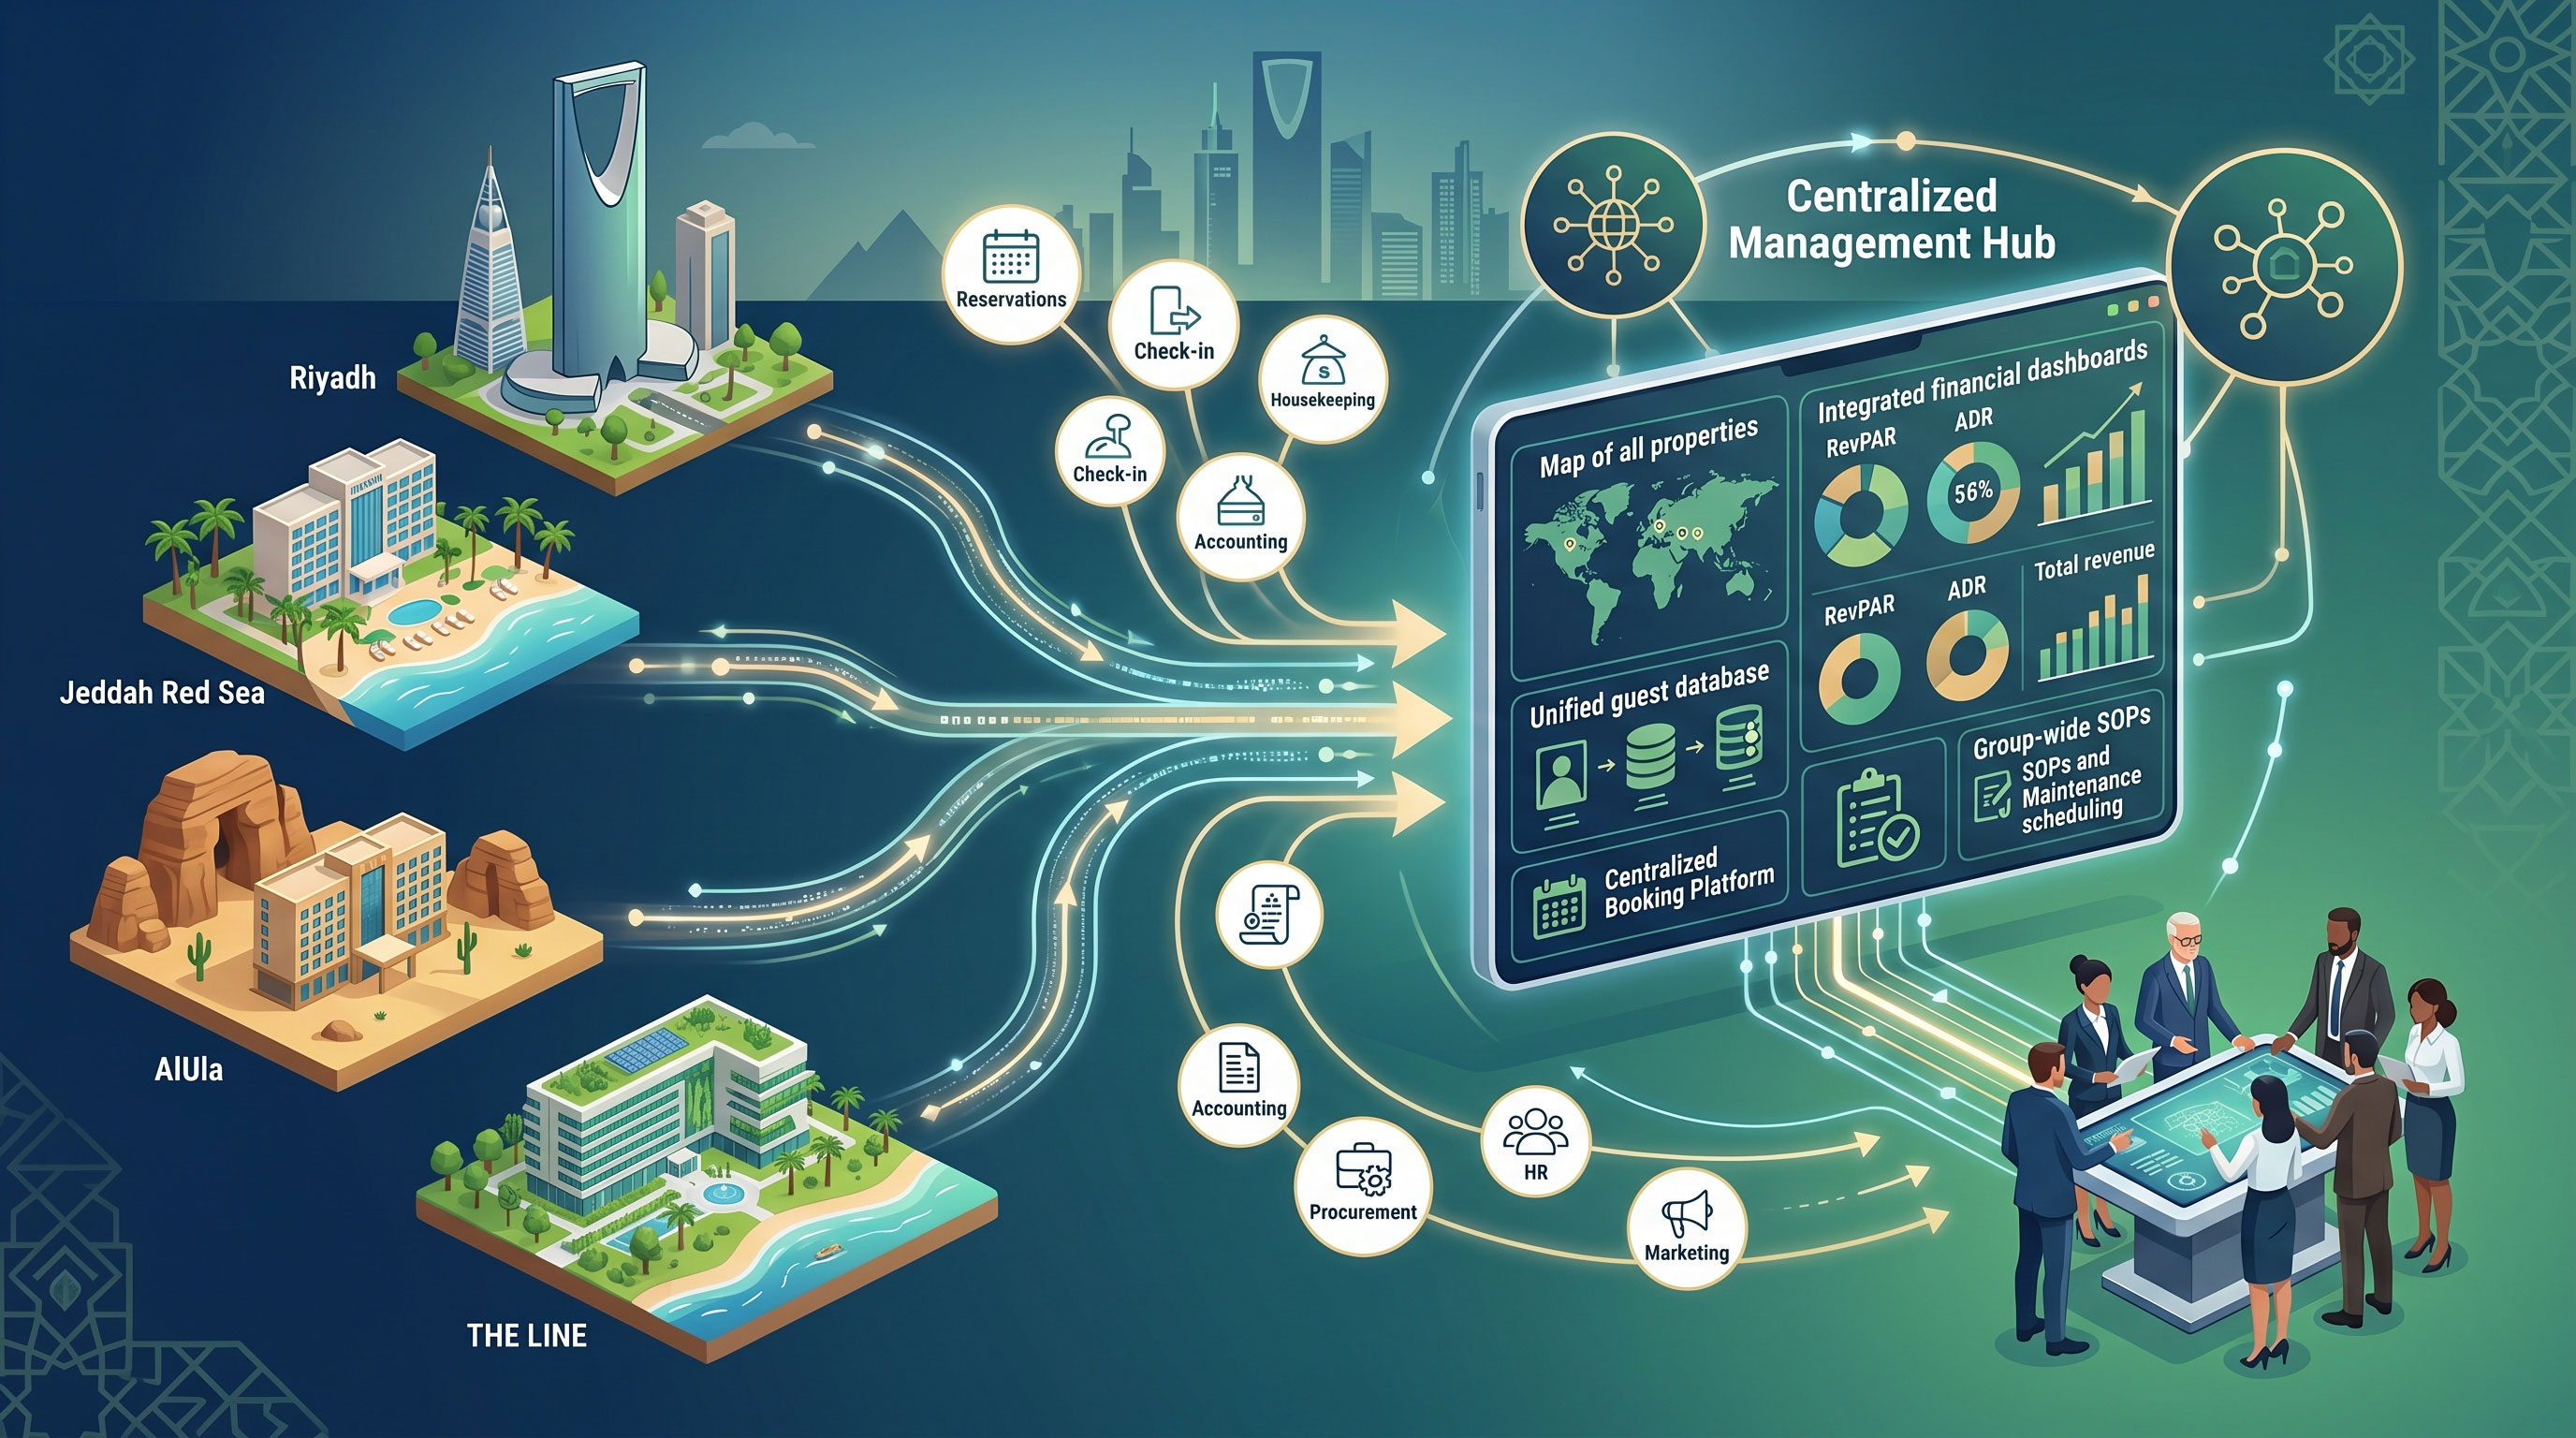
اكتشف كيفية إدارة محفظة الفنادق في السعودية عبر مركزة العمليات والتقارير المالية والإيرادات والمشتريات والم...
قارن ما تحتاجه فنادق السعودية في 2026: نظام PMS سحابي، الفوترة الإلكترونية مع هيئة الزكاة والضريبة والجمارك، شمو�...
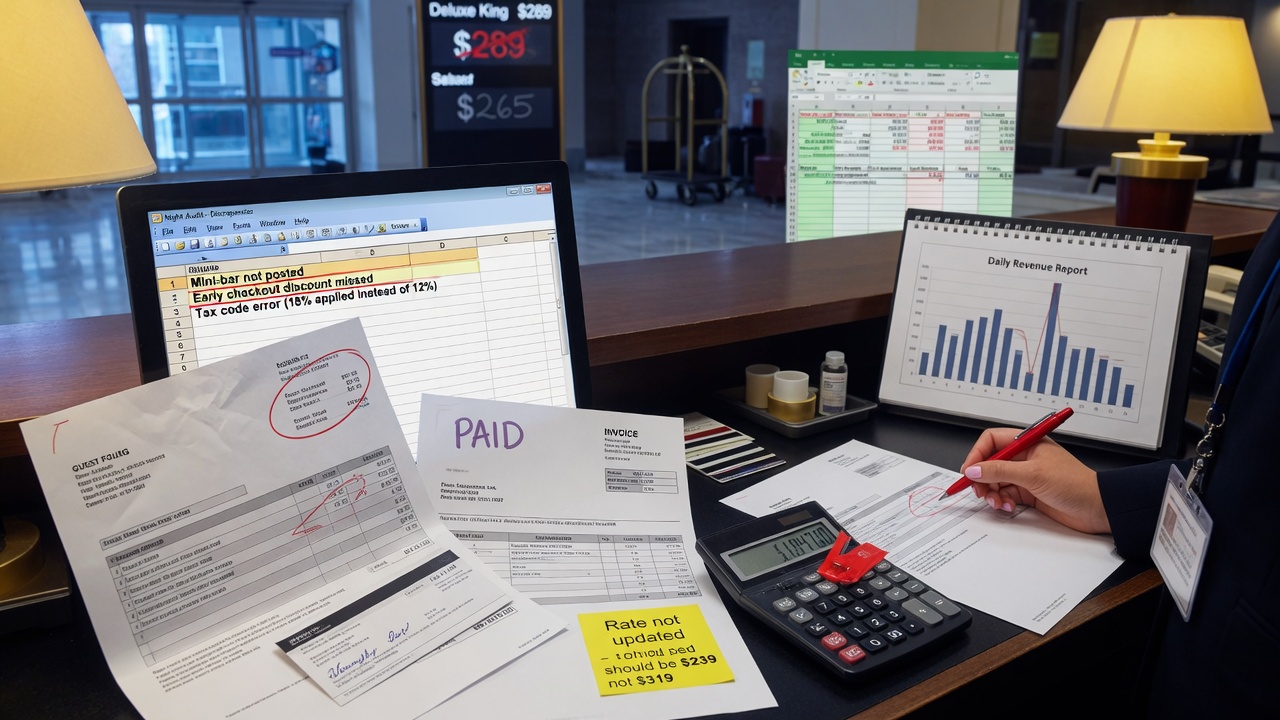
أخطاء فوترة الفنادق الشائعة في السعودية تتسبب في تسرب الإيرادات عبر أخطاء الضريبة ورسوم البلدية والرسوم غير �...
دليلك الشامل للفروقات بين أنظمة PMS للإقامة الطويلة والقصيرة في الضيافة السعودية. معايير الاختيار، الامتثال ل�...
قارن ما تحتاجه فنادق السعودية في 2026: نظام PMS سحابي، الفوترة الإلكترونية مع هيئة الزكاة والضريبة والجمارك، شمو�...
اكتشف لماذا إدارة البيانات الفندقية ضرورية للفنادق السعودية. تعلم كيفية الاستفادة من رؤى الضيوف، ضمان الامتث...
رؤية 2030 تحول ملكية الإجازات في السعودية. اكتشف دمج الفنادق بالسكني في مشاريع البحر الأحمر العالمية ونيوم للعا...
ثورة الدخول بدون مفتاح في فنادق السعودية تحت رؤية 2030: المفاتيح الرقمية والبيومترية، فوائد للنزلاء والفنادق، �...
نظام PMS القديم يكلف فنادق السعودية النزلاء والحجوزات المباشرة والإيرادات بسبب البطء وعدم التخصيص. اكتشف التك�...
تخسر الفنادق السعودية عشرات الآلاف من الريالات سنوياً بسبب تتبع الإيصالات الورقية يدوياً. اكتشف التكاليف الخ...
اكتشف كيف تقود تقنيات الذكاء الاصطناعي وإنترنت الأشياء والمباني الذكية عمليات الفنادق المستدامة في السعودية...
تعرف على ما هو مدير القنوات ولماذا تحتاجه الفنادق السعودية. أتمتة التوزيع على منصات الحجز، منع الحجوزات المزد...

قلل وقت تسجيل الوصول في الفندق من 15 دقيقة إلى أقل من 3 دقائق باستخدام التسجيل الآلي في شموس ومسح جوازات السفر. ت...

اكتشف كيف يعزز دمج الغرف الذكية مع نظام إدارة الفنادق في السعودية تجربة الضيف، كفاءة الطاقة، والامتثال لزاتك�...
اكتشف لماذا تعتبر الواجهة العربية وتكامل نقاط البيع (POS) ضروريين للفنادق في السعودية. عزز كفاءة الموظفين ورضا �...
جرب النسخة التجريبية المجانية لمدة 30 يومًا لنظام إدارة الفنادق (PMS) في السعودية من فندقة. اختبر الفوترة الإلكت�...
استراتيجيات مجربة لتجنب الغرف الفارغة خلال المواسم المنخفضة في السعودية. تعلم التسعير الديناميكي، الحجوزات �...
الموعد النهائي للمرحلة الثانية من زاتكا للفنادق: 31 مارس 2026. تعرف على متطلبات الموجة 23، تكامل الفوترة الإلكترو�...
دليل شامل لشراء نظام إدارة فنادق في السعودية. تعرف على الميزات الأساسية، الامتثال لزاتكا وشموس، العائد على ال...
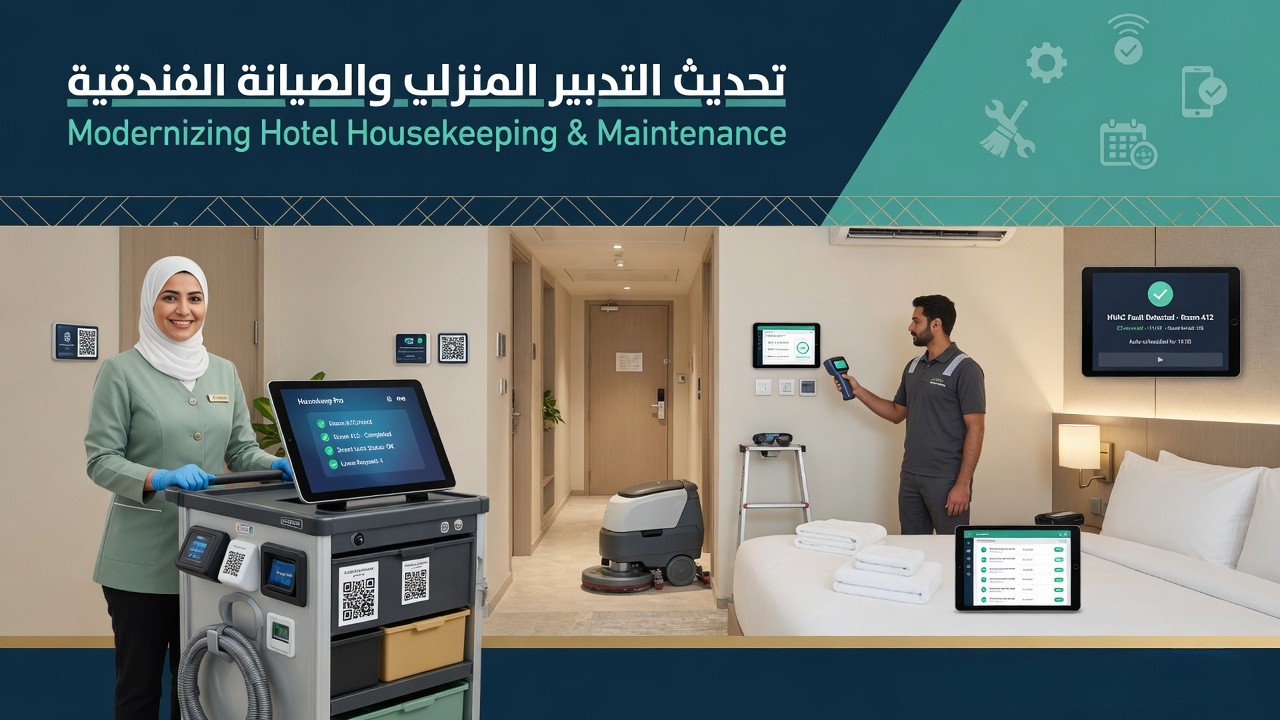
تخلص من الورق في عمليات التدبير المنزلي والصيانة بالفندق. تعلم كيف تعزز القوائم الرقمية والتحديثات الفورية و�...
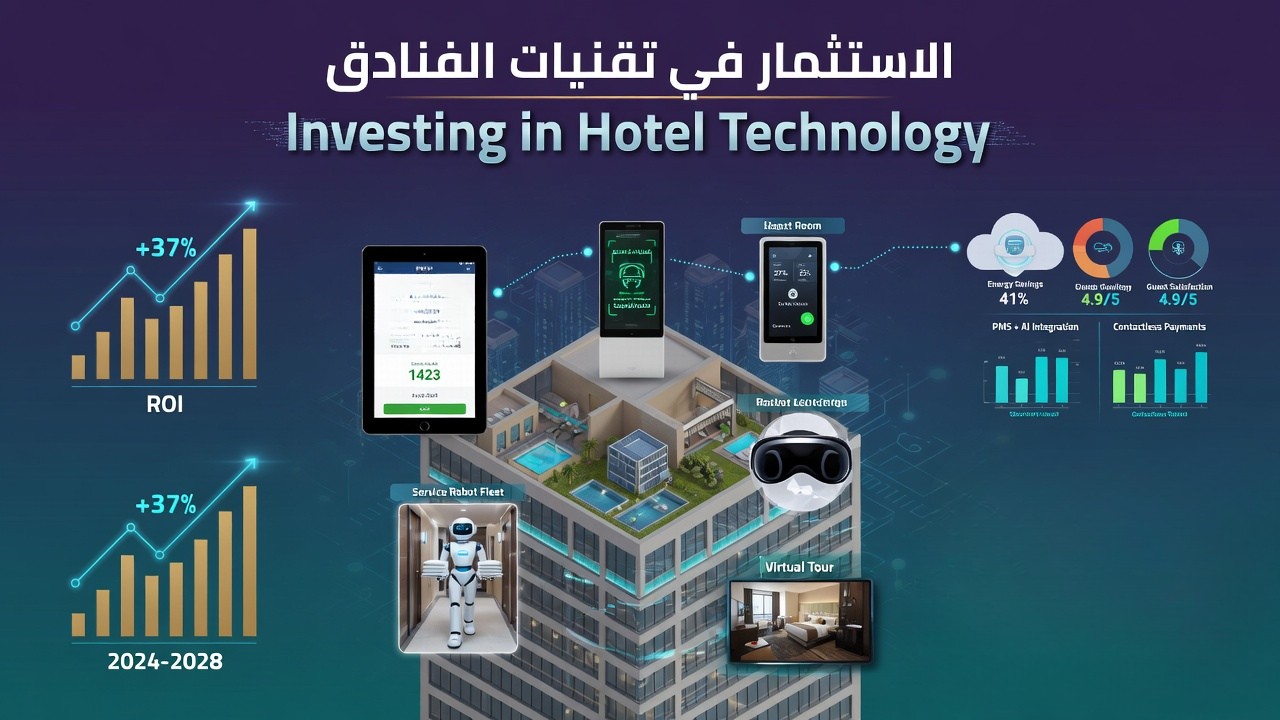
تعلم كيف يبني مشغلو الفنادق حالة عمل مقنعة للاستثمار في التكنولوجيا الحديثة. أظهر العائد على الاستثمار، حسّن ...
تعرف على كيف تزيد بطاقات الهدايا للفنادق من الإشغال والإيرادات وتجذب ضيوفًا جددًا. تعلم كيفية التكامل مع نظام...
أفكار تسويق الوجهات للفنادق في السعودية. اجذب المزيد من الضيوف، استفد من رؤية 2030، وزد الحجوزات المباشرة. استش�...
النزل الحديث مقابل الفندق – ما الفرق؟ مقارنة شاملة من حيث التكلفة، الخصوصية، المرافق، والأجواء الاجتماعية. م...
دليل شامل لضرائب الإقامة في الفنادق السعودية: ضريبة القيمة المضافة 15%، رسوم البلديات، الضريبة السياحية، الام�...
دليل كامل لتدريب نظام إدارة الفنادق (PMS) للموظفين في السعودية. تعلم كيفية تدريب فريقك على الفوترة الإلكترونية �...
قارن أفضل نظام إدارة سحابي (PMS) للشقق المفروشة في السعودية: فندقة مقابل الأنظمة التقليدية. اكتشف الأتمتة، الام�...
يشهد قطاع الضيافة في المملكة العربية السعودية نموًا متسارعًا، مدفوعًا برؤية المملكة 2030 التي تهدف إلى جعل الس�...
في ظل التحول الرقمي الذي تشهده المملكة العربية السعودية، أصبحت الفوترة الإلكترونية أحد الأعمدة الأساسية في ت...
تحول السياحة في السعودية عبر رؤية 2030: السياحة الروحية، المغامرات، برنامج تسجيل دخول الضيوف، نظام إدارة الفنا�...
التحول الرقمي في قطاع الضيافة لم يعد خيارًا، بل ضرورة. نظام فندقه PMS يقدم لك كل ما تحتاجه لإدارة فندقك بكفاءة�...
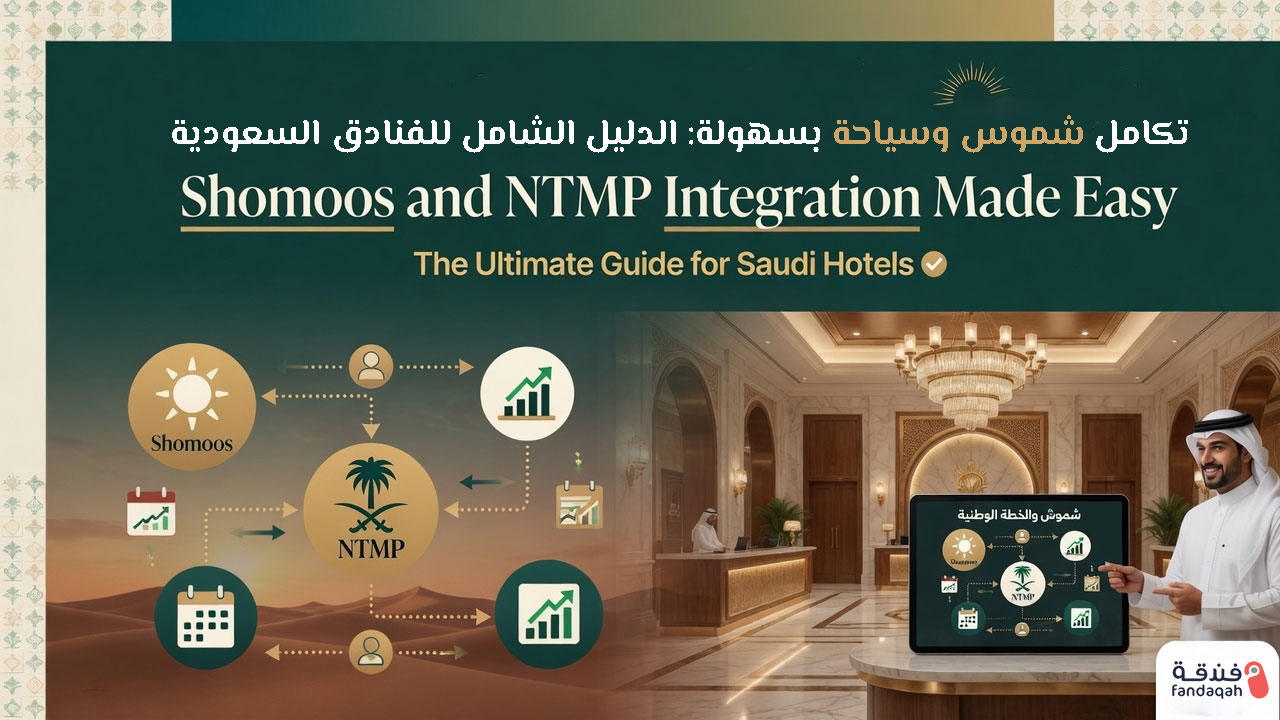
دليل كامل لتكامل شموس وسياحة للفنادق السعودية. تعلم كيفية أتمتة تسجيل الضيوف، تجنب الغرامات، وتبسيط العمليات...
دليل كامل لتكلفة نظام إدارة الفنادق (PMS) في السعودية. فهم نماذج التسعير، الرسوم الخفية، تكاليف الامتثال لزاتكا...
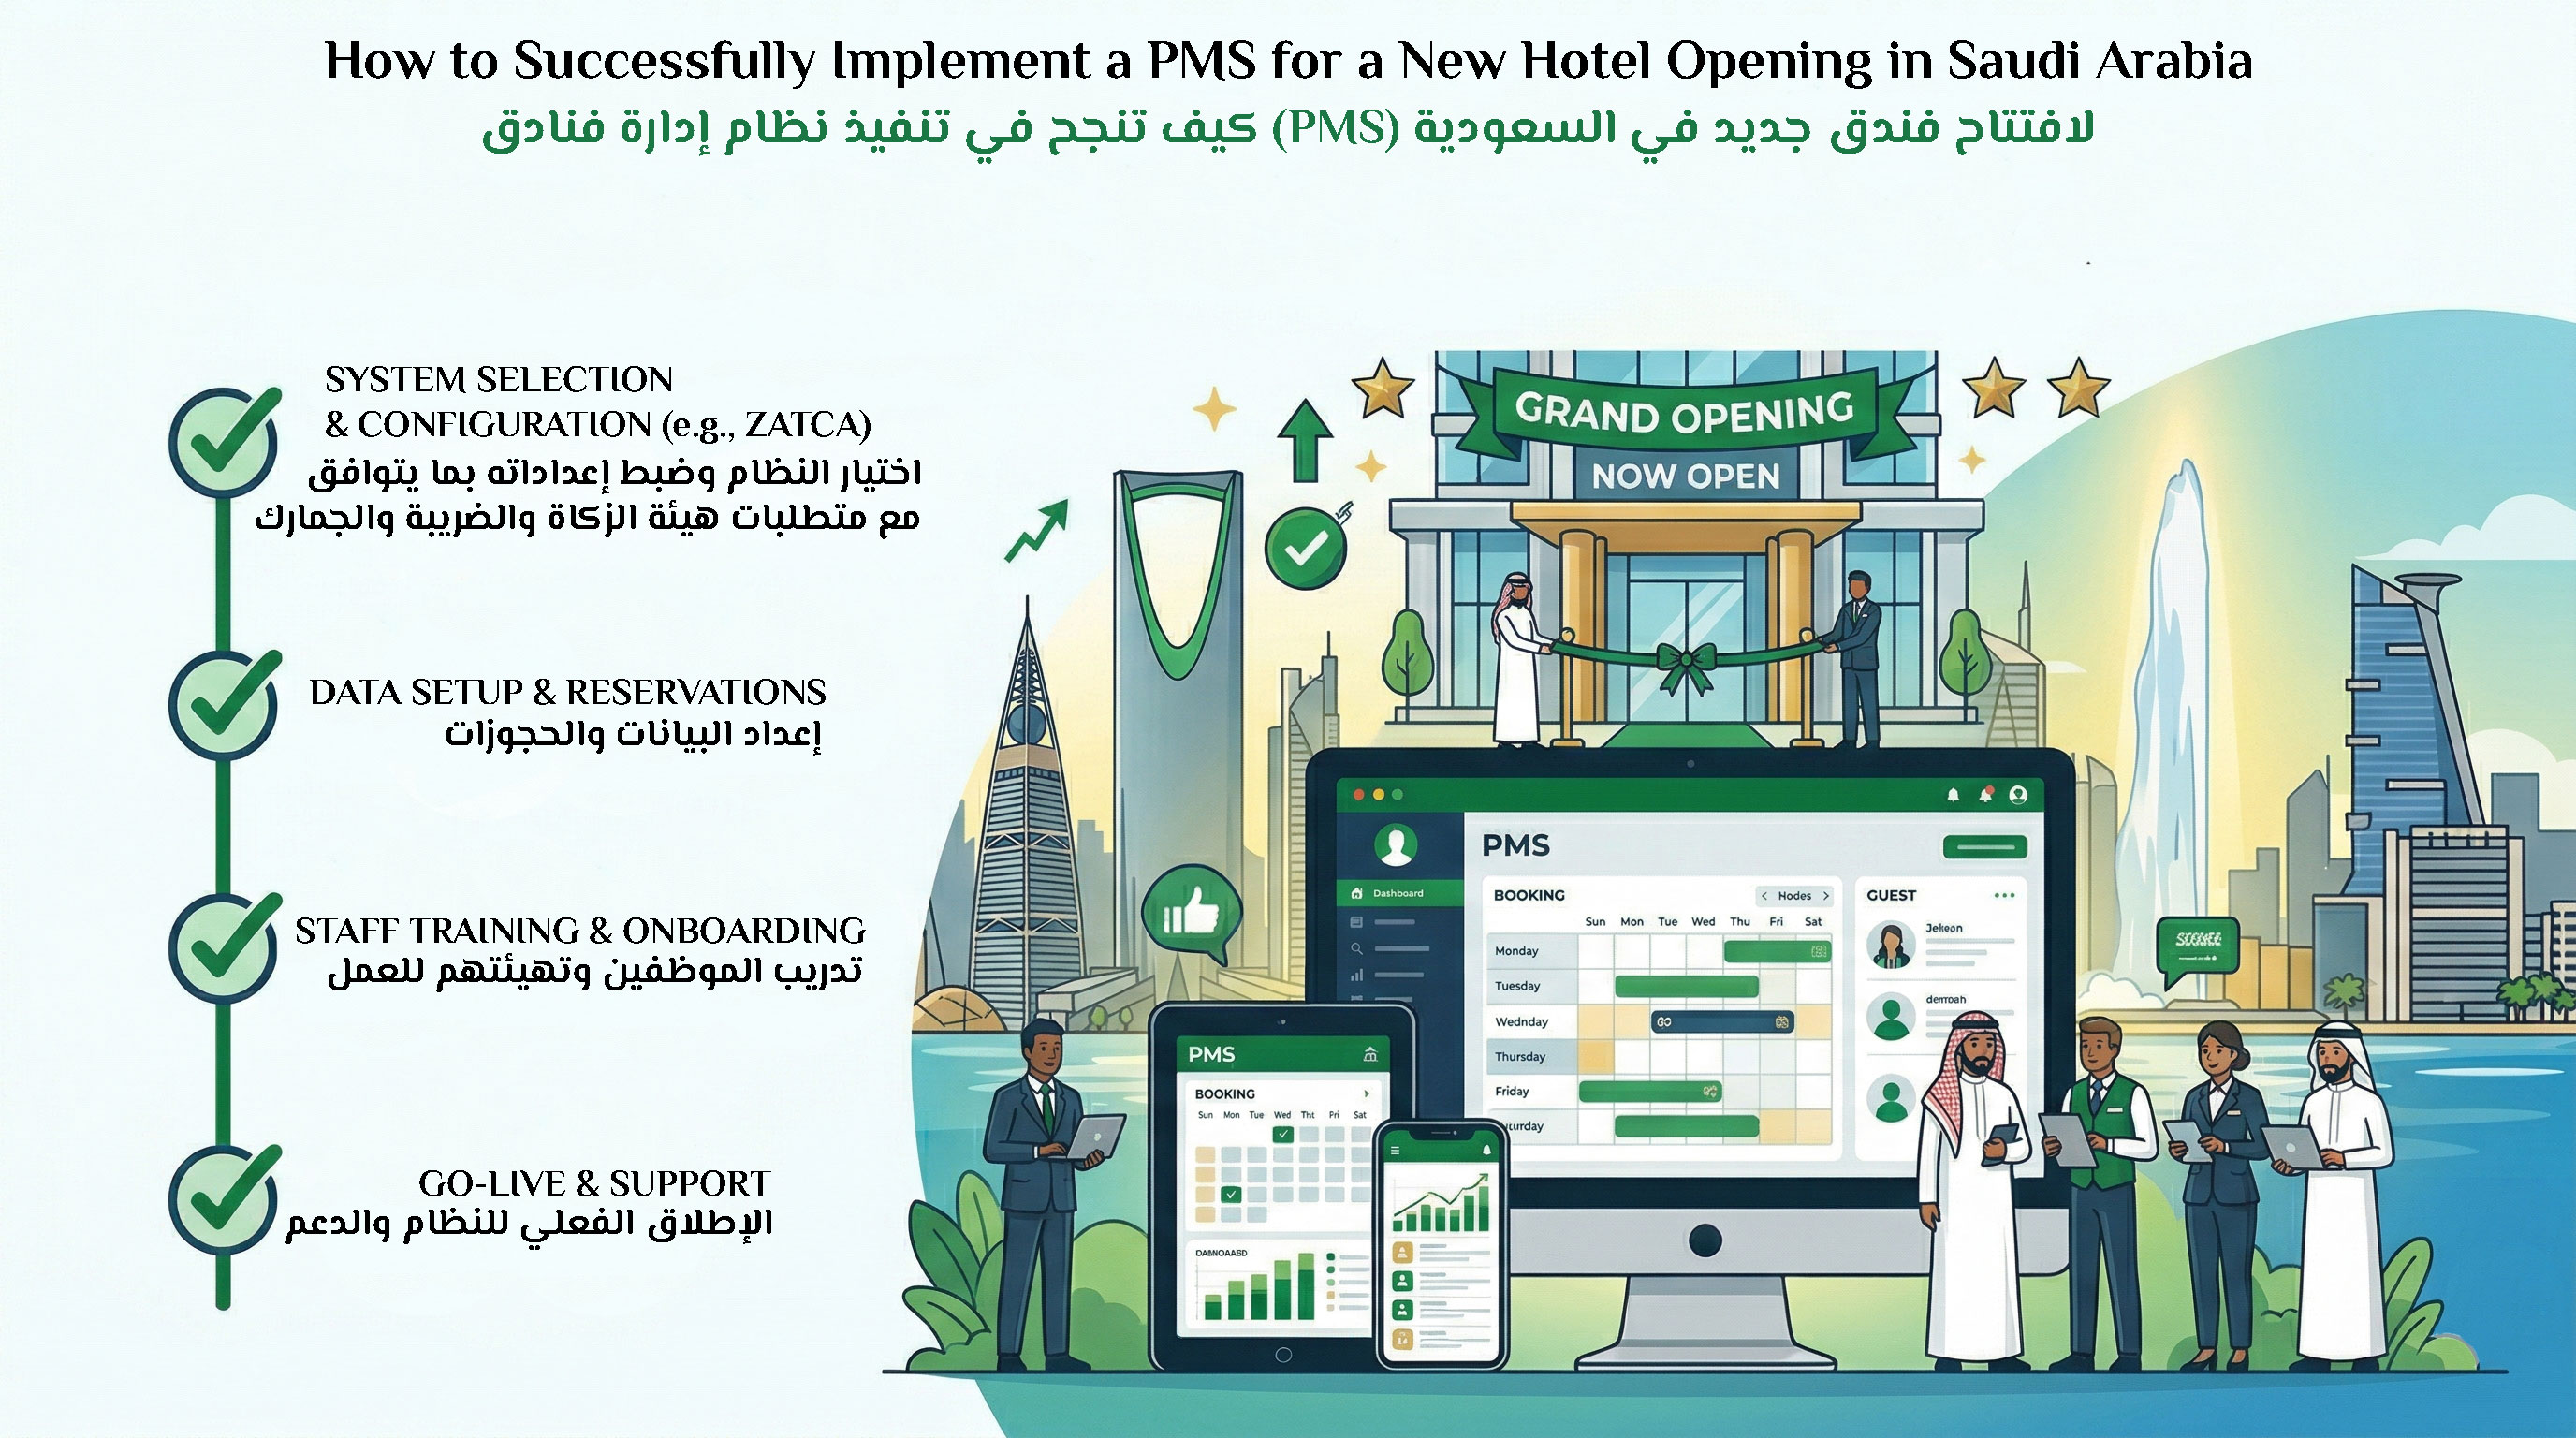
دليل خطوة بخطوة لتنفيذ نظام إدارة فنادق (PMS) لافتتاح فندق جديد في السعودية. يغطي زاتكا، شموس، أتمتة تسجيل الوصو...

اكتشف لماذا يعتبر مزود محلي لأنظمة إدارة الفنادق (PMS) في الرياض أو جدة الخيار الأذكى لفندقك. دعم أسرع، امتثال ل�...
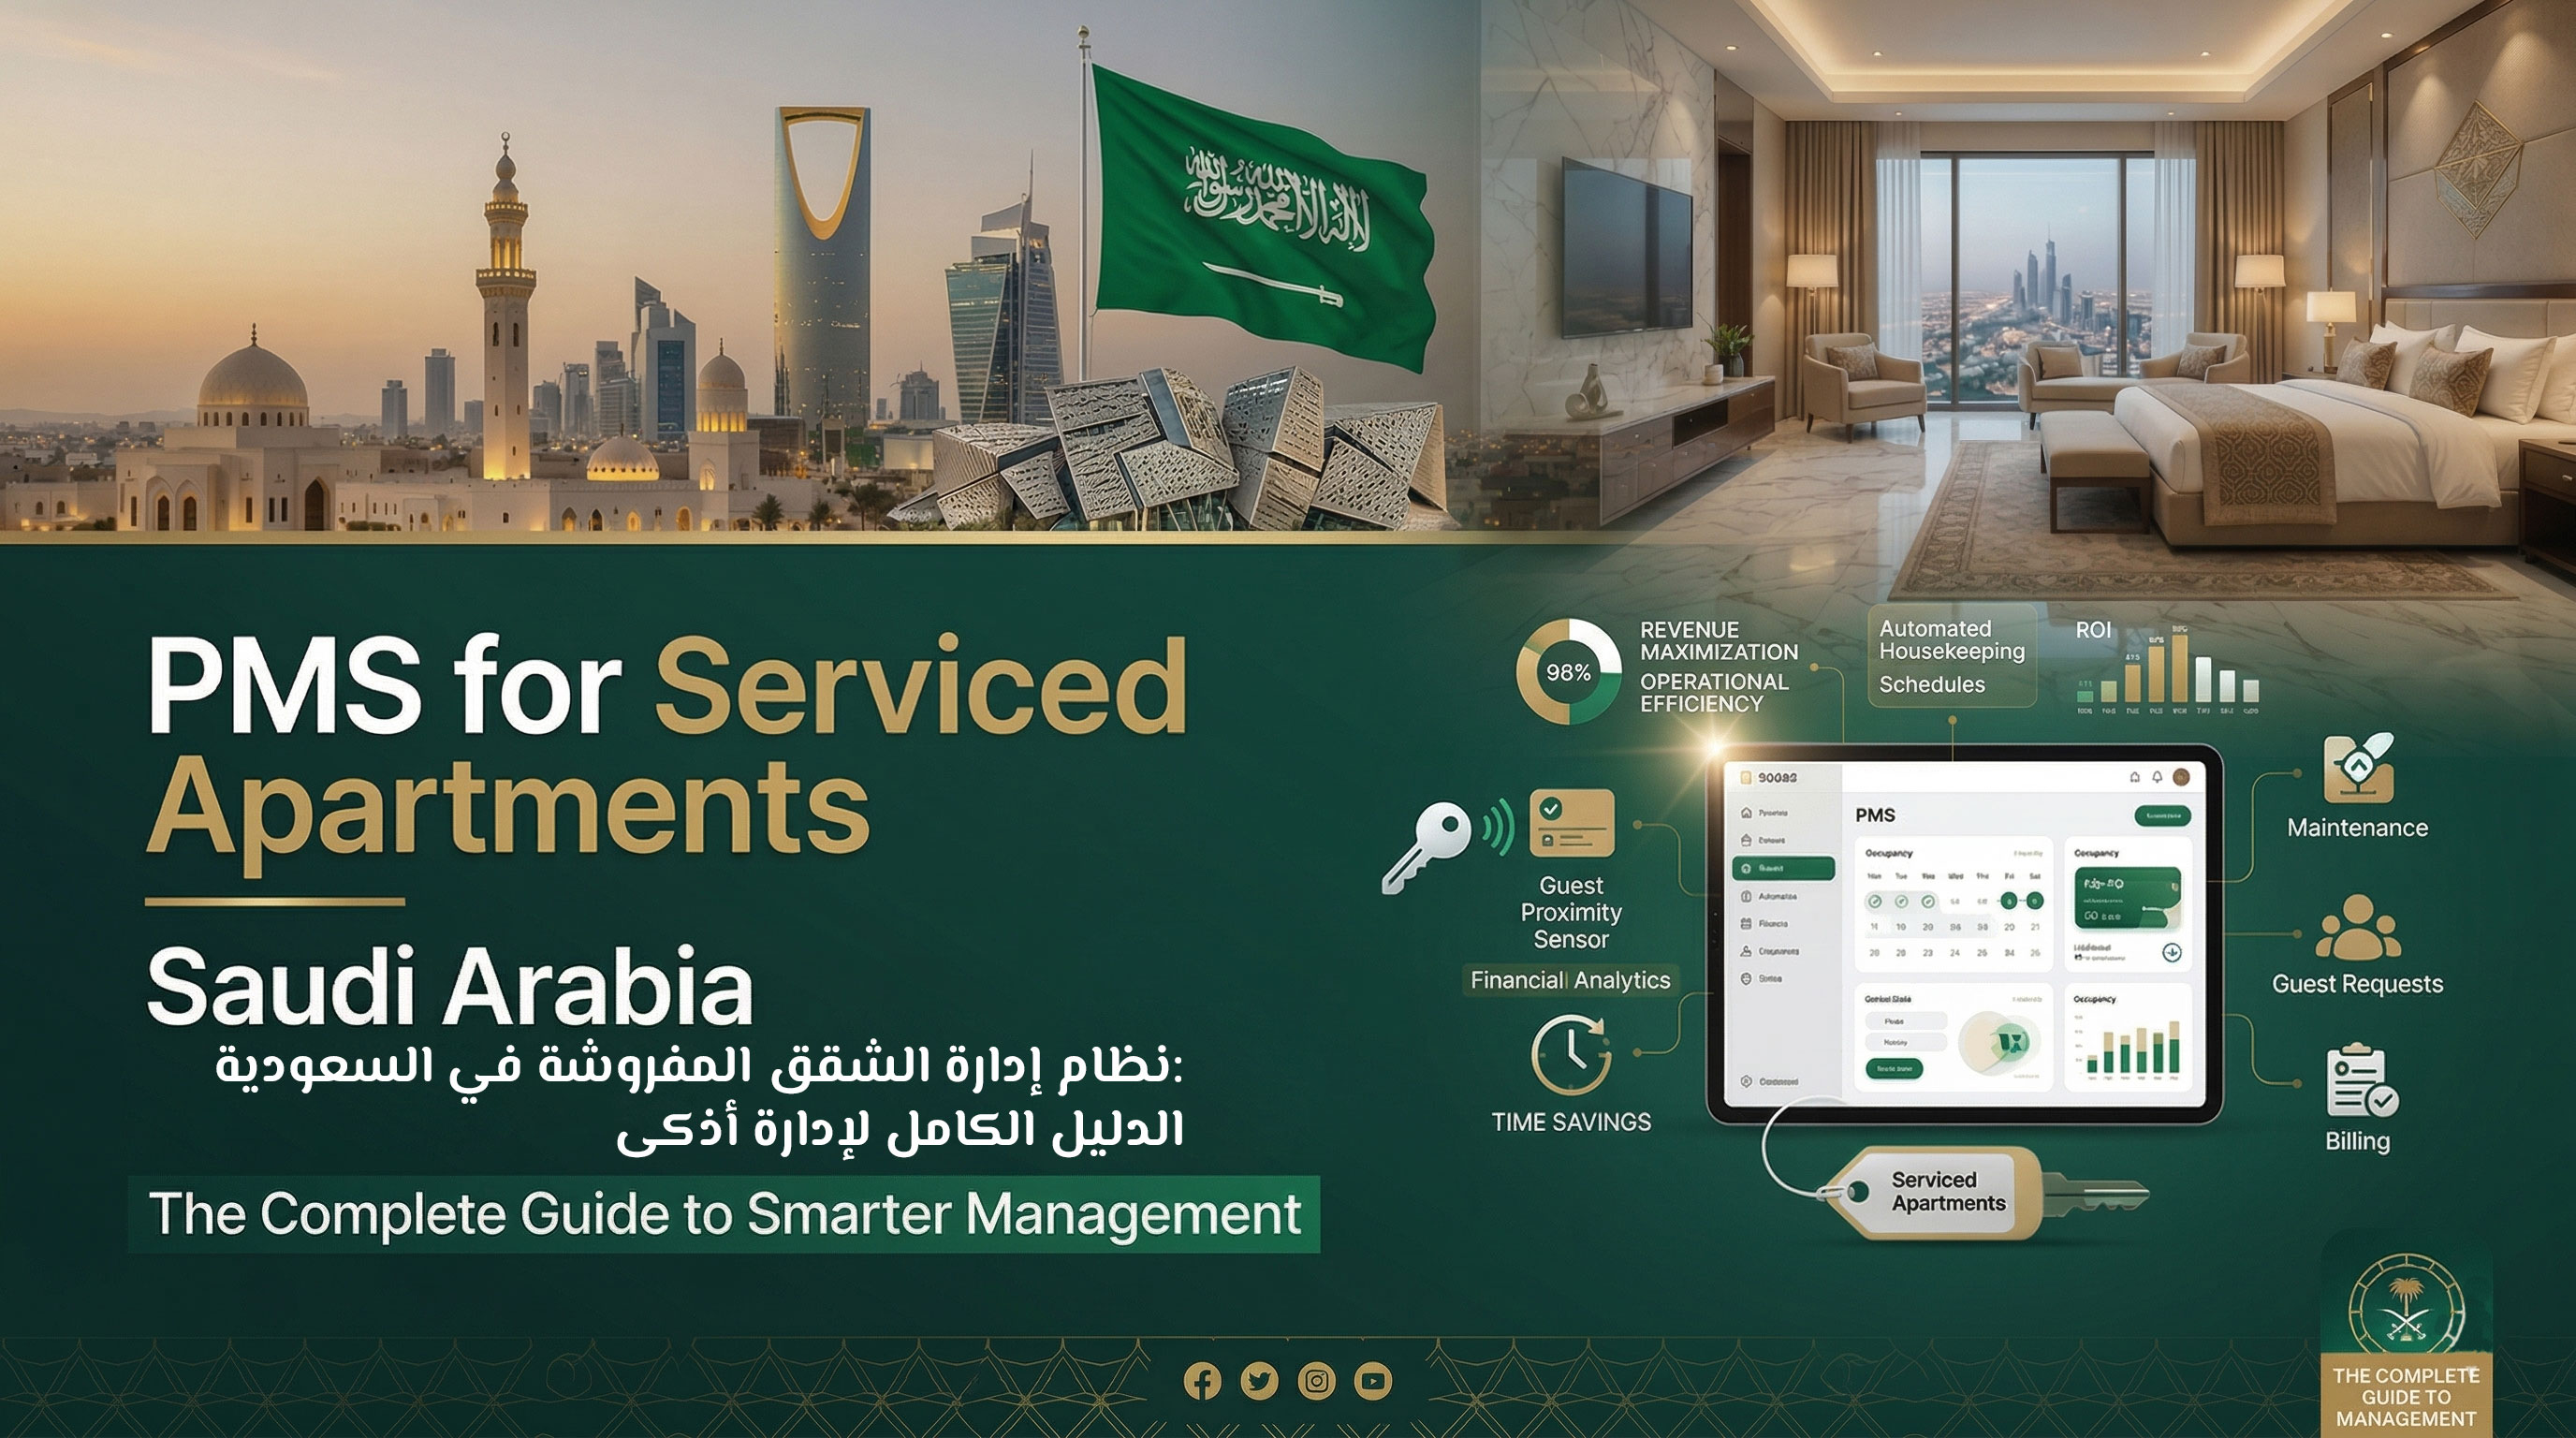
اكتشف أفضل نظام إدارة للشقق المفروشة في السعودية. أتمتة تسجيل الوصول، إدارة وحدات متعددة، الامتثال لزاتكا وش�...
اكتشف أفضل نظام نقاط بيع للفنادق في السعودية. دمج فوترة المطاعم والسبا والمتاجر مع نظام إدارة الفنادق. متوافق...
فندقه هو برنامج إدارة الفنادق الرائد في السعودية. متوافق مع زاتكا وشموس ووزارة السياحة. نظام PMS وحجز وإدارة قن�...
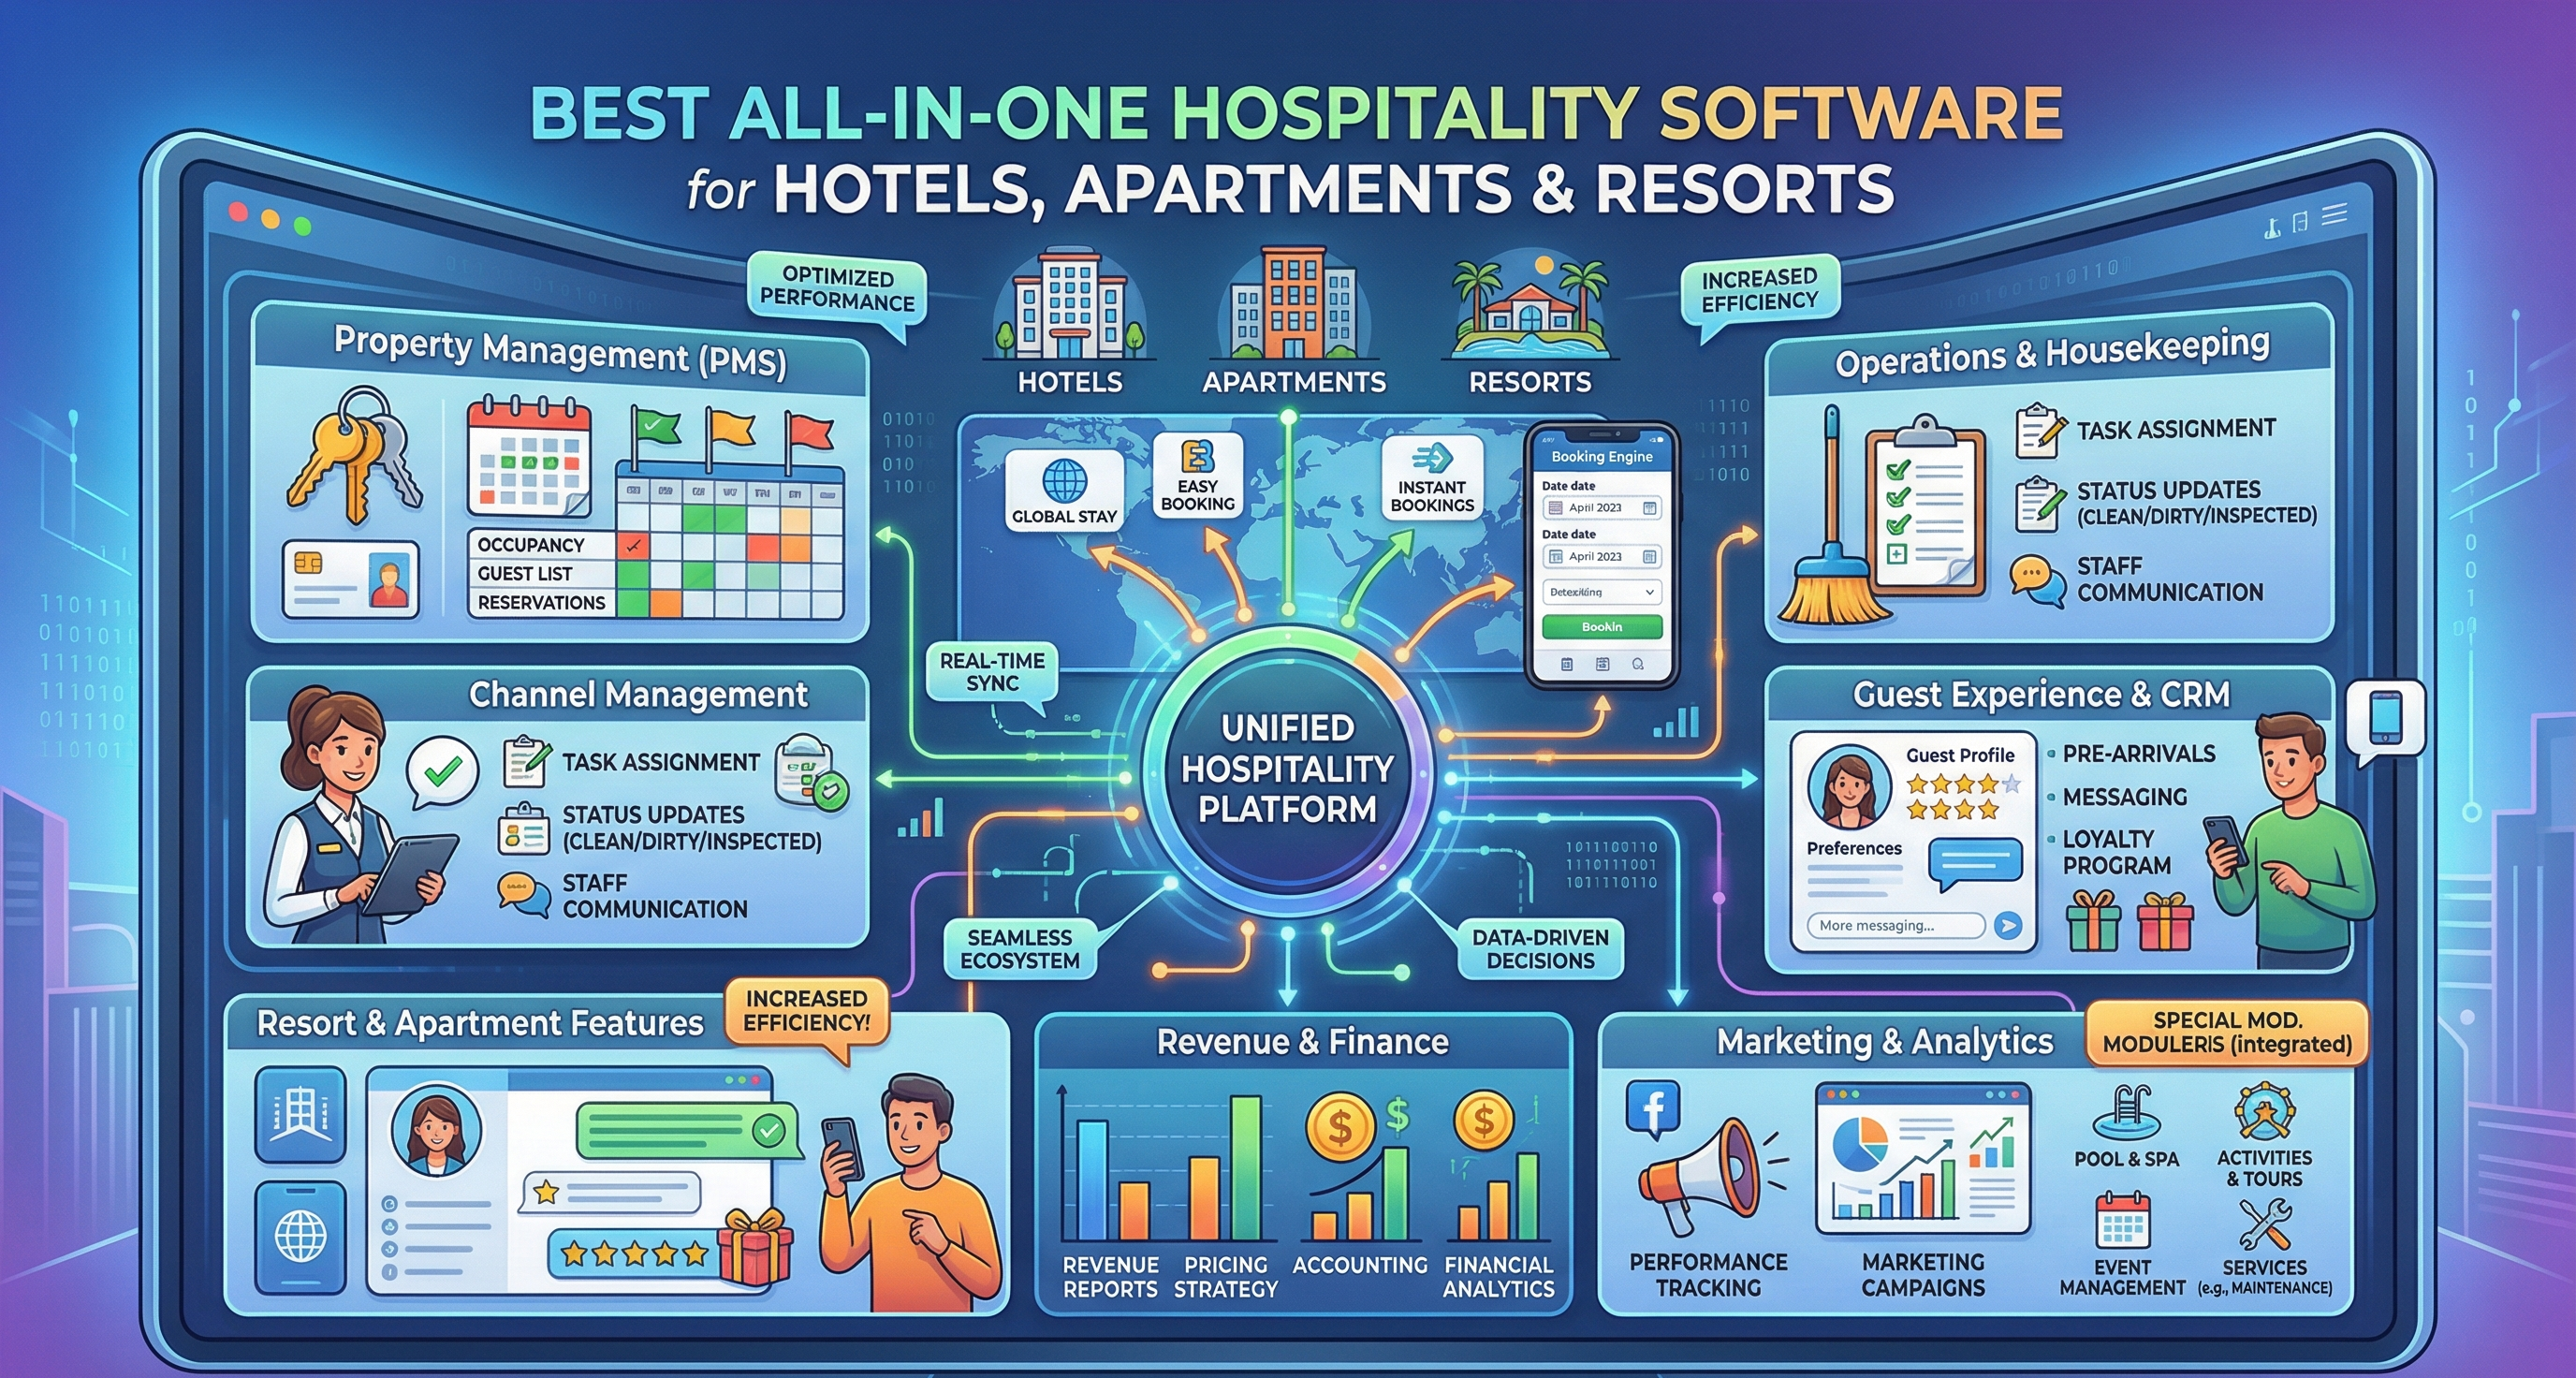
اكتشف نظام فندقة الموثوق لإدارة المنشآت الفندقية والشقق والمنتجعات. متوافق مع هيئة الزكاة والضريبة (ZATCA)، شمو�...
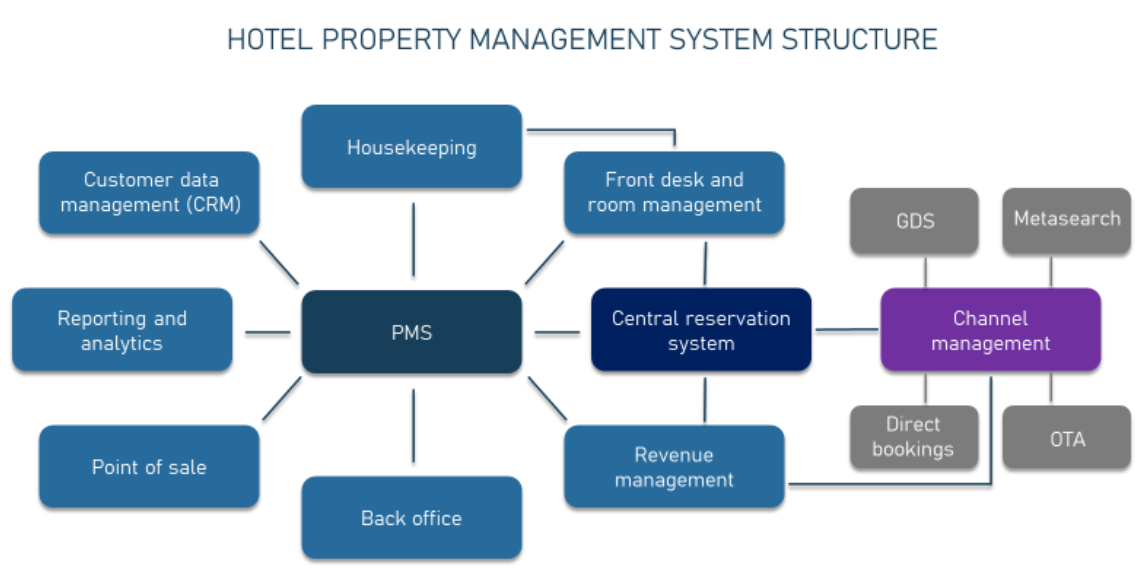
التحول الرقمي في قطاع الضيافة لم يعد خيارًا، بل ضرورة. نظام فندقه PMS يقدم لك كل ما تحتاجه لإدارة فندقك بكفاءة، �...
أتمتة تسجيل وصول فنادق السعودية مع مسح جوازات السفر. متوافق مع زاتكا، متكامل مع شموس. قلل وقت الانتظار 70%. تجرب�...
انضم لبرنامج شركاء فندقه لبرنامج إدارة فنادق السعودية. اربح 200 ريال لكل إحالة، متوافق مع زاتكا. 800+ فندق يثقون ب...
دليل متكامل لتحليل آراء النزلاء وتحسين أداء الفنادق في السعودية. تعرف على مؤشرات الأداء، التكنولوجيا، الامتث...
تعرف على كيفية إدارة وتوحيد أسعار فنادقك عبر جميع منصات الحجز باستخدام مدير قنوات فندقة. زيادة الحجوزات المبا...
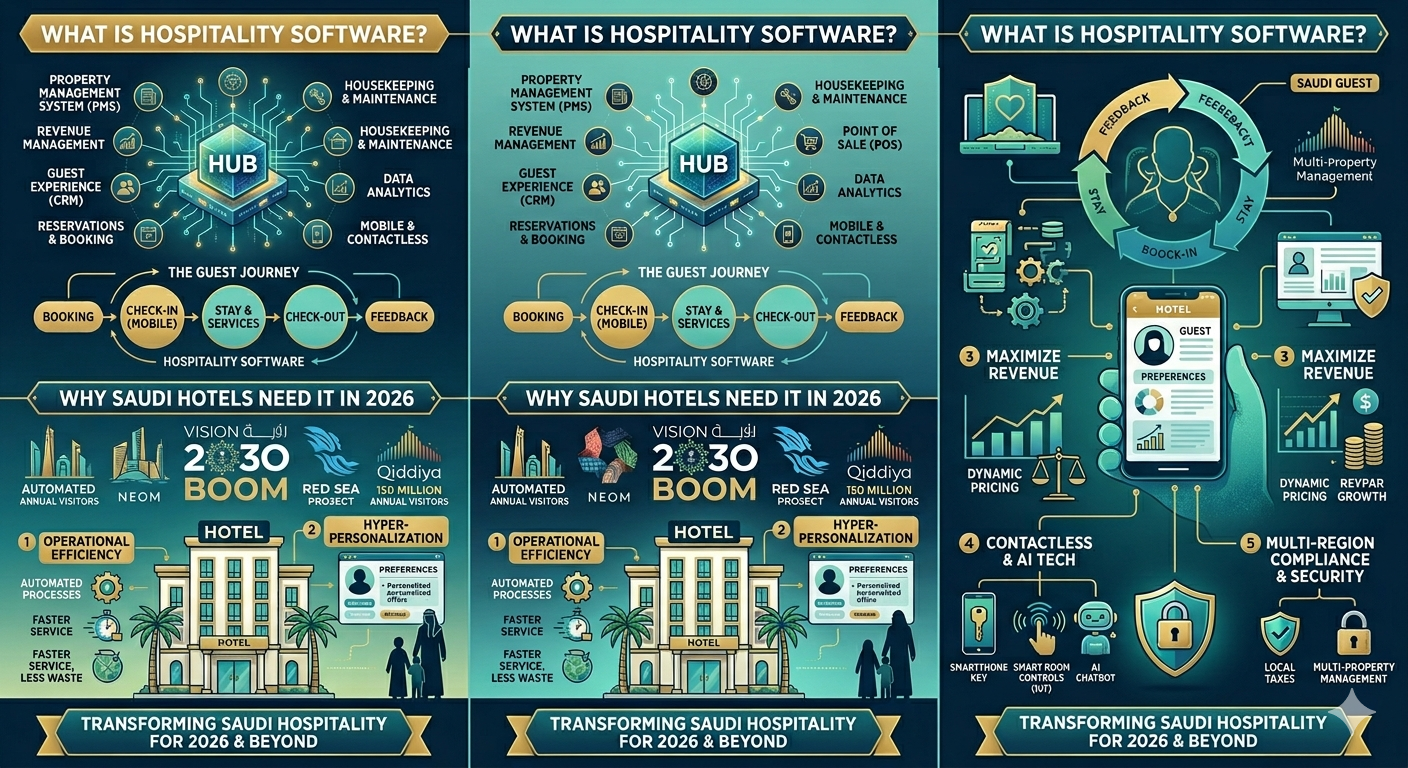
تعرف على برامج الضيافة ولماذا تحتاجها الفنادق السعودية في 2026. دليل شامل عن أنظمة إدارة الفنادق، أتمتة تسجيل ا�...
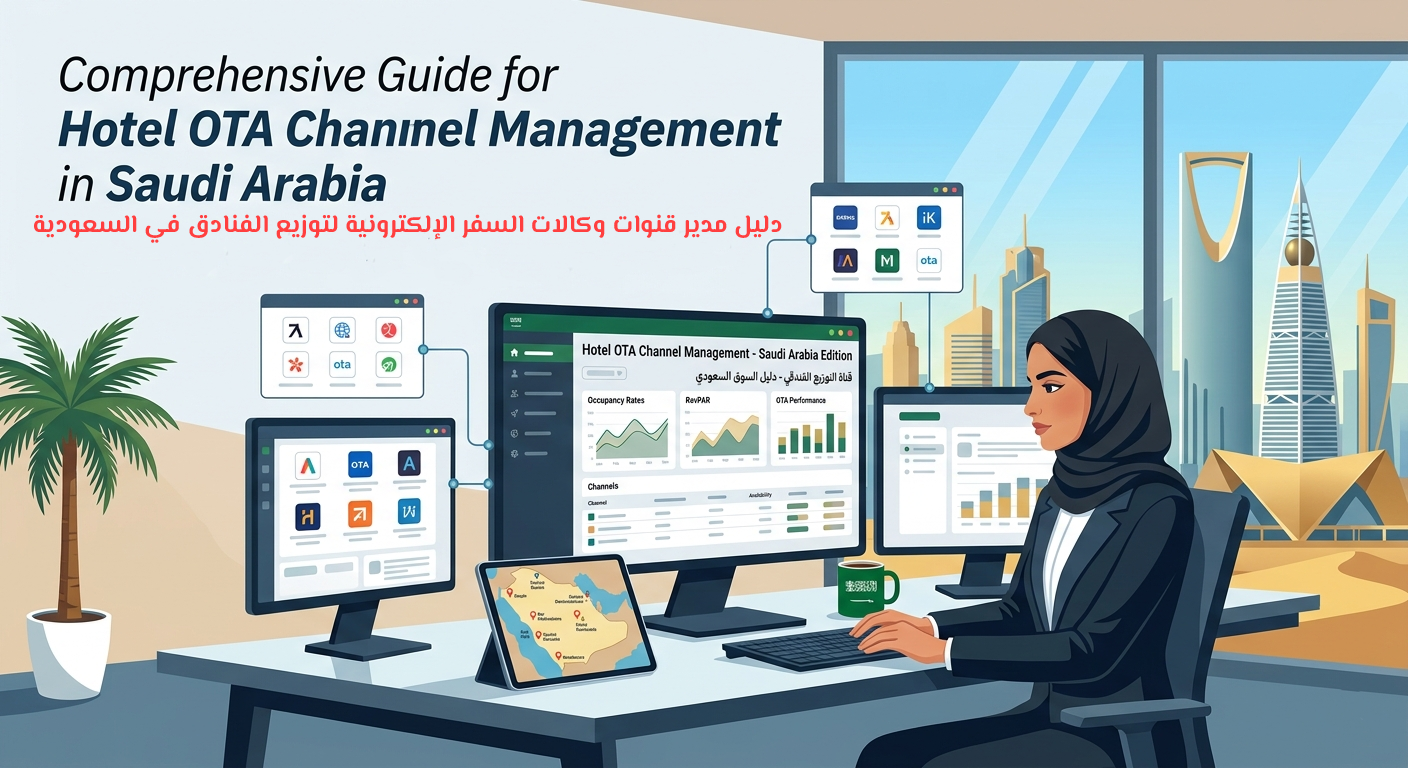
دليل شامل لمدير قنوات وكالات السفر الإلكترونية لتوزيع الفنادق في السعودية. تعرف على كيفية زيادة الحجوزات، أت�...

دليل شامل لمراجعة الفنادق 2026: تعرف على أنواع المراجعة المالية، إجراءات المراجعة الليلية، التقارير الأساسية، ...
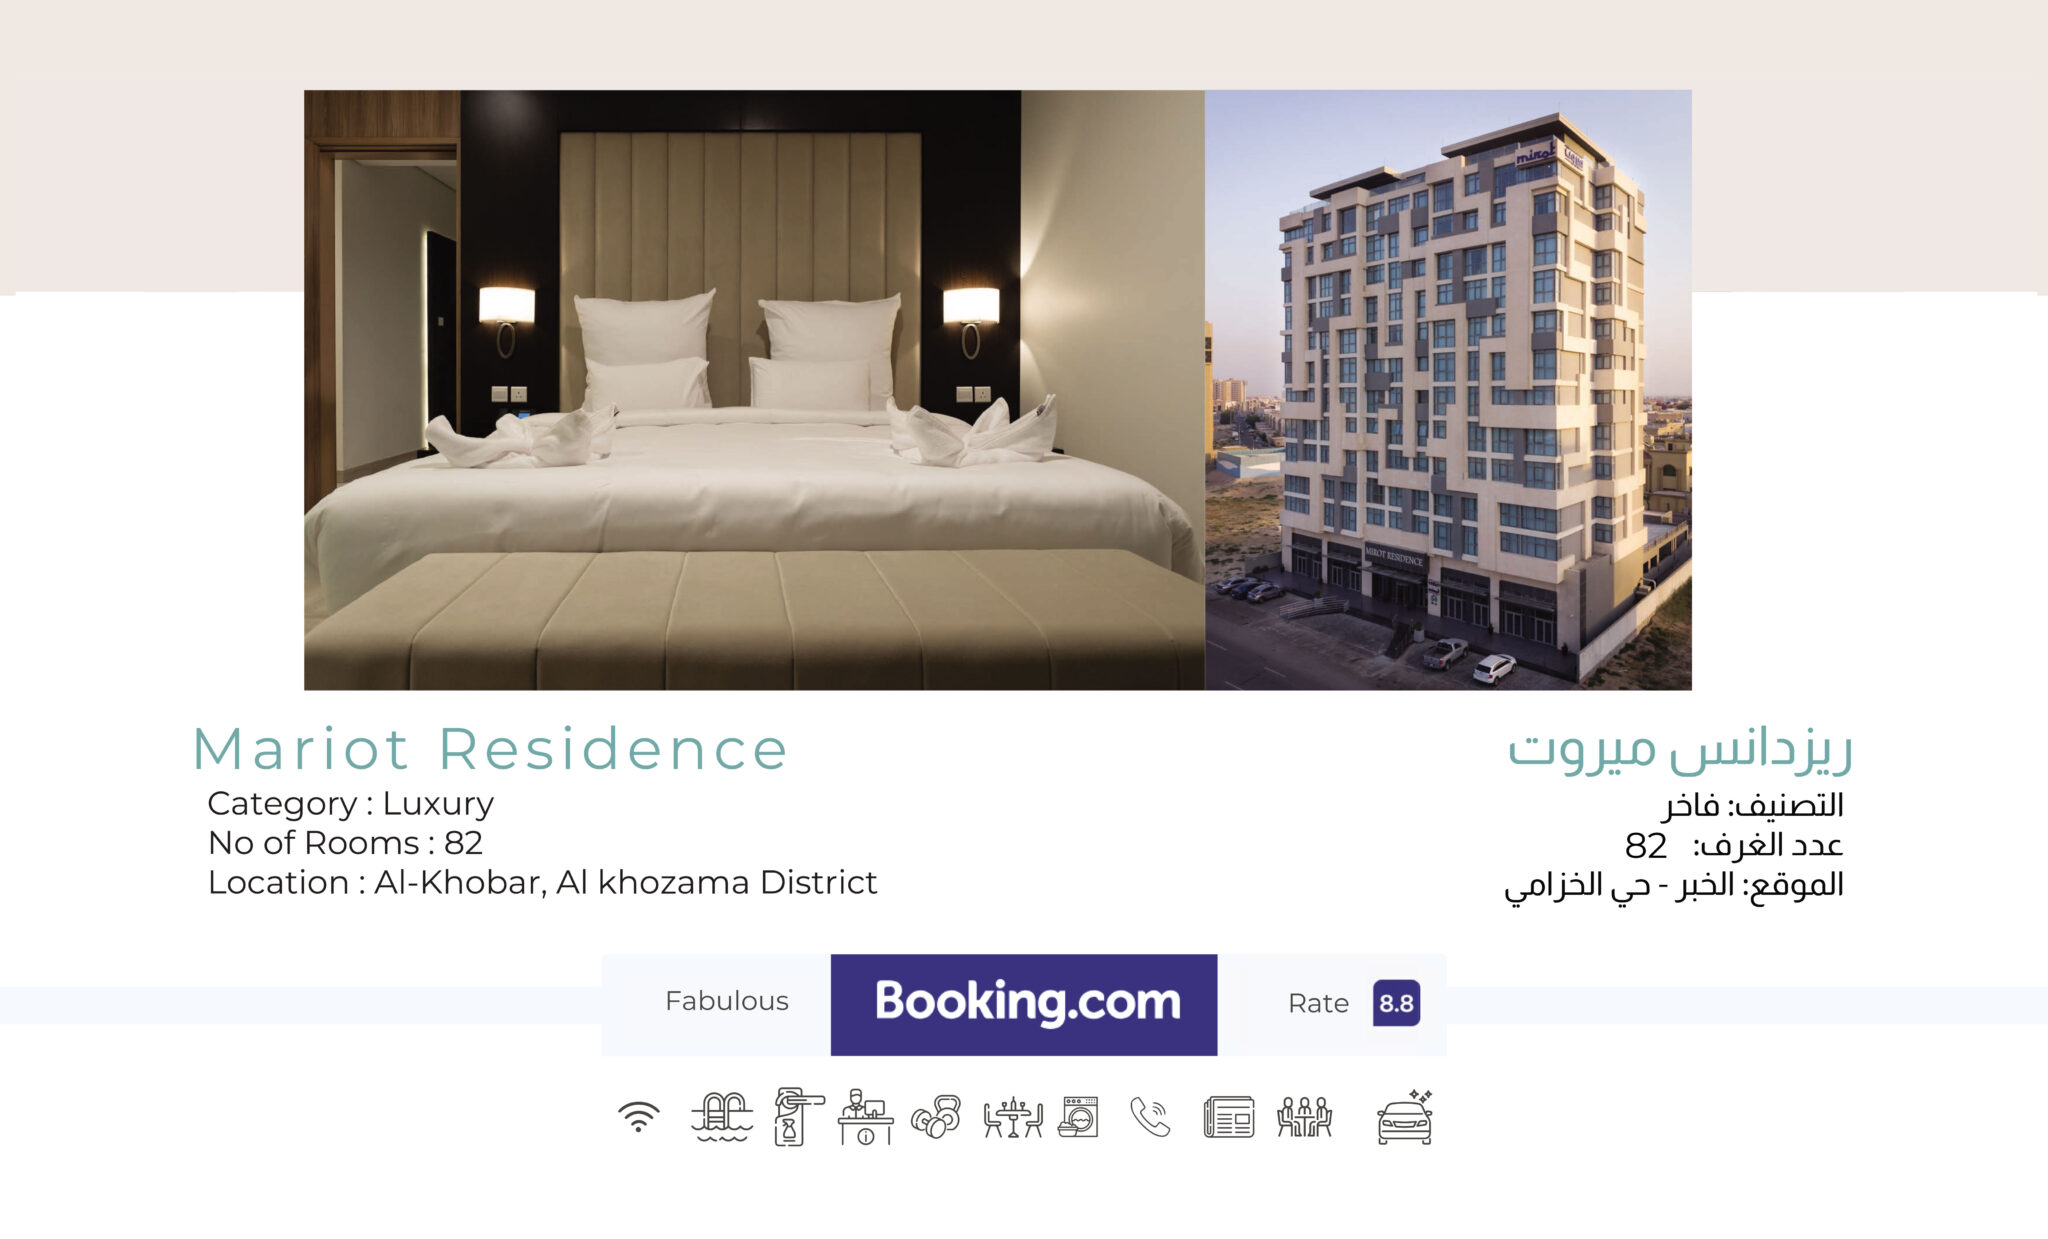
بدأ “فندق ميروت” كمنشأة متواضعة بتصنيف نجمة واحدة في مدينة الخبر. ومع اعتماده على بنية رقمية محدودة، وعمليا�...

في قطاع الضيافة، تسعير الغرف ليس مجرد رقم يُكتب على الشاشة، بل هو قرار استراتيجي يؤثر على الإيرادات، الإشغال،...
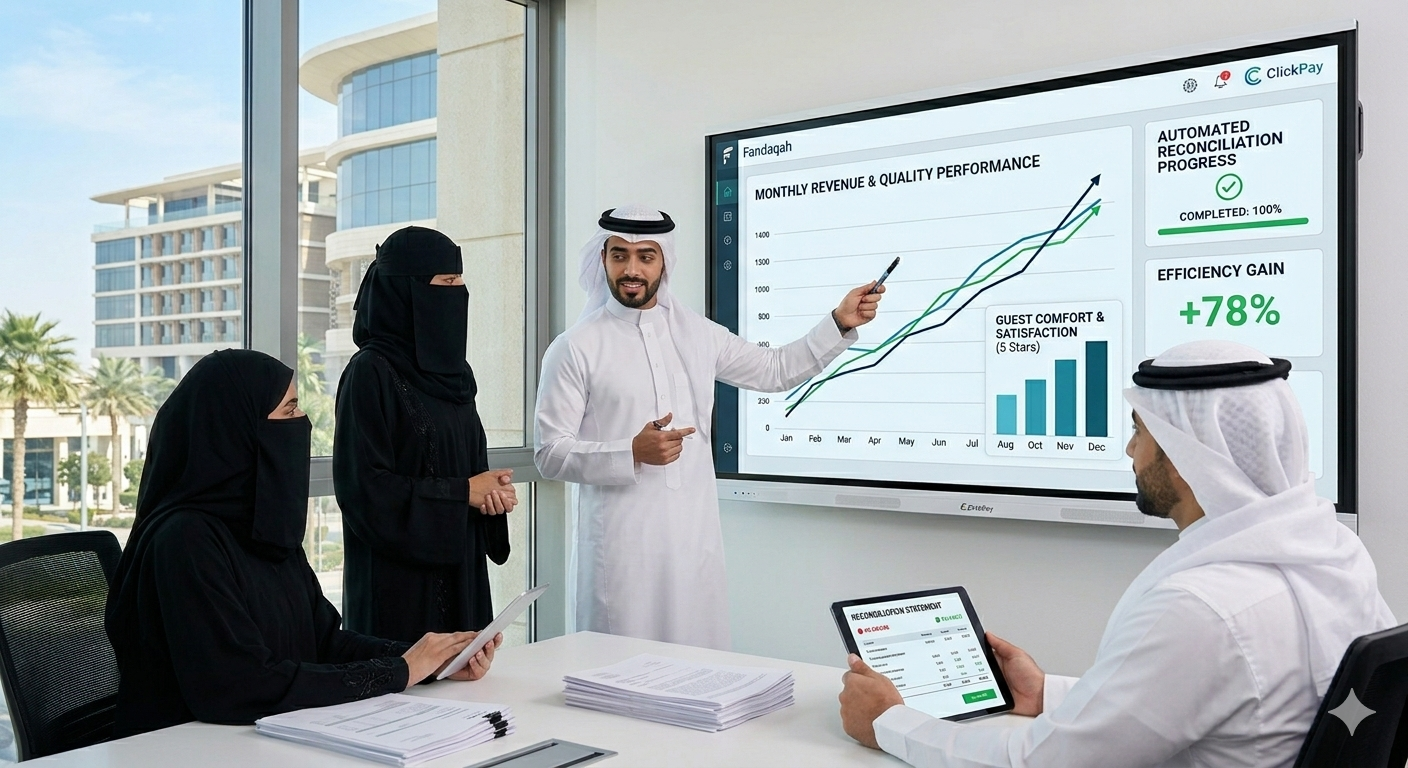
في عالم الضيافة، كل لحظة لها وزنها. من أول تحية في الاستقبال إلى آخر خطوة عند تسجيل المغادرة، يسعى الفندق إلى ت...
الدليل الشامل لقمة مستقبل الضيافة السعودية 2026: التواريخ، الموقع، المتحدثون، فرص الاستثمار، التقنية، والامتث...
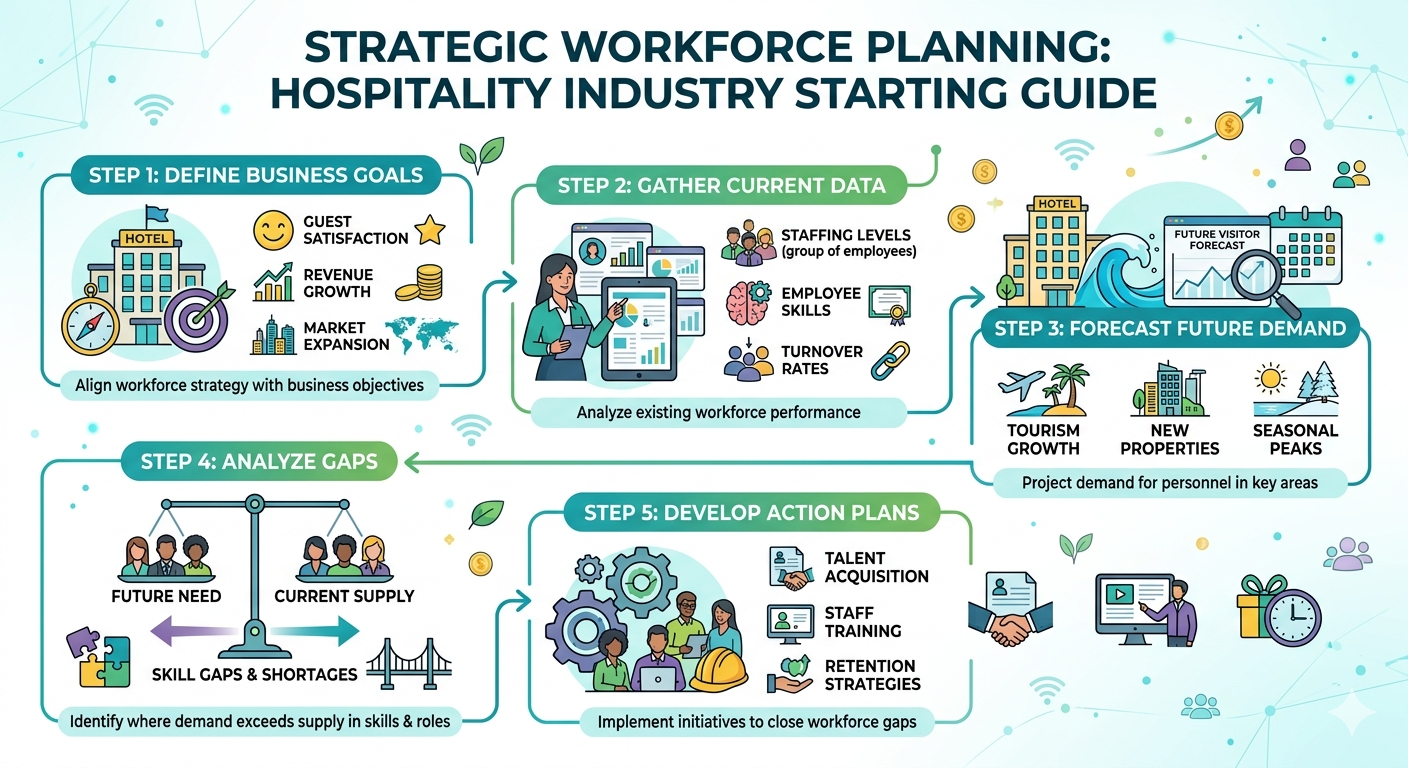
أتقن التخطيط الاستراتيجي للقوى العاملة في الضيافة السعودية. حقق امتثال نطاقات، وقلل من معدل دوران الموظفين، �...
في ظل رؤية السعودية 2030، يشهد قطاع السياحة تحولًا رقميًا غير مسبوق، ومن أبرز أدوات هذا التحول هي المنصة الوطني�...
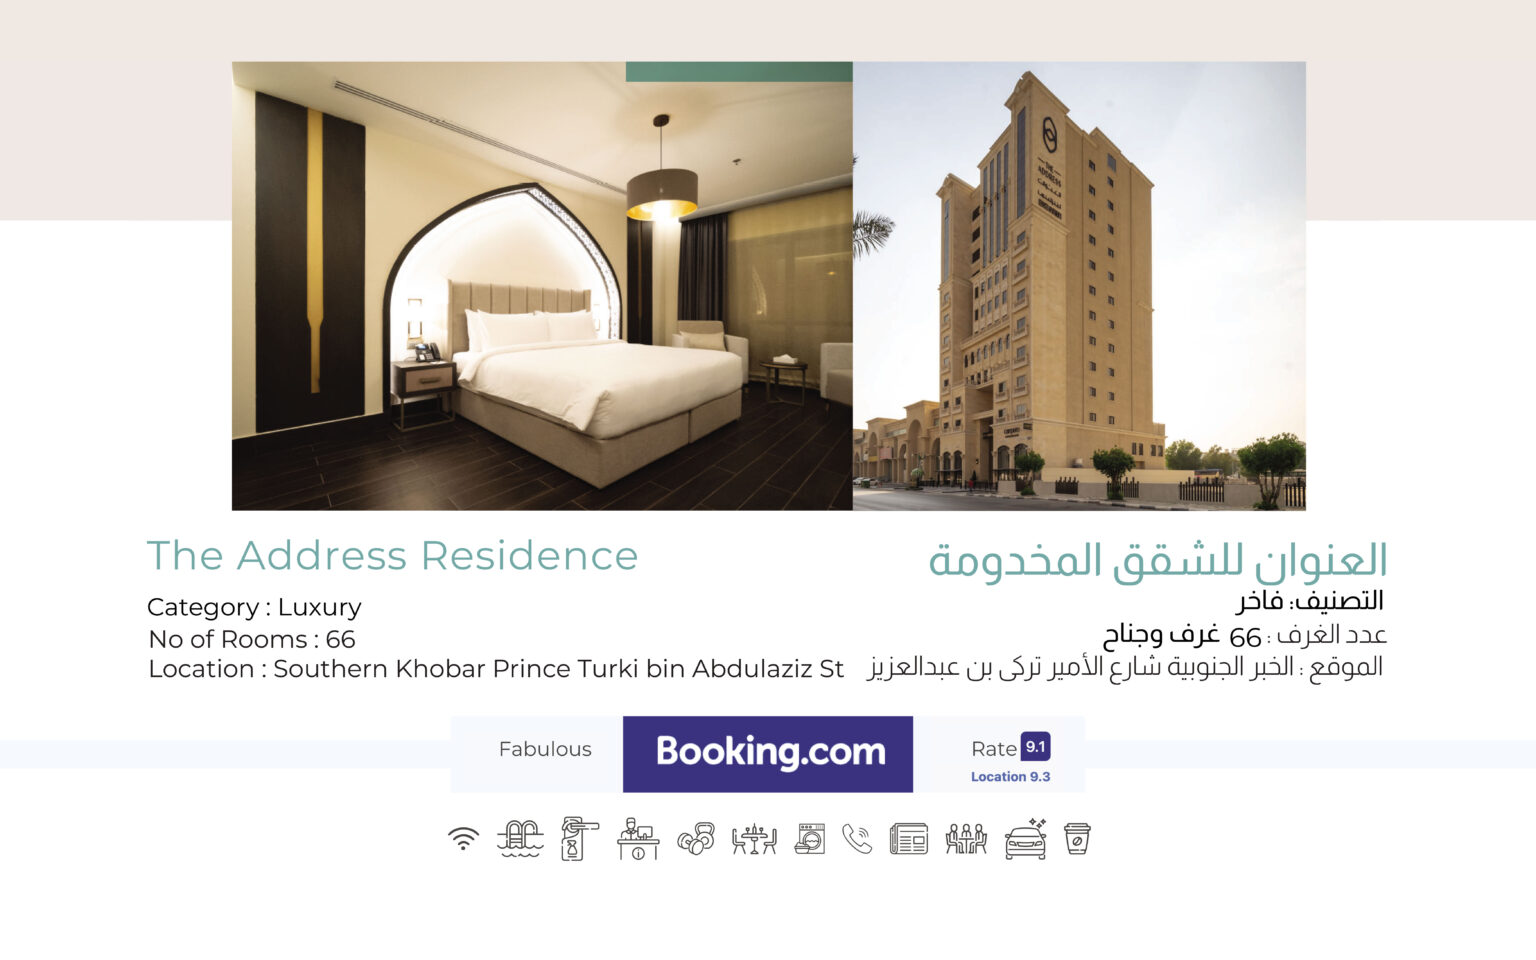
بدأ “ فندق العنوان” كشقق متواضعة بتصنيف نجمة واحدة، واجهت التحديات التالية : مرافق محدودة عمليات تسجيل يدوية...
في عالم الضيافة اليوم، لم تعد المنافسة تقتصر على الموقع أو عدد النجوم، بل أصبحت تعتمد بشكل كبير على التقنيات ا...